5 способов, которыми AI улучшает обнаружение и реагирование на киберугрозы
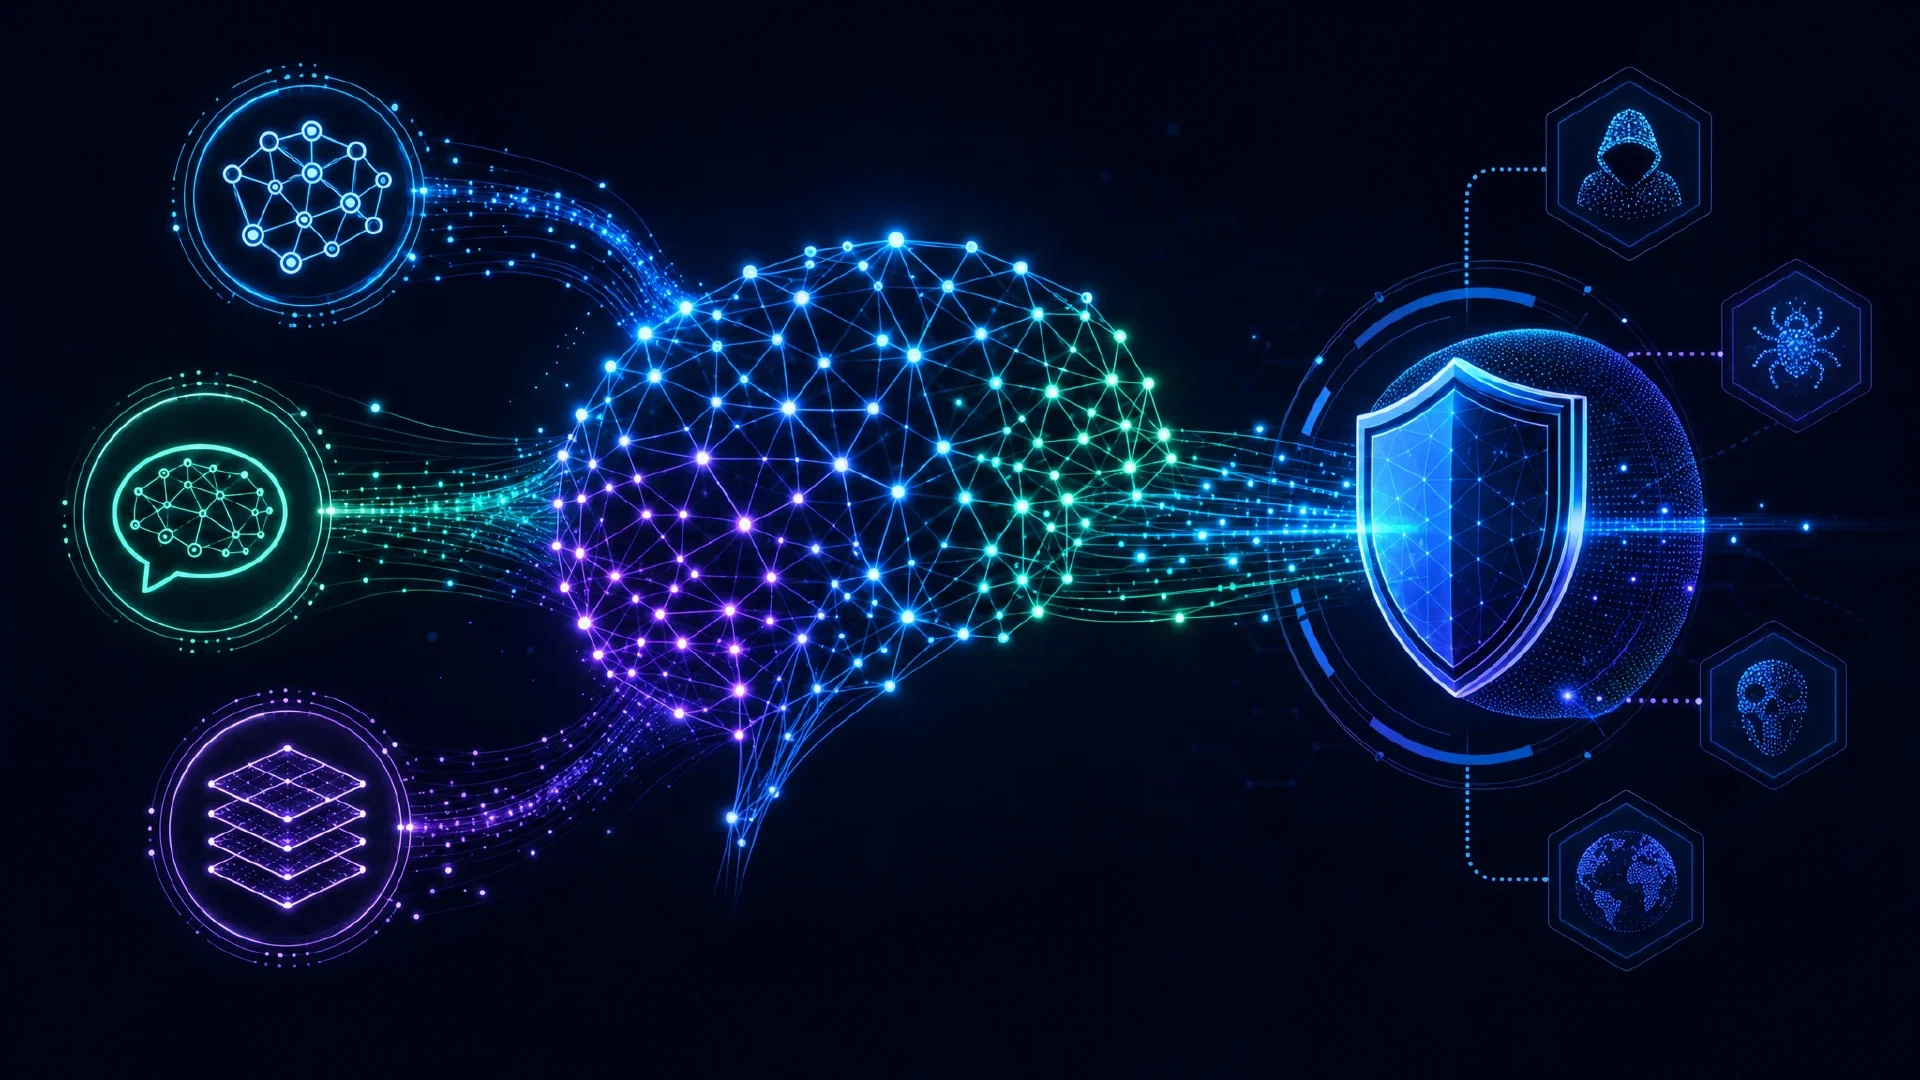
Table of Contents
5 способов, которыми AI преобразует обнаружение киберугроз
Искусственный интеллект (AI) революционизирует сферу обнаружения киберугроз. Благодаря своим передовым возможностям в анализе данных, обнаружении аномалий, обработке естественного языка и глубоком обучении AI повышает эффективность и результативность систем кибербезопасности. В этой статье мы рассмотрим пять ключевых способов, которыми AI преобразует обнаружение киберугроз.
Основные моменты
- Аналитика угроз на основе AI улучшает анализ данных, автоматизирует обнаружение угроз и обеспечивает мониторинг в реальном времени.
- Машинное обучение обеспечивает анализ поведения, распознавание образов и прогнозное моделирование для обнаружения аномалий.
- Обработка естественного языка способствует интеллектуальному анализу текста для анализа угроз, анализу тональности для мониторинга социальных сетей и обнаружению вредоносных программ на основе языка.
- Методы глубокого обучения обеспечивают анализ сетевого трафика, обнаружение аномальных пакетов и идентификацию сложных постоянных угроз для обнаружения вторжений.
- Возможности автоматизированного реагирования и устранения последствий автоматизируют реагирование на инциденты, способствуют смягчению и локализации угроз и обеспечивают исправление уязвимостей.
Аналитика угроз на основе AI
Расширенный анализ данных
Расширенный анализ данных играет решающую роль в аналитике угроз на основе AI. Используя передовые алгоритмы и методы машинного обучения, эксперты по кибербезопасности могут анализировать большие объемы данных для выявления закономерностей, тенденций и аномалий, которые могут указывать на потенциальные угрозы. Это позволяет организациям проактивно обнаруживать и реагировать на кибератаки , минимизируя воздействие на их системы и данные.
Автоматизированное обнаружение угроз
Автоматизированное обнаружение угроз является важнейшим компонентом современных систем кибербезопасности. Используя технологии AI, организации могут повысить свою способность обнаруживать и предотвращать кибератаки. Системы на основе AI могут анализировать огромные объемы данных в реальном времени, что позволяет выявлять потенциальные угрозы и аномалии, которые могут остаться незамеченными традиционными мерами безопасности.
Мониторинг в реальном времени
Мониторинг в реальном времени — важнейший компонент обнаружения угроз на основе AI в кибербезопасности. Он позволяет организациям обнаруживать угрозы и реагировать на них по мере их возникновения, минимизируя потенциальный ущерб от кибератак. Непрерывно анализируя сетевой трафик и системные журналы в реальном времени, алгоритмы AI могут выявлять подозрительную активность и аномалии, которые могут указывать на потенциальную угрозу.
Мониторинг в реальном времени дает несколько преимуществ в контексте обнаружения киберугроз:
- Немедленное обнаружение угроз: алгоритмы AI могут быстро анализировать большие объемы данных и выявлять потенциальные угрозы в реальном времени, позволяя организациям оперативно реагировать и смягчать последствия кибератак.
- Система раннего предупреждения: непрерывно отслеживая сетевой трафик и системные журналы, системы на основе AI могут обнаруживать потенциальные угрозы и предупреждать о них организации до того, как они перерастут в полномасштабные атаки.
- Проактивная защита: мониторинг в реальном времени позволяет организациям проактивно выявлять и устранять уязвимости в своих системах, снижая риск успешных кибератак.
Помимо мониторинга в реальном времени, системы обнаружения угроз на основе AI также могут использовать другие методы, такие как машинное обучение, обработка естественного языка и глубокое обучение, чтобы расширить свои возможности и повысить точность обнаружения угроз.
Машинное обучение для обнаружения аномалий
Поведенческий анализ
Поведенческий анализ — это мощный метод, используемый в кибербезопасности для выявления и обнаружения аномального поведения, которое может указывать на потенциальную угрозу. Анализируя шаблоны и действия пользователей и систем, эксперты по кибербезопасности могут получить ценные сведения о нормальном поведении сети организации. Это позволяет им выявлять отклонения от нормы, которые могут указывать на кибератаку. Поведенческий анализ помогает обнаруживать и останавливать угрозы до того, как они смогут нанести значительный ущерб.
Предиктивное моделирование
Предиктивное моделирование — это мощное применение машинного обучения в обнаружении киберугроз. Анализируя исторические данные и выявляя закономерности, предиктивные модели могут прогнозировать потенциальные кибератаки и предоставлять ранние предупреждения командам безопасности. Эти модели используют передовые алгоритмы для обучения на прошлых инцидентах и прогнозирования будущих угроз, позволяя организациям проактивно укреплять свою защиту.
Обработка естественного языка в безопасности
Интеллектуальный анализ текста для анализа угроз
Интеллектуальный анализ текста — мощная методика, используемая в кибербезопасности для анализа больших объемов текстовых данных и извлечения ценных сведений. Применяя алгоритмы обработки естественного языка (NLP), эксперты по безопасности могут выявлять и понимать потенциальные угрозы, скрытые в неструктурированных текстовых источниках. Это позволяет им обнаруживать и предотвращать различные угрозы до того, как они смогут нанести значительный ущерб.
Анализ тональности для мониторинга социальных сетей
Анализ тональности — мощный инструмент мониторинга социальных сетей для кибербезопасности. Анализируя тональность, выраженную в публикациях в социальных сетях, эксперты по кибербезопасности могут получать ценные сведения об общественном мнении и выявлять потенциальные угрозы или уязвимости. Анализ тональности использует методы обработки естественного языка для классификации содержимого социальных сетей как положительного, отрицательного или нейтрального, что позволяет аналитикам понимать общую тональность по отношению к конкретной теме или объекту.
- Анализ тональности обеспечивает количественную меру общественных настроений, позволяя экспертам по кибербезопасности оценивать уровень обеспокоенности или поддержки конкретных вопросов кибербезопасности.
- Благодаря мониторингу тональности в режиме реального времени организации могут быстро выявлять возникающие угрозы или тенденции и реагировать упреждающе.
- Алгоритмы машинного обучения играют решающую роль в анализе тональности, поскольку они могут учиться на больших объемах размеченных данных, чтобы точно классифицировать тональность в публикациях в социальных сетях.
Совет: Регулярный мониторинг тональности на платформах социальных сетей может помочь организациям опережать потенциальные киберугрозы и соответствующим образом адаптировать свои стратегии кибербезопасности.
Анализ тональности — ценное дополнение к инструментарию кибербезопасности, обеспечивающее более глубокое понимание общественных настроений и позволяющее осуществлять упреждающее обнаружение угроз и реагирование.
Обнаружение вредоносных программ на основе языка
Обнаружение вредоносных программ на основе языка — важнейший аспект кибербезопасности. Используя методы обработки естественного языка (NLP), системы безопасности могут анализировать текстовые данные для выявления потенциальных угроз и вредоносной деятельности. NLP позволяет извлекать значимую информацию из неструктурированного текста, позволяя специалистам по безопасности получать представление о намерениях и поведении киберпреступников.
Глубокое обучение для обнаружения вторжений
Анализ сетевого трафика
Анализ сетевого трафика — важнейший компонент обнаружения киберугроз. Анализируя поток данных в сети, эксперты по кибербезопасности могут выявлять потенциальные угрозы и принимать упреждающие меры для предотвращения атак. Методы глубокого обучения особенно эффективны в этой области, поскольку они могут анализировать большие объёмы данных о сетевом трафике и выявлять закономерности и аномалии, которые могут указывать на вредоносную активность.
- Алгоритмы глубокого обучения могут обнаруживать необычные шаблоны трафика, которые могут указывать на кибератаку.
- Анализируя сетевой трафик, эксперты по кибербезопасности могут выявлять подозрительные IP-адреса и блокировать их, чтобы предотвратить дальнейшее проникновение.
- Модели глубокого обучения также могут выявлять попытки несанкционированного доступа и оповещать команды безопасности в режиме реального времени.
Совет: Регулярный мониторинг сетевого трафика и его анализ с использованием методов глубокого обучения могут значительно повысить способность организации обнаруживать киберугрозы и реагировать на них.
Обнаружение аномальных пакетов
Обнаружение аномальных пакетов — важнейший аспект глубокого обучения для обнаружения вторжений в кибербезопасности. Оно включает выявление сетевых пакетов, которые отклоняются от нормальных шаблонов или поведения, указывая на потенциальные угрозы безопасности. Этот метод использует возможности алгоритмов глубокого обучения для анализа больших объёмов сетевого трафика и выявления подозрительных пакетов, которые могут указывать на вредоносную деятельность.
Ключевые преимущества обнаружения аномальных пакетов включают:
- Раннее обнаружение сетевых вторжений: Выявляя аномальные пакеты, эксперты по кибербезопасности могут обнаруживать потенциальные сетевые вторжения на ранней стадии, что позволяет своевременно реагировать и смягчать последствия.
- Идентификация атак нулевого дня: Обнаружение аномальных пакетов может помочь выявить ранее неизвестные атаки или атаки нулевого дня, которые могут не обнаруживаться традиционными методами обнаружения на основе сигнатур.
- Снижение числа ложноположительных срабатываний: Алгоритмы глубокого обучения могут учиться на исторических данных и точно различать нормальный и аномальный сетевой трафик, сокращая ложноположительные оповещения.
Помимо выявления аномальных пакетов, методы глубокого обучения также могут давать представление о характеристиках и поведении этих пакетов. Эту информацию можно использовать для разработки более эффективных систем обнаружения вторжений и повышения общей безопасности сети.
Совет: Регулярное обновление моделей глубокого обучения новыми данными необходимо для обеспечения точного и актуального обнаружения аномальных пакетов.
Идентификация сложных постоянных угроз
Сложные постоянные угрозы (APTs) — это высокосложные и скрытные кибератаки , нацеленные на конкретные организации или отдельных лиц в течение длительного периода времени. Эти угрозы часто реализуются хорошо финансируемыми и высококвалифицированными субъектами угроз, такими как хакеры, спонсируемые государством, или организованные киберпреступные группы. APTs разработаны для обхода традиционных мер безопасности и как можно более длительного сохранения незамеченными, что позволяет злоумышленникам собирать конфиденциальную информацию, нарушать работу или причинять финансовый ущерб.
Автоматизированное реагирование и устранение последствий
Автоматизированное реагирование на инциденты
Автоматизированное реагирование на инциденты — важнейший компонент современных стратегий кибербезопасности. Оно предполагает использование автоматизации различных задач и процессов для быстрого и эффективного реагирования на инциденты безопасности. Используя AI и алгоритмы машинного обучения, организации могут автоматизировать обнаружение, анализ и локализацию угроз, сокращая время и усилия, необходимые для ручного вмешательства. Это позволяет командам безопасности сосредоточиться на более сложных и стратегических задачах, тогда как рутинные и повторяющиеся задачи выполняются автоматически.
Смягчение угроз и локализация
Смягчение угроз и их локализация — важнейшие аспекты кибербезопасности. После обнаружения угрозы важно незамедлительно принять меры для минимизации её воздействия и предотвращения дальнейшего ущерба. Это предполагает реализацию стратегий и мер по нейтрализации угрозы и предотвращению её распространения или причинения вреда. Улучшенное обнаружение угроз играет жизненно важную роль в этом процессе, поскольку позволяет организациям более эффективно выявлять угрозы и реагировать на них. Используя технологии на основе AI, такие как машинное обучение и глубокое обучение, организации могут расширить свои возможности обнаружения угроз и повысить свою способность смягчать и локализовать киберугрозы .
Патчинг уязвимостей
Патчинг уязвимостей — критически важный аспект кибербезопасности, который сосредоточен на устранении слабых мест и уязвимостей в программном обеспечении и системах. Он предполагает применение обновлений, исправлений и патчей для смягчения потенциальных рисков безопасности . Регулярно устанавливая патчи для уязвимостей, организации могут значительно снизить вероятность успешных кибератак.
Автоматизированное реагирование и устранение последствий — важнейший аспект кибербезопасности. Оно предполагает использование передовых технологий и алгоритмов для обнаружения и реагирования на инциденты безопасности в реальном времени. Благодаря автоматизированному реагированию и устранению последствий организации могут минимизировать воздействие кибератак и быстро смягчить потенциальный ущерб. В simeononsecurity мы понимаем важность автоматизированного реагирования и устранения последствий сегодня . Наш сайт предоставляет экспертные аналитические материалы и ресурсы по безопасности, которые помогают вам оставаться впереди в сфере кибербезопасности. Независимо от того, являетесь ли вы специалистом в этой области или просто хотите узнать больше, simeononsecurity — ваш незаменимый ресурс. Посетите наш сайт, чтобы узнать о последних тенденциях и лучших практиках в области конфиденциальность , безопасность и технологии. Будьте в курсе и защитите себя от киберугроз. Вместе мы можем построить более безопасный цифровой мир.
Заключение
Подводя итог, интеграция технологии AI произвела революцию в области обнаружения киберугроз. Благодаря киберразведке на основе AI организации могут расширять возможности анализа данных, автоматизировать процессы обнаружения угроз и отслеживать события безопасности в реальном времени. Алгоритмы машинного обучения обеспечивают обнаружение аномалий путем анализа поведенческих шаблонов, распознавания закономерностей и создания прогнозных моделей. Методы обработки естественного языка облегчают интеллектуальный анализ текста для анализа угроз, анализ тональности для мониторинга социальных сетей и обнаружение вредоносных программ на основе языка. Алгоритмы глубокого обучения позволяют выявлять сложные устойчивые угрозы посредством анализа сетевого трафика, обнаружения аномальных пакетов и анализа моделей вторжений. Наконец, системы автоматизированного реагирования и устранения последствий позволяют автоматизировать реагирование на инциденты, смягчение угроз и устранение уязвимостей. Применение AI в обнаружении киберугроз значительно повысило эффективность и результативность операций безопасности, позволяя организациям проактивно защищаться от развивающихся киберугроз. Поскольку технологии продолжают развиваться, организациям крайне важно рассматривать AI как фундаментальный компонент своей стратегии кибербезопасности.
Часто задаваемые вопросы
Как киберразведка на основе AI улучшает анализ данных?
Киберразведка на основе AI использует продвинутые алгоритмы для анализа больших объёмов данных и выявления закономерностей, тенденций и аномалий, которые могут указывать на потенциальные киберугрозы. Этот расширенный анализ данных помогает организациям глубже понимать своё состояние безопасности и принимать более обоснованные решения.
Что такое автоматизированное обнаружение угроз?
Автоматизированное обнаружение угроз — это использование алгоритмов AI и машинного обучения для автоматического выявления и классификации потенциальных киберугроз в реальном времени. Благодаря непрерывному мониторингу сетевого трафика, поведения пользователей и системных журналов системы автоматизированного обнаружения угроз могут быстро обнаруживать инциденты безопасности и реагировать на них.
Как мониторинг в реальном времени способствует обнаружению киберугроз?
Мониторинг в реальном времени позволяет организациям обнаруживать киберугрозы и реагировать на них по мере их возникновения, минимизируя последствия инцидентов безопасности. Благодаря непрерывному мониторингу сетевого трафика, системных журналов и поведения пользователей системы мониторинга в реальном времени могут быстро выявлять потенциальные угрозы и смягчать их последствия до того, как они причинят значительный ущерб.
Что такое поведенческий анализ в машинном обучении для обнаружения аномалий?
Поведенческий анализ в машинном обучении для обнаружения аномалий включает создание базовых моделей нормального поведения и их использование для выявления отклонений, которые могут указывать на потенциальные угрозы безопасности. Анализируя закономерности поведения пользователей, алгоритмы машинного обучения могут обнаруживать аномалии и выдавать оповещения при возникновении подозрительной активности.
Как распознавание закономерностей способствует обнаружению аномалий?
Распознавание закономерностей при обнаружении аномалий включает выявление повторяющихся закономерностей или последовательностей событий, которые могут указывать на потенциальные угрозы безопасности. Анализируя большие объёмы данных и выявляя общие закономерности, связанные с известными угрозами, алгоритмы машинного обучения могут обнаруживать аномалии и помечать их для дальнейшего расследования.
Что такое прогнозное моделирование в машинном обучении для обнаружения аномалий?
Прогнозное моделирование в машинном обучении для обнаружения аномалий включает использование исторических данных для обучения моделей, способных прогнозировать будущие угрозы безопасности. Анализируя закономерности и тенденции в прошлых инцидентах безопасности, алгоритмы машинного обучения могут выявлять потенциальные будущие угрозы и принимать упреждающие меры для их предотвращения.
Related Posts