Руководство по карьере в кибербезопасности 2026

Table of Contents
Карьера в кибербезопасности 2026: полная дорожная карта к успеху
В 2026 году кибербезопасность остаётся одним из самых важных и прибыльных направлений в сфере технологий. Число кибератак ежегодно растёт на 38%, а мировые расходы на кибербезопасность достигают 215 млрд долларов в год. Организациям во всех отраслях срочно нужны квалифицированные специалисты по кибербезопасности. Дефицит навыков продолжает расти: в мире не заполнены 3,5 млн вакансий в кибербезопасности, что создаёт беспрецедентные возможности для новичков.
Это подробное руководство поможет начать и развивать карьеру в кибербезопасности в 2026 году. В нём рассматриваются:
- Текущие тенденции рынка труда и данные о зарплатах
- Необходимые технические и гибкие навыки
- Подробные рекомендации по сертификатам и сравнение ведущих сертификатов
- Карьерные пути от начального уровня до руководящих должностей
- Практические шаги для получения первой работы в сфере безопасности
Ситуация в кибербезопасности в 2026 году
Критическая нехватка специалистов: почему стоит начать сейчас
В 2026 году дефицит специалистов по кибербезопасности достиг критического уровня:
Мировая статистика занятости в кибербезопасности (2026):
- Незаполненные вакансии: 3,5 млн по всему миру, против 3,4 млн в 2025 году
- Дефицит в США: 750 000 открытых вакансий в кибербезопасности
- Среднее время закрытия вакансии: 6-9 месяцев для должностей среднего уровня
- Рост спроса: количество вакансий в кибербезопасности выросло на 32% за год
- Надбавка к зарплате: специалисты по безопасности получают на 15-25% больше, чем сотрудники на аналогичных ИТ-должностях
Причины дефицита:
- Быстрая цифровая трансформация: внедрение облаков и удалённая работа увеличивают поверхность атаки
- Рост сложности атак: угрозы с применением ИИ требуют специальных навыков защиты
- Регуляторное давление: GDPR, CCPA и новые правила требуют инвестиций в безопасность
- Дефицит навыков: специалистам традиционных ИТ-направлений не хватает специальных знаний в области безопасности
- Недостаточная подготовка: вузы выпускают около 60 000 специалистов по кибербезопасности в год, тогда как в США открыто 750 000 вакансий
Ландшафт киберугроз в 2026 году
Понимание угроз, от которых нужно защищать системы, помогает оценить перспективы карьеры:
Основные киберугрозы в 2026 году:
| Тип угрозы | Частота | Средняя стоимость инцидента | Основные цели |
|---|---|---|---|
| Вымогательское ПО | 493 млн атак в год | $4,5 млн | Здравоохранение, финансы, производство |
| Фишинг с применением ИИ | 3,4 млрд писем в год | $1,2 млн | Все отрасли |
| Атаки на цепочки поставок | 38 000 инцидентов | $8,7 млн | Технологии, оборона |
| Ошибочные настройки облака | 2,1 млн утечек | $640 тыс. | Стартапы, малый и средний бизнес |
| Ботнеты IoT | 127 млн скомпрометированных устройств | $2,3 млн | Умные города, промышленность |
| Социальная инженерия с дипфейками | 180 000 инцидентов | $3,1 млн | Финансы, руководители |
Новые угрозы, формирующие карьерные направления в 2026 году:
- Угрозы квантовых вычислений: уязвимость криптографических систем к квантовым атакам повышает спрос на экспертов по постквантовой криптографии
- Атаки на ИИ: отравление моделей машинного обучения и состязательные входные данные создают новую специализацию в безопасности ИИ
- Безопасность сетей 5G/6G: развитие IoT и периферийных вычислений резко расширяет поверхность атаки
- Кибербезопасность спутников: Starlink и другие спутниковые интернет-сервисы создают новые задачи безопасности
Отрасли с самым высоким спросом (2026)
| Отрасль | Открытые вакансии | Средняя зарплата | Рост |
|---|---|---|---|
| Финансовые услуги | 285 000 | $127 000 | +38% |
| Здравоохранение | 210 000 | $105 000 | +42% |
| Государственный сектор/оборона | 195 000 | $118 000 | +28% |
| Технологии/SaaS | 380 000 | $142 000 | +45% |
| Энергетика/коммунальные услуги | 87 000 | $112 000 | +31% |
| Производство/ICS | 142 000 | $98 000 | +35% |
| Телекоммуникации | 93 000 | $108 000 | +29% |
Необходимые навыки специалистов по кибербезопасности в 2026 году
Для успеха в кибербезопасности нужны технические знания, аналитическое мышление и деловая хватка. В 2026 году рынок ценит специалистов Т-образного профиля: глубокие знания в одной области и широкое понимание других направлений безопасности.
Основные технические навыки
Каждому специалисту по кибербезопасности необходимы следующие базовые технические навыки:
1. Сети и инфраструктура
Почему это важно: 78% атак используют уязвимости сетей
Необходимые знания:
- Сетевые протоколы: TCP/IP, DNS, DHCP, HTTP/HTTPS, TLS 1.3
- Сетевая архитектура: VLAN, подсети, маршрутизация (BGP, OSPF), коммутация
- Безопасность беспроводных сетей: WPA3, 802.1X, безопасность WiFi 6E/WiFi 7
- Сегментация сети: микросегментация, сетевой доступ Zero Trust (ZTNA)
- Программно-определяемые сети (SDN): безопасность виртуализации сетевых функций
Изменения в 2026 году:
- Безопасность нарезки сетей 5G/6G: понимание границ безопасности в виртуализированных сетях
- Безопасность IPv6: по мере исчерпания IPv4 адресация IPv6 создаёт новые векторы атак
- Архитектура SASE: Secure Access Service Edge объединяет сеть и безопасность
Изучите эти инструменты:
- Wireshark: анализ пакетов, необходимый для всех ролей
- Nmap: обнаружение узлов сети и аудит безопасности
- tcpdump: анализатор пакетов командной строки
- Netcat: сетевая утилита для чтения и записи данных в сетевых соединениях
2. Операционные системы и системное администрирование
Почему это важно: 85% предприятий используют смешанные среды ОС
Необходимые знания:
- Администрирование Linux: уверенная работа в командной строке Ubuntu, RHEL, Debian
- Windows Server: Active Directory, Group Policy, PowerShell
- Облачные операционные системы: понимание слоёв контейнеризированных и виртуализированных ОС
- Безопасность macOS: рост использования Mac в компаниях требует знаний по его защите
- Мобильные ОС: архитектура безопасности iOS и Android
Приоритетные области в 2026 году:
- Безопасность контейнеров: настройки безопасности Docker, Kubernetes и containerd
- Неизменяемая инфраструктура: последствия для безопасности подхода infrastructure-as-code
- Безопасность serverless: вопросы безопасности Lambda и Azure Functions
Ключевые навыки:
- PowerShell: автоматизация Windows и задачи безопасности
- Bash/shell-скрипты: автоматизация Linux
- Python: системное администрирование и автоматизация безопасности
- Управление конфигурацией: Ansible и Puppet для автоматизации усиления защиты
3. Программирование и скрипты (важно в 2026 году)
Почему это важно: 92% вакансий в кибербезопасности теперь требуют навыков программирования
Приоритетные языки программирования в кибербезопасности (2026):
| Язык | Основное применение | Спрос | Средний прирост зарплаты |
|---|---|---|---|
| Python | Автоматизация безопасности, разработка инструментов | Очень высокий | +$18 000 |
| Go (Golang) | Инструменты безопасности облака, вредоносное ПО | Высокий | +$22 000 |
| Rust | Инструменты безопасности с безопасным управлением памятью | Растущий | +$25 000 |
| JavaScript/TypeScript | Безопасность веб-приложений, анализ XSS | Высокий | +$12 000 |
| PowerShell | Автоматизация безопасности Windows | Высокий | +$8 000 |
| Bash | Скрипты безопасности Linux | Средний | +$6 000 |
| C/C++ | Анализ вредоносного ПО, разработка эксплойтов | Средний | +$15 000 |
Python для кибербезопасности (самый важный язык):
# Example: Automated security scanning script
import nmap
import json

def security_scan(target_ip):
    """
    Performs automated vulnerability scan
    """
    nm = nmap.PortScanner()
    nm.scan(target_ip, arguments='-sV -sC --script vuln')

    results = {
        'host': target_ip,
        'open_ports': [],
        'vulnerabilities': []
    }

    for host in nm.all_hosts():
        for proto in nm[host].all_protocols():
            ports = nm[host][proto].keys()
            for port in ports:
                service = nm[host]['tcp'][port]
                results['open_ports'].append({
                    'port': port,
                    'service': service['name'],
                    'version': service['version']
                })

    return json.dumps(results, indent=2)
Почему программирование важно в 2026 году:
- Автоматизация: ручное выполнение задач безопасности не масштабируется
- Настройка инструментов: адаптируйте инструменты безопасности с открытым исходным кодом под свою среду
- Анализ угроз: программно обрабатывайте и анализируйте потоки данных о безопасности
- Безопасность ИИ/машинного обучения: внедряйте и защищайте модели машинного обучения
4. Безопасность облака (область активного роста)
Почему это важно: 94% предприятий используют несколько облаков, а 67% рабочих нагрузок уже размещены в облаке
Основные облачные платформы:
- AWS: 32% рынка. Изучите IAM, VPC, Security Groups и GuardDuty
- Azure: 23% рынка. Изучите Entra ID, NSG и Defender for Cloud
- GCP: 11% рынка. Изучите Cloud IAM, VPC Service Controls и Security Command Center
Матрица навыков безопасности облака (2026):
| Область навыков | AWS | Azure | GCP | Приоритет |
|---|---|---|---|---|
| Управление идентификацией и доступом | IAM, STS | Entra ID, RBAC | Cloud IAM | Критический |
| Сетевая безопасность | VPC, Security Groups | NSG, Firewall | VPC, Firewall Rules | Критический |
| Защита данных | KMS, шифрование S3 | Key Vault, шифрование Storage | Cloud KMS | Высокий |
| Обнаружение угроз | GuardDuty, SecurityHub | Defender, Sentinel | Security Command Center | Высокий |
| Соответствие требованиям | Config, Audit | Policy, Compliance Mgr | Asset Inventory | Средний |
| Безопасность контейнеров | ECS/EKS | AKS, Container Instances | GKE, Cloud Run | Высокий |
Облачные сертификаты увеличивают зарплату на $15 000-25 000. Подробности см. в нашем полном руководстве по сертификациям .
5. Инструменты и технологии безопасности
Обязательные категории инструментов:
Управление уязвимостями:
- Nessus/Tenable: отраслевой стандарт сканирования уязвимостей
- Qualys: облачное управление уязвимостями
- OpenVAS: альтернатива с открытым исходным кодом
SIEM/управление журналами:
- Splunk: лидер рынка анализа журналов и SIEM
- Elastic Stack (ELK): управление журналами с открытым исходным кодом
- Azure Sentinel: облачная SIEM-система
- Chronicle: облачная SIEM-система Google
Обнаружение и реагирование на конечных устройствах (EDR):
- CrowdStrike Falcon: ведущая платформа EDR
- Microsoft Defender: встроенная защита Windows
- SentinelOne: защита конечных устройств на базе ИИ
- Carbon Black: защита конечных устройств VMware
Сетевая безопасность:
- Palo Alto Networks: межсетевые экраны нового поколения
- Fortinet FortiGate: комплексная платформа безопасности
- Cisco Secure: Firepower, ISE, Umbrella
- pfSense/OPNsense: межсетевые экраны с открытым исходным кодом
Безопасность веб-приложений:
- Burp Suite: сканер уязвимостей веб-приложений, важный инструмент
- OWASP ZAP: сканер веб-приложений с открытым исходным кодом
- Nmap/Nikto: сканирование веб-серверов
Платформы анализа угроз:
- MISP: платформа анализа угроз с открытым исходным кодом
- ThreatConnect: коммерческий анализ угроз
- Recorded Future: анализ угроз на базе ИИ
Аналитические навыки и решение проблем
Одних технических навыков недостаточно. Критическое мышление отличает хороших специалистов по безопасности от выдающихся.
Необходимые аналитические способности:
- Моделирование угроз: выявляйте возможные векторы атак до того, как их используют
- Оценка рисков: выражайте риски безопасности в понятных бизнесу показателях
- Анализ инцидентов: быстро находите первопричину во время инцидентов безопасности
- Распознавание закономерностей: выявляйте аномалии в больших наборах данных
- Обратная разработка: изучайте поведение вредоносного ПО и эксплойтов
Развитие аналитических навыков:
- Решайте задания CTF: участвуйте в соревнованиях Capture The Flag (HackTheBox, TryHackMe)
- Анализируйте реальные утечки: изучайте опубликованные отчёты об инцидентах
- Упражнения red team/blue team: участвуйте в симулированных атаках и защите
- Поиск угроз: проактивно ищите угрозы в своей среде
Коммуникационные и деловые навыки (ключевое отличие)
Почему это важно: 73% CISO называют коммуникационные навыки одним из главных критериев при найме на руководящие должности
Ключевые гибкие навыки в 2026 году:
1. Деловая хватка:
- Понимайте, как безопасность помогает достигать бизнес-целей, а не только предотвращает проблемы
- Говорите на языке финансов (ROI, количественная оценка рисков, анализ затрат и выгод)
- Связывайте инициативы безопасности с бизнес-стратегией
2. Общение с руководством:
- Переводите технические риски в понятное описание влияния на бизнес
- Представляйте показатели безопасности, важные для руководителей
- Влияйте на решения об инвестициях в безопасность
3. Межфункциональное взаимодействие:
- Сотрудничайте с командами разработки (DevSecOps)
- Работайте с юридическими командами и командами по соответствию требованиям
- Согласовывайте требования безопасности с подразделениями бизнеса
4. Управление поставщиками:
- Оценивайте продукты и услуги безопасности
- Ведите переговоры по договорам безопасности
- Управляйте отношениями с поставщиками решений безопасности
Развитие коммуникативных навыков:
Entry Level: Write clear incident reports
Mid-Level: Present security updates to management
Senior:Lead security strategy discussions with executives
Executive: Communicate security posture to board of directors
Новые навыки в 2026 году и далее
Перспективные специализации с высоким спросом:
1. Безопасность ИИ/машинного обучения: средняя зарплата $165K
- Состязательное машинное обучение
- Обнаружение отравления моделей
- Red teaming ИИ
- Безопасность LLM (ChatGPT, Claude и другие)
2. Постквантовая криптография: средняя зарплата $148K
- Постквантовые алгоритмы
- Криптографическая гибкость
- Квантовое распределение ключей
3. DevSecOps: средняя зарплата $135K
- Автоматизация безопасности в CI/CD-конвейерах
- Безопасность infrastructure-as-code
- Безопасность контейнеров и Kubernetes
4. Архитектура Zero Trust: средняя зарплата $142K
- Безопасность на основе идентификации
- Микросегментация
- Непрерывная проверка
5. Безопасность cloud-native: средняя зарплата $138K
- Безопасность serverless
- Безопасность API
- Безопасность service mesh
Дорожная карта сертификаций по кибербезопасности на 2026 год
Сертификаты подтверждают навыки и значительно повышают зарплату и шансы на трудоустройство. Полное сравнение основных сертификатов см. в нашем подробном руководстве по сертификациям 2026 года .
Сертификаты начального уровня (0-2 года опыта)
CompTIA Security+ - стандартная отправная точка
- Стоимость: $404
- Влияние на зарплату: на $8 000-12 000 выше, чем без сертификата
- Доля сдавших экзамен: около 60%
- Время подготовки: 60-90 часов
- Зачем получать: требуется для многих государственных должностей/DoD (DoD 8140), подтверждает базовые знания
- Обновление 2026 года: в версии Security+ 2026 года появился модуль по безопасности ИИ
Google Cybersecurity Certificate - доступная альтернатива
- Стоимость: $39 в месяц, около $117 за 3 месяца
- Влияние на зарплату: +$5 000-8 000
- Зачем получать: практические лабораторные работы и скидочный ваучер 30% на экзамен Security+
- Платформа: Coursera
AWS Certified Security Specialty - старт в безопасности облака
- Стоимость: $300
- Влияние на зарплату: +$15 000-20 000
- Доля сдавших экзамен: около 65%
- Время подготовки: 80-100 часов
- Зачем получать: безопасность облака востребована больше всего, AWS занимает 32% рынка облачных услуг
Сертификаты среднего уровня (2-5 лет опыта)
Certified Information Systems Security Professional (CISSP) - золотой стандарт
- Стоимость: $749 плюс $135 в год за поддержку сертификата
- Требуемый опыт: 5 лет или 4 года при наличии степени бакалавра
- Влияние на зарплату: +$25 000-35 000
- Присутствие на рынке: упоминается в 52% вакансий в сфере кибербезопасности
- Зачем получать: самый узнаваемый сертификат безопасности в мире, путь к управленческим должностям
HackTheBox CPTS - лучший практический сертификат по пентесту
- Стоимость: $499
- Экзамен: 10 дней практических заданий
- Влияние на зарплату: +$18 000-25 000
- Зачем получать: более комплексный, чем OSCP, и выгоднее по цене
- Растущее признание: технические руководители при найме всё чаще предпочитают его сертификату OSCP
Azure Security Engineer Associate - безопасность облака
- Стоимость: $165
- Продление: ежегодно
- Влияние на зарплату: +$18 000-22 000
- Зачем получать: Azure занимает 23% рынка облачных услуг, а инструменты безопасности Microsoft доминируют на рынке
Продвинутые и специализированные сертификаты (более 5 лет опыта)
Offensive Security Certified Professional (OSCP) - стандарт пентестов
- Стоимость: $1 699-2 699
- Экзамен: 24 часа плюс 24 часа на подготовку отчёта
- Влияние на зарплату: +$20 000-30 000
- Признание HR: упоминается в 26% вакансий по пентесту
- Стоит учесть: дороже, а материалы устаревают быстрее, чем у альтернатив, например CPTS
GIAC Security Expert (GSE) - элитный сертификат
- Стоимость: более $10 000, требуется несколько курсов SANS и экзамен за $13 000
- Экзамен: 2-часовой тест с выбором ответа плюс 2-дневная практическая лабораторная работа
- Владельцы по всему миру: менее 300 человек
- Влияние на зарплату: +$40 000-60 000
- Зачем получать: сертификат высшего уровня, но только если расходы покрывает работодатель
Certified Cloud Security Professional (CCSP) - управление безопасностью облака
- Стоимость: $599
- Требуемый опыт: 5 лет в ИТ и 3 года в сфере безопасности
- Влияние на зарплату: +$22 000-30 000
- Зачем получать: не привязанный к поставщику сертификат безопасности облака для руководителей
Стратегия сертификации для разных карьерных путей
Путь аналитика SOC:
- Начните с: Security+ или Google Cybersecurity Certificate
- Добавьте: CySA+ или CyberDefenders CCD
- Продолжите: CISSP или GCIH
Путь тестировщика на проникновение:
- Начните с: eJPT или Security+
- Развивайтесь с: HackTheBox CPTS или PNPT (TCM)
- Продолжите: OSCP для HR и CRTO для проверки навыков
Путь специалиста по безопасности облака:
- Начните с: AWS Cloud Practitioner
- Развивайтесь с: AWS Security Specialty и Azure Security Engineer
- Продолжите: CCSP
Путь GRC/соответствия требованиям:
- Начните с: Security+
- Развивайтесь с: CISA с упором на аудит
- Продолжите: CISSP и CISM
Подробный анализ поставщиков, цен и рекомендации см. в нашем полном сравнении сертификаций .
Карьерные пути и данные о зарплатах в кибербезопасности (2026)
Знание разных специализаций поможет выбрать подходящий путь.
Карьерный путь 1: Аналитик SOC (Security Operations Center)
Описание роли: мониторинг систем безопасности, расследование предупреждений и реагирование на инциденты
Карьерный рост:
Junior SOC Analyst (0-2 years) → $55,000-75,000
    ↓
SOC Analyst II (2-4 years) → $75,000-95,000
    ↓
Senior SOC Analyst (4-7 years) → $95,000-120,000
    ↓
SOC Team Lead (7-10 years) → $120,000-145,000
    ↓
SOC Manager (10+ years) → $145,000-180,000
Необходимые навыки:
- Платформы SIEM (Splunk, Sentinel, Chronicle)
- Анализ и сопоставление журналов
- Процедуры реагирования на инциденты
- Анализ сетевого трафика
- Интерпретация данных об угрозах
Сертификаты:
- Начальные: Security+, CySA+
- Продвинутые: CyberDefenders CCD, GCIH
Обычный рабочий день:
- Мониторинг панелей SIEM на предмет подозрительной активности
- Сортировка и расследование предупреждений безопасности
- Первичное реагирование на инциденты
- Документирование событий безопасности
- Общение с заинтересованными сторонами об инцидентах
Преимущества: доступно новичкам, понятный карьерный рост, сменная работа Недостатки: может быть однообразно, сменный график, усталость от большого числа предупреждений
Карьерный путь 2: Тестировщик на проникновение / этичный хакер
Описание роли: моделирование атак для поиска уязвимостей до того, как ими воспользуются злоумышленники
Карьерный рост:
Junior Penetration Tester (0-2 years) → $70,000-90,000
    ↓
Penetration Tester (2-5 years) → $95,000-130,000
    ↓
Senior Penetration Tester (5-8 years) → $130,000-165,000
    ↓
Lead Pentester / Red Team Lead (8-12 years) → $165,000-200,000
    ↓
Principal Security Consultant (12+ years) → $200,000-275,000+
Необходимые навыки:
- Взлом веб-приложений
- Тестирование на проникновение в сети
- Эксплуатация Active Directory
- Социальная инженерия
- Подготовка отчётов и коммуникация
Сертификаты:
- Начальные: eJPT, PJPT
- Средние: CPTS, OSCP, CEH Practical
- Продвинутые: OSEP, CRTO
Обычный рабочий день:
- Проведение разрешённых оценок безопасности
- Эксплуатация уязвимостей в приложениях и сетях
- Подробное документирование результатов
- Представление клиентам рекомендаций по устранению проблем
- Отслеживание новых эксплойтов и методов
Преимущества: интересная работа, высокая зарплата, нет рутины Недостатки: стресс, постоянное обучение, нерегулярный график во время заданий
Карьерный путь 3: Инженер безопасности / архитектор
Описание роли: проектирование и внедрение систем безопасности и инфраструктуры
Карьерный рост:
Junior Security Engineer (0-2 years) → $75,000-95,000
    ↓
Security Engineer (2-5 years) → $105,000-135,000
    ↓
Senior Security Engineer (5-8 years) → $135,000-170,000
    ↓
Security Architect (8-12 years) → $170,000-220,000
    ↓
Principal/Lead Security Architect (12+ years) → $220,000-300,000+
Необходимые навыки:
- Архитектура сетевой безопасности
- Проектирование безопасности облака (AWS, Azure, GCP)
- Архитектура Zero Trust
- Фреймворки безопасности (NIST, ISO 27001)
- Корпоративные инструменты безопасности
Сертификаты:
- Начальные: Security+, CCNA Security
- Средние: CISSP, сертификаты по облаку (AWS/Azure Security)
- Продвинутые: CCSP, CISSP-ISSAP
Обычный рабочий день:
- Проектирование архитектуры безопасности новых систем
- Оценка продуктов и инструментов безопасности
- Создание стандартов и политик безопасности
- Сотрудничество с инженерными командами
- Проверка архитектуры на безопасность
Преимущества: высокая зарплата, стратегическая работа, уважаемая должность Недостатки: нужен широкий опыт, ответственность за сбои безопасности
Карьерный путь 4: Инженер безопасности облака
Описание роли: защита облачной инфраструктуры и приложений
Карьерный рост:
Junior Cloud Security Engineer (0-2 years) → $80,000-100,000
    ↓
Cloud Security Engineer (2-5 years) → $115,000-145,000
    ↓
Senior Cloud Security Engineer (5-8 years) → $145,000-185,000
    ↓
Cloud Security Architect (8-12 years) → $185,000-235,000
    ↓
Principal Cloud Security Architect (12+ years) → $235,000-320,000+
Необходимые навыки:
- Опыт работы с несколькими облаками (AWS, Azure, GCP)
- Infrastructure-as-code (Terraform, CloudFormation)
- Безопасность контейнеров (Docker, Kubernetes)
- Практики DevSecOps
- Инструменты безопасности cloud-native
Сертификаты:
- Начальные: AWS Cloud Practitioner, Azure Fundamentals
- Средние: AWS Security Specialty, Azure Security Engineer
- Продвинутые: CCSP, сертификаты для нескольких облаков
Обычный рабочий день:
- Защита развёртываний облачной инфраструктуры
- Внедрение мер безопасности в конвейеры CI/CD
- Мониторинг состояния безопасности облака
- Реагирование на облачные инциденты безопасности
- Автоматизация конфигураций безопасности
Преимущества: самый высокий спрос, отличная зарплата, удобно работать удалённо Недостатки: быстро меняющаяся среда, дежурства
Карьерный путь 5: Аналитик GRC (управление, риск и соответствие требованиям)
Описание роли: обеспечение соответствия организации требованиям безопасности
Карьерный рост:
Junior GRC Analyst (0-2 years) → $60,000-78,000
    ↓
GRC Analyst (2-4 years) → $78,000-98,000
    ↓
Senior GRC Analyst (4-7 years) → $98,000-125,000
    ↓
GRC Manager (7-10 years) → $125,000-155,000
    ↓
Director of Compliance / Chief Compliance Officer (10+ years) → $155,000-225,000+
Необходимые навыки:
- Фреймворки соответствия (SOC 2, ISO 27001, PCI-DSS, HIPAA)
- Методы оценки рисков
- Управление аудитами
- Разработка политик
- Управление отношениями с заинтересованными сторонами
Сертификаты:
- Начальные: Security+
- Средние: CISA, CISM
- Продвинутые: CISSP, CRISC
Обычный рабочий день:
- Оценка рисков безопасности
- Управление аудитами соответствия
- Разработка политик и процедур безопасности
- Отслеживание и устранение пробелов соответствия
- Подготовка отчётов для руководства и аудиторов
Преимущества: меньше технического стресса, ясная область задач, хороший баланс работы и личной жизни Недостатки: может быть однообразно, зарплата ниже технических должностей, работа может восприниматься как формальное заполнение чек-листов
Карьерный путь 6: Специалист по реагированию на инциденты / эксперт-криминалист
Описание роли: реагирование на нарушения безопасности и их расследование
Карьерный рост:
Junior Incident Response Analyst (0-2 years) → $65,000-85,000
    ↓
Incident Response Analyst (2-5 years) → $90,000-115,000
    ↓
Senior Incident Responder (5-8 years) → $115,000-150,000
    ↓
Incident Response Team Lead (8-12 years) → $150,000-190,000
    ↓
Director of Incident Response (12+ years) → $190,000-250,000+
Необходимые навыки:
- Цифровая криминалистика
- Анализ вредоносного ПО
- Фреймворки реагирования на инциденты (NIST, SANS)
- Анализ памяти и дисков
- Анализ временной шкалы
Сертификаты:
- Начальные: Security+, GCIH
- Средние: CHFI, GCFA
- Продвинутые: GCFE, GREM
Обычный рабочий день:
- Реагирование на активные инциденты безопасности
- Сбор и сохранение цифровых доказательств
- Анализ скомпрометированных систем
- Выявление индикаторов компрометации
- Подготовка отчётов и временных шкал инцидентов
Преимущества: интересная расследовательская работа, уважение, критически важная роль Недостатки: высокий стресс, дежурства, нерегулярный график
Сравнение зарплат по должностям (средние значения по США, 2026)
| Должность | Начальный уровень | Средний уровень | Старший уровень | Руководитель/директор |
|---|---|---|---|---|
| Аналитик SOC | $65K | $85K | $108K | $135K |
| Тестировщик на проникновение | $80K | $115K | $148K | $185K |
| Инженер безопасности | $90K | $120K | $153K | $195K |
| Инженер безопасности облака | $98K | $130K | $165K | $210K |
| Аналитик GRC | $69K | $89K | $112K | $140K |
| Специалист по реагированию на инциденты | $78K | $103K | $133K | $170K |
| Архитектор безопасности | Н/Д | $145K | $185K | $240K |
| CISO | Н/Д | Н/Д | $195K | $285K |
Региональные поправки к зарплатам:
- Район залива Сан-Франциско: +40-60%
- Нью-Йорк: +35-50%
- Сиэтл: +30-45%
- Остин, Техас: +20-35%
- Удалённые должности: на 10-20% ниже, чем в крупных городах
Построение карьеры в кибербезопасности: практические шаги
Шаг 1. Выберите точку входа с учётом своего опыта
Если вы работали в ИТ-поддержке или службе поддержки пользователей:
- Преимущество: вы уже понимаете сети и умеете устранять неполадки
- Путь: аналитик SOC или инженер по безопасности
- Первый сертификат: Security+
- Срок: 6–12 месяцев до первой должности в сфере безопасности
Если вы работали разработчиком программного обеспечения:
- Преимущество: сильные навыки программирования
- Путь: безопасность приложений или DevSecOps
- Первый сертификат: сертификат AWS или Azure по безопасности
- Срок: 3–9 месяцев до первой должности в сфере безопасности
Если у вас нет технического опыта:
- Преимущество: новый взгляд и высокая мотивация
- Путь: аналитик GRC или аналитик SOC
- Первый сертификат: Google Cyber Certificate, затем Security+
- Срок: 12–18 месяцев до первой должности в сфере безопасности
Если вы работали в сетевой сфере:
- Преимущество: глубокое знание инфраструктуры
- Путь: инженер по сетевой безопасности или специалист по тестированию на проникновение
- Первый сертификат: Security+ или CCNA Security
- Срок: 6–12 месяцев до первой должности в сфере безопасности
Шаг 2. Получите практический опыт. Это важнее всего.
Работодатели ценят практический опыт выше одних только сертификатов.
Бесплатные и недорогие способы практического обучения:
-
TryHackMe ($10 в месяц)
- Лаборатории для начинающих
- Учебные маршруты с пошаговыми инструкциями
- Темы SOC, тестирования на проникновение и защиты
- Отслеживание сертификатов
-
HackTheBox Academy (бесплатный и платный уровни)
- Задачи сложнее, чем на TryHackMe
- Сертификаты, признанные в отрасли
- Сценарии из реальных условий
- Отличный ресурс для изучения тестирования на проникновение
-
PicoCTF (бесплатно)
- Соревнование CTF для начинающих
- Полезно для изучения основ
- Ежегодное соревнование
-
OverTheWire (бесплатно)
- Linux и командная строка
- Постепенно растущая сложность
- Задания выполняются в терминале
-
Каналы YouTube:
- NetworkChuck
- The Cyber Mentor (Heath Adams)
- John Hammond
- IppSec (разборы машин HackTheBox)
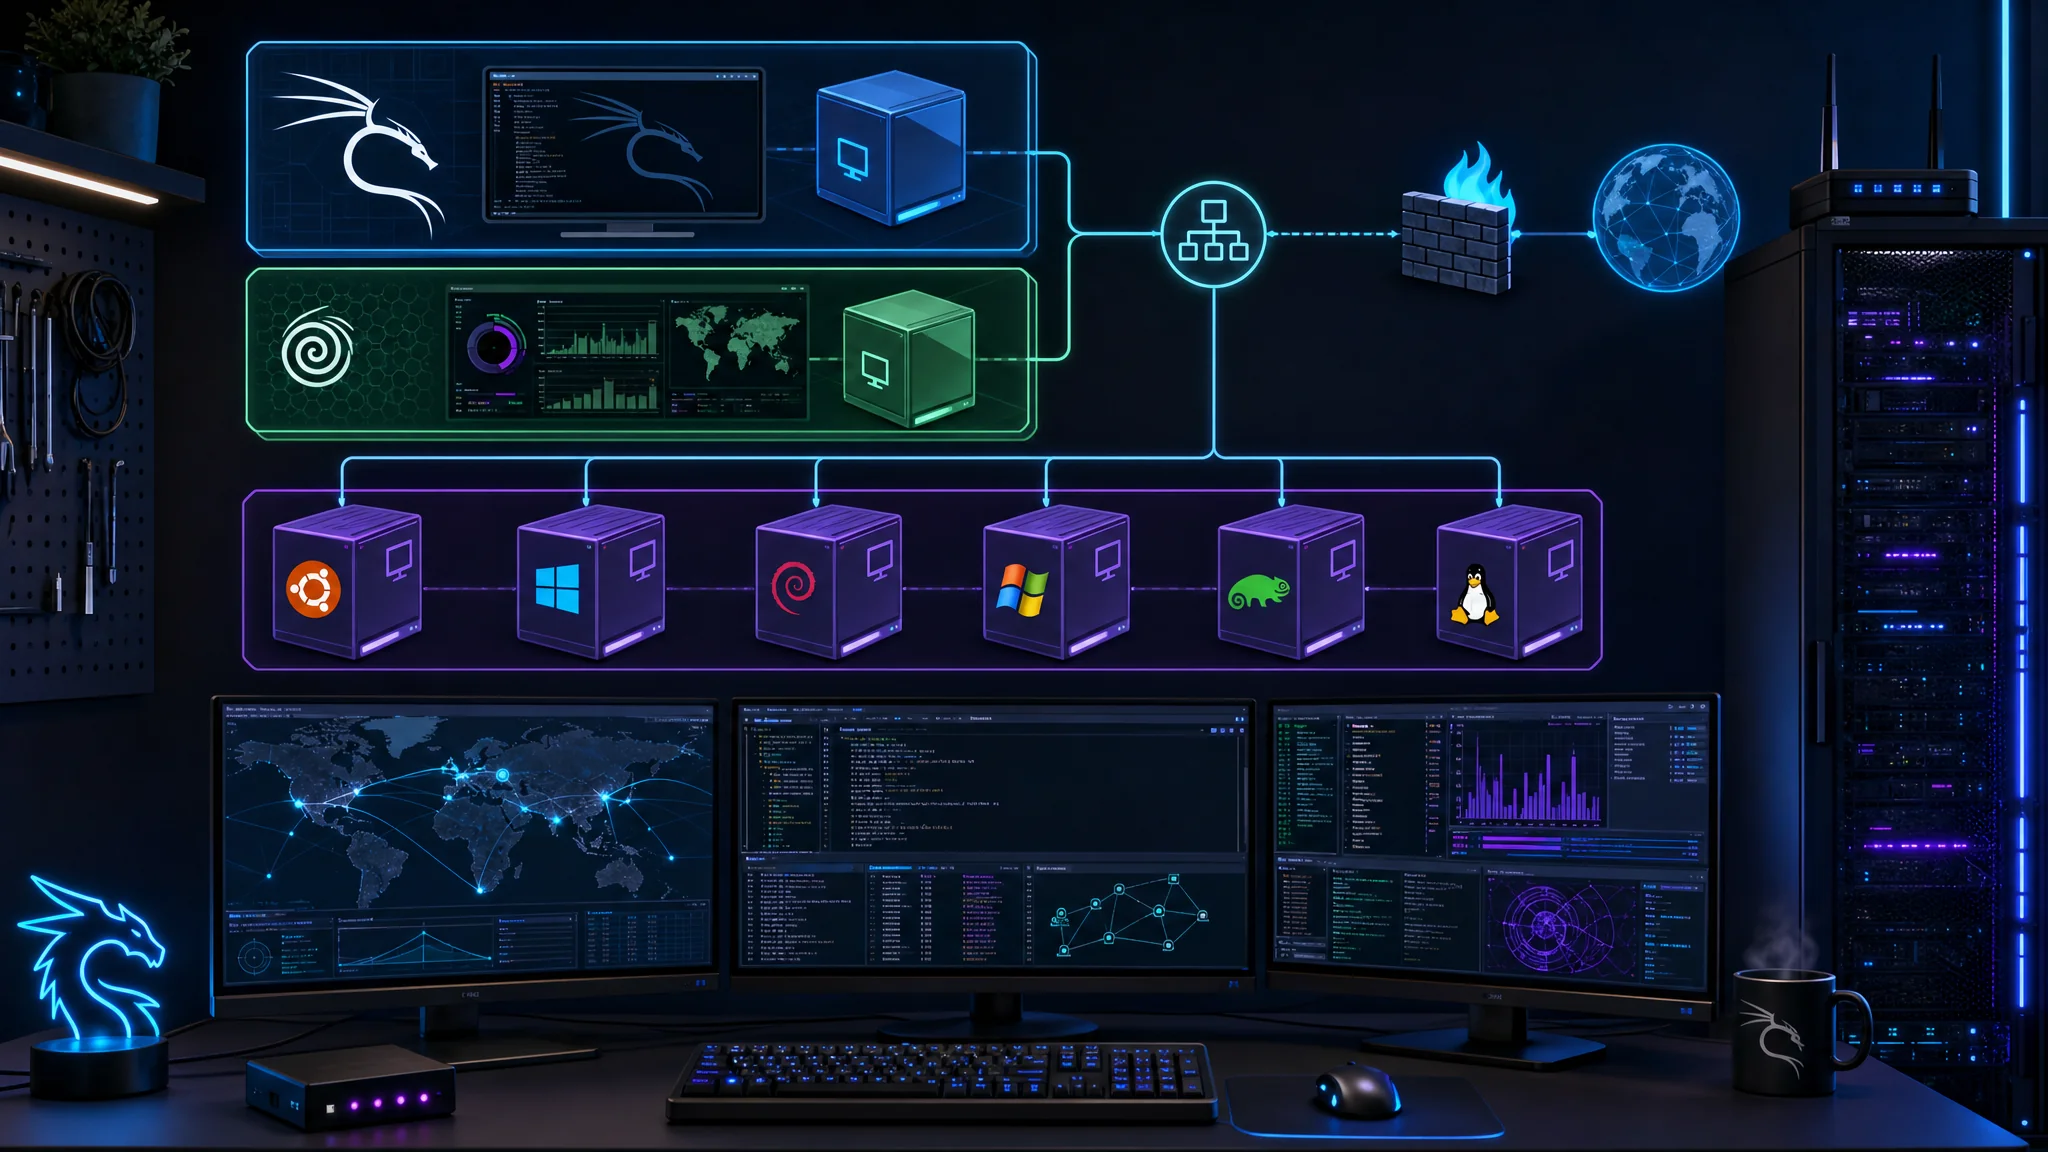
Соберите домашнюю лабораторию:
Минимальная конфигурация домашней лаборатории ($300–500):
- Подержанный сервер Dell/HP или мощный настольный компьютер
- VirtualBox или VMware Workstation
- Уязвимые машины, например Metasploitable, DVWA и выведенные из эксплуатации машины HackTheBox
- Инструменты безопасности, например Kali Linux и Security Onion
- Практика атак и защиты
Лаборатория в облаке ($50–100 в месяц):
- Бесплатный уровень AWS или кредиты Azure
- Разверните уязвимые приложения
- Практикуйте настройку облачной безопасности
- В долгосрочной перспективе это дешевле физического оборудования
Шаг 3. Создайте проекты по безопасности для портфолио
Руководители найма хотят видеть доказательства ваших навыков.
Идеи проектов для разных должностей:
Портфолио аналитика SOC:
- Разверните Security Onion и анализируйте файлы PCAP
- Создайте правила обнаружения распространённых атак
- Подготовьте отчёты об анализе инцидентов безопасности
- Соберите панель мониторинга по данным об угрозах
Портфолио специалиста по тестированию на проникновение:
- Документируйте взломы машин HackTheBox и TryHackMe
- Создавайте собственные инструменты безопасности, например сканеры портов и сценарии эксплуатации
- Проведите аудит безопасности приложения с открытым исходным кодом
- Пишите профессиональные отчёты о тестировании на проникновение
Портфолио инженера по безопасности:
- Спроектируйте домашнюю сеть с зонами безопасности
- Внедрите безопасность IaC, например защищённые модули Terraform
- Создайте автоматизированный конвейер сканирования безопасности
- Документируйте решения по архитектуре безопасности
Портфолио специалиста по облачной безопасности:
- Разверните защищённое многоуровневое приложение в AWS или Azure
- Внедрите меры безопасности, например WAF, GuardDuty и NSG
- Создайте сценарии автоматизации безопасности
- Напишите руководства по усилению защиты
Где разместить работы:
- GitHub, код и документация
- Личный блог или сайт
- Статьи в LinkedIn
- Публикации на Medium
Шаг 4. Стройте профессиональные связи целенаправленно
В кибербезопасности связи с людьми тоже важны.
Рабочие способы расширить сеть контактов:
-
Настройте профиль LinkedIn:
- Заполните профиль ключевыми словами по безопасности
- Регулярно публикуйте материалы о безопасности
- Участвуйте в обсуждениях публикаций специалистов
- Вступайте в группы по кибербезопасности
-
Посещайте местные встречи специалистов:
- Отделения OWASP
- Конференции BSides, доступные местные конференции по безопасности
- Встречи отделений ISC2 и ISACA
- Встречи специалистов по облачной безопасности
-
Участвуйте в онлайн-сообществах:
- Reddit: r/cybersecurity, r/netsec, r/AskNetsec
- Discord: серверы HackTheBox, TryHackMe и CyberDefenders
- Twitter/X: подписывайтесь на исследователей и компании в области безопасности
- Блоги и форумы по безопасности
-
Посещайте конференции, начиная с доступных местных мероприятий:
- BSides в разных городах, около $25–50
- Местные группы DEFCON, бесплатные ежемесячные встречи
- SecureWorld, региональные конференции
- RSA, Black Hat и DEFCON, дорогие мероприятия, полезные при оплате работодателем
-
Найдите наставника:
- Ищите наставников в LinkedIn или r/cybersecurity
- Предложите помощь в проектах в обмен на рекомендации
- Задавайте конкретные вопросы вместо общего «как найти работу?»
Шаг 5. Подготовьте эффективное резюме специалиста по безопасности
Резюме должно пройти системы отслеживания кандидатов (ATS) и заинтересовать руководителя найма.
Структура резюме:
[Your Name]
[LinkedIn URL] | [GitHub URL] | [Email] | [Phone] | [Location]

SUMMARY
Results-driven cybersecurity professional with hands-on experience in [specific skills].
Certified in [certifications]. Passionate about [specific security area].

TECHNICAL SKILLS
- Security: SIEM (Splunk, ELK), IDS/IPS (Snort, Suricata), WAF, EDR
- Cloud: AWS (Security Groups, IAM, GuardDuty), Azure (NSGs, Sentinel)
- Tools: Wireshark, Nmap, Burp Suite, Metasploit, Nessus
- Programming: Python, PowerShell, Bash, SQL
- Frameworks: NIST CSF, MITRE ATT&CK, OWASP Top 10

CERTIFICATIONS
- CompTIA Security+ (Date)
- AWS Certified Security Specialty (Date)
- [Other relevant certs]

PROFESSIONAL EXPERIENCE
[Company Name] - [Security Role] (Dates)
- QUANTIFY achievements (Reduced false positives by 40%)
- USE security keywords (SIEM, incident response, threat hunting)
- SHOW impact (Identified and remediated 15 critical vulnerabilities)

PROJECTS (If entry-level or career changer)
[Project Name] - [Technology Stack]
- Built [specific security tool/system]
- Demonstrates [specific skills]
- GitHub: [link]

EDUCATION
[Degree] in [Field], [University] (Date)
Советы по резюме:
- Измеряйте результаты: «Сократил число оповещений на 35%», а не «Повысил эффективность SOC»
- Используйте ключевые слова ATS: повторяйте формулировки из описания вакансии
- Ограничьте объём одной-двумя страницами: при первом просмотре руководитель найма тратит шесть секунд
- Выделите сертификаты: для ATS они содержат важные ключевые слова
- Добавьте GitHub или портфолио: это показывает, что вы занимаетесь практической работой по безопасности
Шаг 6. Успешно пройдите собеседование
Собеседование по кибербезопасности обычно состоит из трёх этапов:
Этап 1. Разговор с HR или рекрутером (15–30 минут)
- Проверка квалификации
- Обсуждение ожиданий по зарплате
- Оценка соответствия команде
- Подготовка: изучите компанию и подготовьте вопросы
Этап 2. Техническое собеседование (45–90 минут)
- Вопросы по концепциям безопасности
- Решение ситуационных задач
- Обсуждение прошлых проектов и опыта
- Подготовка: повторите основы и потренируйтесь просто объяснять технические темы
Этап 3. Собеседование по поведению или встреча с комиссией
- Ответы по методу STAR: ситуация, задача, действие, результат
- Оценка работы в команде
- Навыки презентации, иногда
Распространённые технические вопросы для подготовки:
- «Объясните триаду CIA»
- «Чем симметричное шифрование отличается от асимметричного?»
- «Как бы вы защитили веб-приложение?»
- «Опишите процесс реагирования на инцидент»
- «Чем IDS отличается от IPS?»
- «Объясните атаку „человек посередине“»
- «Как вы следите за новыми угрозами безопасности?»
- «Расскажите о своём опыте работы с [инструмент из описания вакансии]»
Вопросы о поведении:
- «Расскажите о случае, когда вам пришлось объяснить сложную проблему безопасности нетехническим специалистам»
- «Опишите ситуацию, в которой вам пришлось быстро освоить новую технологию»
- «Расскажите о случае, когда вы не согласились с решением по безопасности»
Вопросы, которые стоит задать:
- «Как обычно проходит рабочий день на этой должности?»
- «Какие инструменты и технологии безопасности использует команда?»
- «С какими основными проблемами безопасности сталкивается организация?»
- «Какие возможности есть для профессионального развития и обучения?»
- «Как устроена команда и с кем мне предстоит работать?»
Шаг 7. Обсудите условия предложения
Основные пункты для переговоров:
-
Изучите рынок:
- Используйте Glassdoor, Levels.fyi и Payscale для данных о зарплатах
- Оцените свою рыночную стоимость с учётом места работы и навыков
-
Общая компенсация включает:
- Базовую зарплату
- Премию или оплату за результаты
- Акции или опционы
- Бюджет на обучение и сертификации
- Возможность удалённой работы
- Оплачиваемый отпуск и льготы
-
Тактика переговоров:
- По возможности дождитесь, пока работодатель назовёт первую сумму
- Запросите на 10–20% больше первоначального предложения
- Подкрепите запрос данными
- Сохраняйте профессиональный и доброжелательный тон
-
Переговоры не только о зарплате:
- Бюджет на обучение: $5,000–10,000 в год на сертификаты и конференции
- Удалённая работа: два-три дня в неделю или полностью удалённо
- Гибкий график: важен для баланса работы и личной жизни
- Подписной бонус: разовая выплата для покрытия расходов
Пример письма для переговоров:
Thank you for the offer. I'm excited about the opportunity to join [Company] as [Role].

After reviewing the offer and researching market rates for this position in [Location],
I'd like to discuss the compensation package. Based on my [certifications/experience/skills],
I was hoping for a base salary in the range of $[X-Y].

Additionally, I'd appreciate if we could discuss:
- Annual training/certification budget
- Remote work flexibility
- [Other priorities]

I'm confident I can deliver significant value to the team and look forward to discussing this further.
Обзор рынка труда и тенденций 2026 года
Удалённые вакансии в сфере безопасности
Реальность удалённой работы в 2026 году:
- 65% вакансий по кибербезопасности предлагают удалённый или гибридный формат
- Влияние на зарплату: удалённые должности обычно оплачиваются на 10–20% ниже, чем офисные в крупных городах
- Лучшие сайты вакансий: We Work Remotely, RemoteOK, FlexJobs
- Полностью удалённые компании: многие поставщики решений безопасности и стартапы работают распределённо
Удалённый формат по должностям (доля вакансий с возможностью работать удалённо):
- Инженер по облачной безопасности: 85%
- Архитектор безопасности: 75%
- Специалист по тестированию на проникновение: 70%
- Аналитик SOC: 60%, для многих круглосуточных SOC требуется присутствие в офисе
- Аналитик GRC: 80%
Возможности с допуском к секретной информации
Государственный и оборонный сектор предлагает:
- Более высокую оплату: премия 15–25% для должностей с требованием допуска
- Стабильность работы: государственные контракты дают стабильность
- Обучение: работодатели часто оплачивают дополнительное обучение и оформление допуска
Уровни допуска:
- Public Trust: самый простой уровень, требуется для многих подрядчиков федеральных органов
- Secret: проверка биографии за 10 лет
- Top Secret: всесторонняя проверка биографии
- TS/SCI: самый строгий уровень с наибольшей надбавкой к зарплате
Как получить допуск:
- Обычно заявку подаёт работодатель. Самостоятельно получить допуск, как правило, нельзя
- Процесс занимает 6–18 месяцев
- Важны финансовая стабильность и отсутствие правонарушений
Возможности в отдельных отраслях
Безопасность здравоохранения (рост на 42%):
- Соблюдение HIPAA
- Безопасность медицинских устройств
- Безопасность обмена медицинской информацией
- Средняя зарплата: $105K
Безопасность финансовых услуг (самая высокая оплата):
- Соблюдение PCI-DSS
- Обнаружение мошенничества
- Защита транзакций
- Средняя зарплата: $127K
Безопасность промышленности и OT (новое направление):
- Безопасность SCADA/ICS
- Безопасность производства
- Защита критической инфраструктуры
- Средняя зарплата: $115K
Заключение: ваш путь вперёд в кибербезопасности
В 2026 году сфера кибербезопасности предлагает большие возможности тем, кто готов постоянно учиться. Во всём мире открыты 3,5 миллиона вакансий, а средние зарплаты на 15–25% выше, чем на сопоставимых должностях в ИТ. Поэтому кибербезопасность остаётся одним из перспективных карьерных направлений в технологиях.
Ваш 90-дневный план старта карьеры в кибербезопасности:
Месяц 1: основы
- Недели 1–2: пройдите Google Cybersecurity Certificate
- Недели 3–4: соберите домашнюю лабораторию и занимайтесь на TryHackMe
Месяц 2: сертификация и навыки
- Недели 5–6: подготовьтесь к Security+ (60–80 часов)
- Недели 7–8: сдайте экзамен Security+ и продолжайте практические занятия
Месяц 3: поиск работы
- Недели 9–10: соберите портфолио из проектов на GitHub и технических разборов
- Недели 11–12: откликайтесь на 5–10 вакансий в день и активно расширяйте профессиональные связи
Показатели успеха:
- Сертификаты подтверждают технические навыки
- Портфолио показывает практические умения
- Сеть специалистов по безопасности помогает получить рекомендации
- У вас есть ясные карьерные цели и план
Организациям нужны квалифицированные специалисты по безопасности. При целенаправленном обучении и практическом опыте вы сможете начать карьеру в кибербезопасности в 2026 году.
Следующие шаги:
- Ознакомьтесь с нашим подробным сравнением сертификатов
- Выберите карьерный путь и первый сертификат
- Начните практическое обучение сегодня на TryHackMe или HackTheBox
- Расширяйте сеть контактов в LinkedIn и на местных встречах
- Создайте проекты по безопасности для портфолио
Главный вопрос: готовы ли вы начать путь в кибербезопасности?
Ссылки
- Сравнение сертификатов по кибербезопасности 2026
- Исследование рабочей силы в сфере кибербезопасности (ISC)² за 2026 год
- Сертификат CompTIA Security+
- Сертификат AWS Security
- Академия HackTheBox
- Учебная платформа TryHackMe
- Фреймворк кибербезопасности NIST
- Фреймворк MITRE ATT&CK
- Карьерный маршрут CyberSeek
- Бюро статистики труда США: аналитики информационной безопасности

Disclosure and Affiliate Statement:
Партнерское открытие: Мы можем зарабатывать комиссию с ссылок на этой странице. Эти комиссии поддерживают наш веб-сайт и предоставляемый нами контент. Будьте уверены, мы рекомендуем только те продукты / услуги, в которые верим. Спасибо за ваше доверие! Щелкните здесь, чтобы узнать больше
Related Posts
This article refers to other articles we've written:
-
Сравнение сертификатов по кибербезопасности: 2026
Сравнение поставщиков сертификатов по кибербезопасности в 2026 году: цены, окупаемость и соответствие карьерным целям.
-
Построение карьеры в кибербезопасности: полное руководство
Узнайте об основных шагах для успешной карьеры в кибербезопасности, включая образование, сертификации и перспективные вакансии.
-
Безопасные облачные решения: AWS vs. Azure vs. Google Cloud Platform - выбор лучшего для вашего бизнеса
Ознакомьтесь с основными функциями облачной безопасности и сертификатами AWS, Azure и Google Cloud Platform, чтобы выбрать наиболее безопасное облачное решение для вашего бизнеса.