Fortinet против Cisco: Полное сравнение сетевой безопасности…
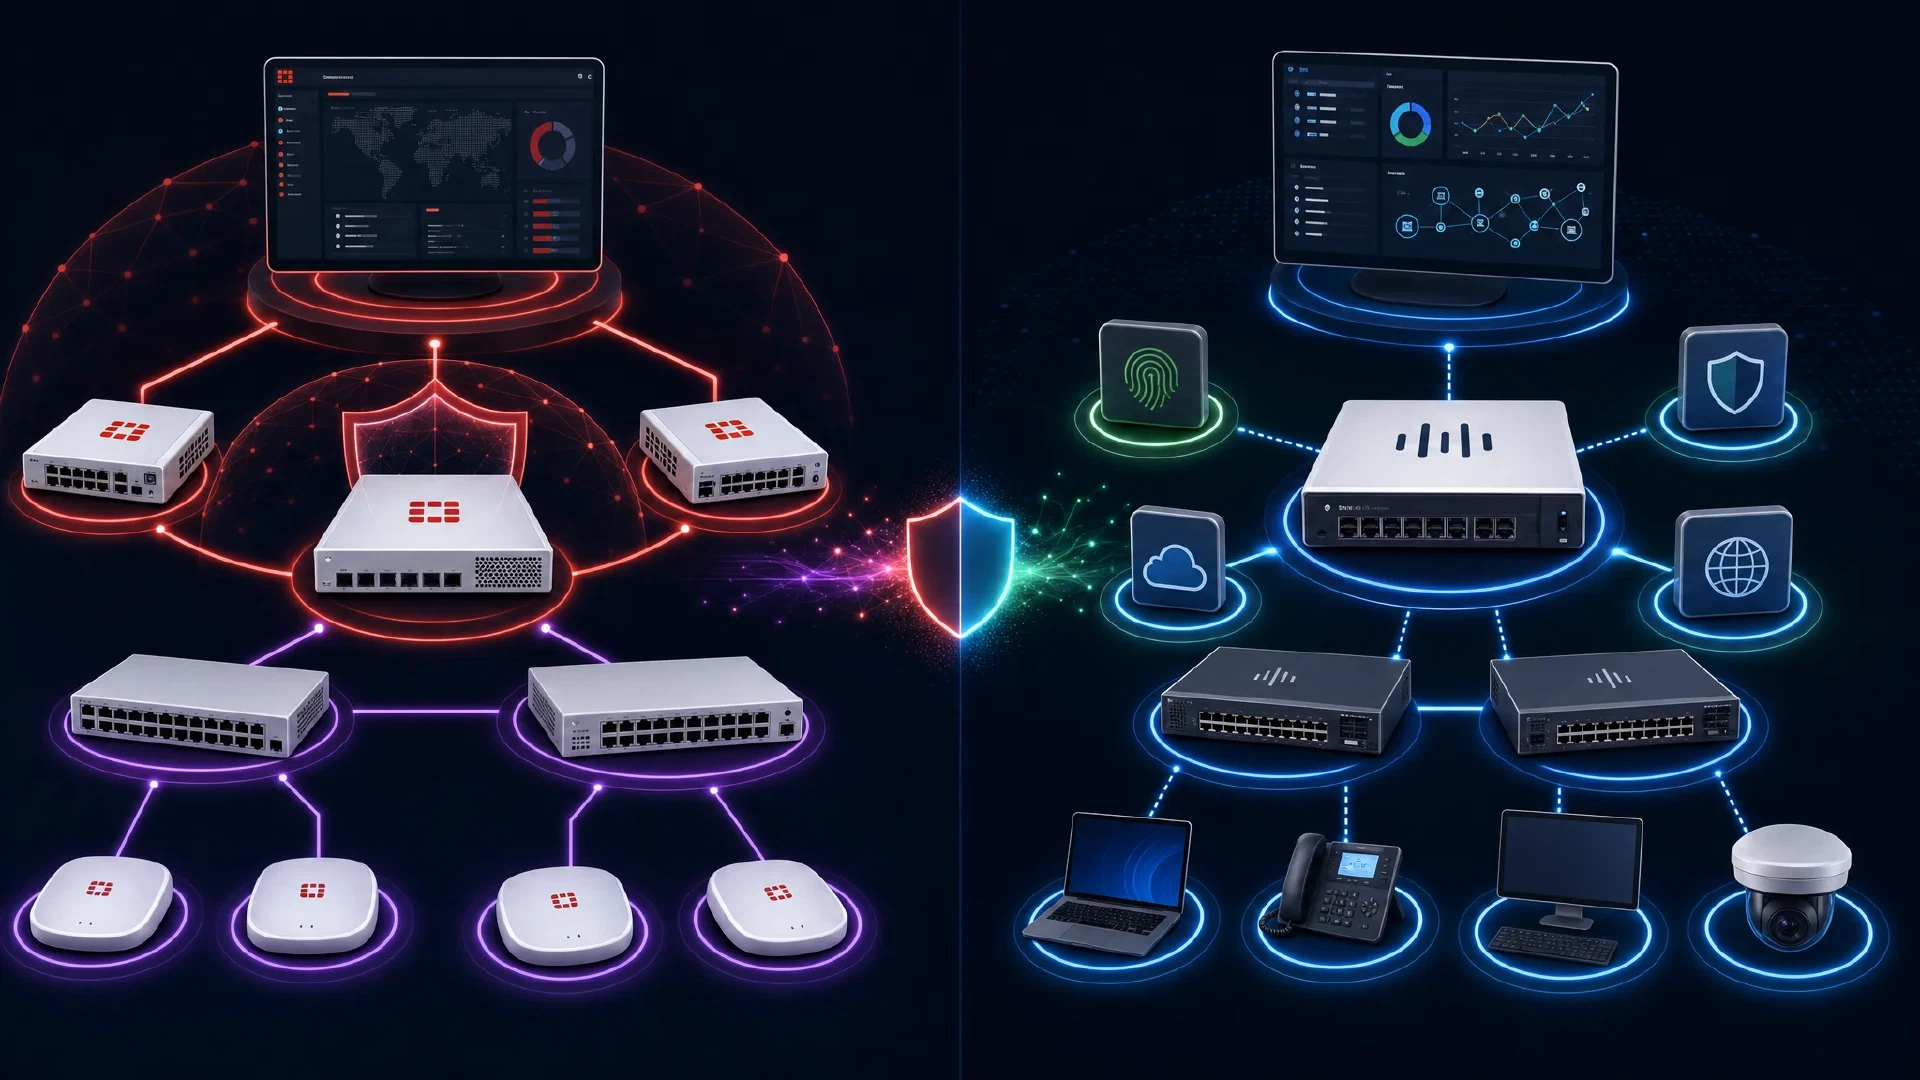
Table of Contents
Введение: Противостояние сетевой безопасности Fortinet и Cisco
Выбор между решениями сетевой безопасности Fortinet и Cisco является одним из самых важных решений по инфраструктуре, с которыми сталкиваются предприятия в 2026 году. Оба поставщика доминируют на рынке корпоративной сетевой безопасности, но используют принципиально разные подходы к архитектуре безопасности, управлению и ценообразованию.
Fortinet завоевал значительную долю рынка благодаря интегрированному подходу Security Fabric и агрессивной ценовой политике, в то время как Cisco сохраняет репутацию надежности корпоративного уровня и комплексной интеграции экосистемы. Согласно последнему Magic Quadrant Gartner для сетевых межсетевых экранов (2026), оба поставщика занимают лидирующие позиции, но с разными сильными сторонами.
Это всестороннее руководство сравнивает межсетевые экраны Fortinet FortiGate, FortiSwitch и Security Fabric с Cisco ASA, Firepower NGFW, коммутаторами Catalyst и платформами Cisco Secure. Мы проанализируем показатели производительности, цены, функции и предоставим рекомендации по развертыванию на основе реальных сценариев.
Что вы узнаете
- Сравнение архитектур между Fortinet Security Fabric и экосистемой Cisco Secure
- Показатели производительности межсетевых экранов, коммутаторов и решений SD-WAN
- Анализ цен включая модели лицензирования и общую стоимость владения
- Покадровое сравнение возможностей безопасности
- Рекомендации по использованию для организаций разного размера и требований
- Особенности миграции при переходе между платформами
- Обновления 2026 года включая FortiOS 7.6 и Cisco Secure Firewall 7.4
Рыночная позиция и история поставщиков
Fortinet: Претендент, ведущий инновации
Fortinet основана в 2000 году и выросла до второго по величине поставщика сетевой безопасности в мире по выручке. В 2026 году Fortinet контролирует примерно 28% рынка корпоративных межсетевых экранов.
Ключевые сильные стороны Fortinet:
- Специализированные процессоры безопасности (SPU): межсетевые экраны FortiGate используют собственные ASIC для аппаратного ускорения безопасности
- Интегрированная Security Fabric: единое управление всеми компонентами безопасности
- Агрессивное ценообразование: обычно на 30-40% дешевле Cisco при сопоставимой производительности
- Высокая производительность: лидер отрасли по показателям пропускной способности межсетевого экрана на доллар
- Упрощенное лицензирование: комплексные подписки на безопасность снижают сложность
Портфель продуктов Fortinet (2026):
- FortiGate: межсетевые экраны следующего поколения (более 60 моделей от FortiGate 40F до FortiGate 3980E)
- FortiSwitch: управляемые коммутаторы (более 40 моделей, интегрированных с Security Fabric)
- FortiAP: беспроводные точки доступа с интегрированной безопасностью
- FortiManager: централизованная платформа управления
- FortiAnalyzer: аналитика безопасности и ведение журналов
- FortiEDR: обнаружение и реагирование на конечных точках
- FortiSASE: платформа Secure Access Service Edge
Cisco: Корпоративный стандарт
Cisco Systems доминирует в корпоративных сетях с 1984 года и остается лидером рынка с примерно 35% долей рынка в корпоративных сетях в целом. Хотя доля Cisco на рынке межсетевых экранов (19%) уступает Fortinet, их интеграция экосистемы остается непревзойденной.
Ключевые сильные стороны Cisco:
- Лидирующая экосистема: плавная интеграция сетевых, безопасностных и коллаборативных решений
- Корпоративная поддержка: эталонный TAC (Центр технической поддержки) и профессиональные услуги
- Продвинутая маршрутизация: превосходная поддержка BGP, MPLS и протоколов маршрутизации
- Репутация бренда: выбор компаний из списка Fortune 500 по умолчанию
- Комплексный портфель: решения от центра обработки данных до филиалов
Портфель продуктов безопасности Cisco (2026):
- Cisco Secure Firewall (Firepower): межсетевые экраны следующего поколения (модели FPR и ASA с FirePOWER)
- Cisco ASA: традиционные межсетевые экраны с состоянием соединения (все еще широко используются)
- Коммутаторы Cisco Catalyst: корпоративные коммутаторы с Security Group Tags
- Cisco SD-WAN: программно-определяемая WAN на базе Viptela
- Cisco Secure Endpoint: продвинутая безопасность конечных точек
- Cisco SecureX: интегрированная платформа безопасности
- Cisco Umbrella: облачная безопасность (фильтрация DNS, SWG, CASB)
Сравнение архитектур
Архитектура Fortinet Security Fabric
Fortinet Security Fabric представляет собой комплексную платформу кибербезопасности, которая интегрирует все продукты безопасности Fortinet в единую архитектуру. Такой подход обеспечивает централизованную видимость, автоматический ответ на угрозы и согласованные политики безопасности по всей инфраструктуре.
Основные компоненты Security Fabric:
┌─────────────────────────────────────────────────────────┐
│              FortiManager (Management)                  │
│              FortiAnalyzer (Analytics)                  │
└────────────────────┬────────────────────────────────────┘
                     │
        ┌────────────┴────────────┬─────────────┐
        │                         │             │
┌───────▼────────┐    ┌──────────▼──────┐  ┌───▼────────┐
│  FortiGate FW  │    │  FortiSwitch    │  │ FortiAP    │
│  (Perimeter)   │    │  (Network)      │  │ (Wireless) │
└───────┬────────┘    └──────────┬──────┘  └───┬────────┘
        │                        │             │
        └────────────┬───────────┴─────────────┘
                     │
            ┌────────▼─────────┐
            │   FortiClient    │
            │   (Endpoint)     │
            └──────────────────┘
Ключевые особенности Security Fabric:
- Единый Fabric Connector: API интегрируют сторонние инструменты в Security Fabric
- Автоматический ответ на угрозы: FortiGate обнаруживает угрозу → автоматически изолирует заражённую конечную точку через FortiClient
- Единая политика: Политики безопасности применяются последовательно ко всем компонентам Fabric
- Телеметрия Fabric: Рейтинги безопасности и оценки рисков в реальном времени по всей инфраструктуре
- Автоматическое развертывание: FortiSwitch автоматически обнаруживается и настраивается через FortiGate
Преимущества Security Fabric:
- Снижает сложность управления безопасностью на 60-70% (внутренние исследования Fortinet)
- Автоматическое сдерживание угроз сокращает время реагирования с часов до минут
- Интеграция с одним поставщиком исключает проблемы совместимости
- Предсказуемые затраты на лицензирование с пакетными подписками
Ограничения Security Fabric:
- Зависимость от поставщика: максимальная ценность достигается при использовании всех компонентов Fortinet
- Ограниченная интеграция со сторонними решениями по сравнению с открытыми платформами
- Для полного функционала Fabric требуется FortiManager/FortiAnalyzer (дополнительная стоимость)
Архитектура Cisco Secure Ecosystem
Подход Cisco делает акцент на интеграции лучших решений в более широкую экосистему, включающую сети, безопасность, совместную работу и облачные сервисы. Вместо обязательного использования всех компонентов Cisco, платформы Cisco широко интегрируются со сторонними средствами безопасности.
Архитектура Cisco Secure:
┌─────────────────────────────────────────────────────────┐
│                   Cisco SecureX                         │
│         (Unified Threat Response Platform)              │
└────────────────────┬────────────────────────────────────┘
                     │
        ┌────────────┴────────────┬─────────────┐
        │                         │             │
┌───────▼────────┐    ┌──────────▼──────┐  ┌───▼────────┐
│ Firepower NGFW │    │ Catalyst Switch │  │  Umbrella  │
│   (Firewall)   │    │   (Network)     │  │   (Cloud)  │
└───────┬────────┘    └──────────┬──────┘  └───┬────────┘
        │                        │             │
        └────────────┬───────────┴─────────────┘
                     │
        ┌────────────┴────────────┐
        │  Cisco Secure Endpoint  │
        │  Cisco Duo (MFA)        │
        │  Third-party tools      │
        └─────────────────────────┘
Ключевые особенности Cisco Secure:
- Платформа интеграции SecureX: Агрегирует данные от более чем 300 поставщиков безопасности
- Гибкая архитектура: Возможность смешивать инструменты безопасности Cisco и сторонних производителей
- Интеллект угроз Talos: Ведущие в отрасли исследования угроз питают все продукты безопасности Cisco
- Identity Services Engine (ISE): Продвинутый контроль доступа к сети и сегментация
- SD-Access: Программно-определяемая сетевая инфраструктура кампуса с автоматизацией политик безопасности
Преимущества Cisco Secure:
- Лучшее взаимодействие со сторонними решениями: Совместимость с существующими инвестициями в безопасность
- Продвинутая сегментация сети: ISE + TrustSec обеспечивают передовую микро-сегментацию
- Проверено в масштабах: Используется в крупнейших мировых предприятиях и провайдерах
- Всесторонняя маршрутизация: Лучший выбор при необходимости сложных протоколов маршрутизации
Ограничения Cisco Secure:
- Более высокая сложность: Больше компонентов для управления и интеграции
- Сложность лицензирования: Множество моделей лицензирования в портфеле продуктов
- Более высокая общая стоимость: Премиальное ценообразование за бренд Cisco и поддержку
- Накладные расходы на интеграцию: Мультивендорные экосистемы требуют больше экспертизы для поддержки
Сравнение производительности межсетевых экранов
FortiGate против Cisco Firepower: ключевые модели
| Модель | Пропускная способность (Firewall) | Пропускная способность (IPS) | Пропускная способность (NGFW) | Одновременные сессии | Новые сессии/сек | Ценовой диапазон |
|---|---|---|---|---|---|---|
| FortiGate 100F | 20 Гбит/с | 2,5 Гбит/с | 1,2 Гбит/с | 500 000 | 50 000 | 2 500–3 500 $ |
| FortiGate 200F | 40 Гбит/с | 5 Гбит/с | 2,5 Гбит/с | 1 000 000 | 100 000 | 5 000–7 000 $ |
| FortiGate 600F | 80 Гбит/с | 10 Гбит/с | 6 Гбит/с | 10 000 000 | 350 000 | 18 000–22 000 $ |
| FortiGate 1800F | 300 Гбит/с | 75 Гбит/с | 35 Гбит/с | 60 000 000 | 1 200 000 | 75 000–95 000 $ |
| Cisco FPR1140 | 16 Гбит/с | 3 Гбит/с | 1,5 Гбит/с | 500 000 | 45 000 | 4 500–6 000 $ |
| Cisco FPR2140 | 28 Гбит/с | 6 Гбит/с | 3 Гбит/с | 2 000 000 | 90 000 | 9 000–12 000 $ |
| Cisco FPR4145 | 48 Гбит/с | 12 Гбит/с | 7 Гбит/с | 15 000 000 | 280 000 | 28 000–35 000 $ |
| Cisco FPR9300 | 160 Гбит/с | 40 Гбит/с | 25 Гбит/с | 65 000 000 | 950 000 | 125 000–160 000 $ |
Основные замечания по производительности:
- Типы пропускной способности: Firewall (состояние сессии), IPS (предотвращение вторжений), NGFW (все функции безопасности включены)
- Производительность NGFW является самым реалистичным показателем для боевых развертываний
- FortiGate обычно обеспечивает на 30-40% лучшее соотношение цена/производительность в режиме NGFW
- Модели Cisco недавно улучшены с движком Snort 3 в Firepower 7.4 (2026)
Тестирование производительности в реальных условиях (2026)
Независимые тесты от NSS Labs и CyberRatings.org (2026) выявили важные характеристики производительности:
Характеристики производительности FortiGate:
- Стабильная производительность: Аппаратные SPU обеспечивают отсутствие снижения пропускной способности при включённых функциях безопасности
- Низкая задержка: В среднем 3-5 мс даже при включении всех функций безопасности
- Эффективность проверки TLS: Минимальное влияние на производительность (снижение пропускной способности на 10-15%)
- Поддержка HTTP/3 и QUIC: Аппаратное ускорение современных протоколов
- Лучшее соотношение пропускная способность/цена: Лидер отрасли по этому показателю во всех категориях
Характеристики производительности Cisco Firepower:
- Улучшено с Snort 3: Обновления 2026 года снизили использование CPU на 40% по сравнению с предыдущими версиями
- Средняя задержка: 6-10 мс при полном стеке безопасности
- Накладные расходы на проверку TLS: Снижение пропускной способности на 25-30% (типично для платформ на базе x86)
- Продвинутое обнаружение угроз: Лучшие показатели обнаружения по сравнению с FortiGate (интеллект Talos)
- Гибкие варианты платформ: Может работать на серверах UCS, облачных инстансах или выделенном оборудовании
Производительность проверки SSL/TLS
Проверка TLS критична для современной безопасности, но значительно влияет на производительность межсетевого экрана. Вот сравнение обоих поставщиков:
| Метрика | FortiGate 600F | Cisco FPR4145 | Примечания |
|---|---|---|---|
| Пропускная способность HTTPS (без проверки) | 6,5 Гбит/с | 7,2 Гбит/с | Оба поддерживают современный TLS 1.3 |
| Пропускная способность HTTPS (глубокая проверка) | 5,5 Гбит/с | 5,0 Гбит/с | Преимущество FortiASIC |
| Обработка сертификатов | 45 000 TPS | 35 000 TPS | Транзакций в секунду |
| Поддержка TLS 1.3 | Полная поддержка | Полная поддержка | Оба обновлены для современного TLS |
| Снижение производительности | 15% | 30% | Влияние включения проверки TLS |
Рекомендации по проверке TLS:
- FortiGate: Включение TLS-инспекции без значительных проблем с производительностью на большинстве моделей
- Cisco Firepower: Рекомендуется выбирать устройство с пропускной способностью на 50% выше требований при необходимости TLS-инспекции
- Оба производителя: Используйте исключения для закрепления сертификатов для известных надежных приложений (Office 365 и др.)
Сравнение функций: возможности безопасности
Матрица основных функций безопасности
| Категория функции | FortiGate | Cisco Firepower | Победитель |
|---|---|---|---|
| Состояние брандмауэра (Stateful Firewall) | ✓ Полная | ✓ Полная | Ничья |
| IPS/IDS | ✓ FortiGuard IPS | ✓ Snort 3 IPS | Cisco (обнаружение) |
| Контроль приложений | ✓ Более 6000 приложений | ✓ Более 4500 приложений | Fortinet (покрытие) |
| Веб-фильтрация | ✓ FortiGuard Web Filter | ✓ Cisco Talos Web Filter | Fortinet (производительность) |
| Антивредоносное ПО | ✓ FortiGuard AV | ✓ AMP для сетей | Cisco (продвинутое обнаружение) |
| Песочница | ✓ FortiSandbox (дополнение) | ✓ Threat Grid (включено) | Cisco |
| Инспекция SSL/TLS | ✓ Аппаратное ускорение | ✓ Программная реализация | Fortinet (производительность) |
| VPN (IPsec) | ✓ Высокая производительность | ✓ Высокая производительность | Ничья |
| VPN (SSL/TLS) | ✓ FortiClient VPN | ✓ AnyConnect | Cisco (функциональность) |
| SD-WAN | ✓ Встроенный | ✓ Интеграция с Viptela | Fortinet (интеграция) |
| Интеграция с облаком | ✓ Хорошая (AWS, Azure, GCP) | ✓ Отличная (родные API) | Cisco |
| Архитектура Zero Trust | ✓ Через Security Fabric | ✓ Через интеграцию с ISE | Cisco (зрелость) |
| Разведка угроз | FortiGuard Labs | Cisco Talos | Cisco (широта) |
Подробный разбор продвинутых функций
Возможности SD-WAN
Оба производителя сделали значительные инвестиции в SD-WAN, но с разными архитектурными подходами:
FortiGate SD-WAN (встроенный):
- Нативная интеграция: Функциональность SD-WAN встроена в FortiOS (отдельное устройство не требуется)
- Маршрутизация с учетом производительности: Выбор пути с учетом приложений на основе задержки, джиттера, потери пакетов
- Интеграция безопасности: Единообразное применение политик безопасности на всех WAN-ссылках
- Упрощенное развертывание: Одно устройство для брандмауэра и SD-WAN снижает сложность
- Масштабируемость по схеме «звезда и спицы»: Проверенные развертывания с более чем 10 000 узлов
Сценарии использования FortiGate SD-WAN:
Branch Office Configuration:
- FortiGate 60F as branch firewall/SD-WAN device
- Dual WAN links (ISP + LTE backup)
- IPsec tunnels to headquarters FortiGate
- Application steering (VoIP → low latency, bulk data → high bandwidth)
- Cost savings: $2,500 device replaces $2,000 firewall + $3,000 SD-WAN appliance
Cisco SD-WAN (платформа Viptela):
- Специализированное решение: Отдельные устройства Viptela vEdge для оптимальной производительности SD-WAN
- Продвинутая оркестрация: Контроллер vManage обеспечивает сложное управление политиками
- Мультиарендность: Возможности уровня провайдера услуг для MSP-развертываний
- Архитектура с приоритетом облака: Отличная интеграция с сетями AWS, Azure, GCP
- Гибкое развертывание: Виртуальные, физические или облачные контроллеры
Сценарии использования Cisco SD-WAN:
Enterprise WAN Deployment:
- vEdge routers at all branch locations
- vSmart controllers in data centers (HA pair)
- vManage centralized management
- Integration with existing Catalyst switching
- Firepower firewalls at data center perimeter
- Cost: Higher but superior for complex topologies
Вердикт по SD-WAN:
- Fortinet выигрывает за простоту развертывания филиалов и экономичность
- Cisco выигрывает для масштабных корпоративных WAN и провайдерских сценариев
Сегментация сети
Подходы FortiGate к сегментации:
- На основе VLAN: Традиционная сегментация VLAN с меж-VLAN политиками брандмауэра
- На основе политик: FortiGate как внутренний сегментационный брандмауэр (ISFW)
- Безопасно-ориентированная сеть (SDN): FortiSwitch с автоматизацией политик
- Автоматизация Fabric: Метки безопасности автоматически применяются по всей Security Fabric
Сегментация Cisco (TrustSec + ISE):
- Метки групп безопасности (SGT): Назначение меток пользователям/устройствам через ISE, применение в любой точке
- Программно-определяемый доступ (SD-Access): Автоматизированная сегментация кампуса с DNA Center
- Микросегментация: Сегментация на уровне рабочих нагрузок в ЦОД (интеграция с ACI)
- Динамическое назначение VLAN: ISE назначает VLAN на основе идентичности и состояния пользователя
Сценарий сегментации:
Requirement: Isolate guest WiFi, employee devices, IoT devices, and servers

Fortinet Approach:
- FortiGate defines security zones (guest, employee, IoT, server)
- FortiAP assigns users to VLANs based on SSID
- FortiSwitch enforces VLAN isolation
- FortiGate policies control inter-zone traffic
- Complexity: Moderate
- Cost: Lower (included in Security Fabric)

Cisco Approach:
- ISE profiles devices and assigns SGT tags
- TrustSec policies enforce SGT-based access control
- Enforcement at Catalyst switches (hardware TCAM)
- Firepower provides perimeter security
- Complexity: Higher (requires ISE deployment)
- Cost: Higher (ISE licensing + TrustSec-capable switches)
- Benefit: More granular, scales better in very large environments
Вердикт по сегментации:
- Fortinet проще в развертывании и экономичнее для SMB и среднего бизнеса
- Cisco обеспечивает лучшую детализацию и масштабируемость для крупных предприятий
Управление и эксплуатация
Сравнение платформ управления
| Возможности | FortiManager | Cisco FMC (Firepower Management Center) |
|---|---|---|
| Вместимость управления | До 10 000 устройств | До 1 000 устройств (на FMC) |
| Варианты развертывания | Аппаратное, ВМ, облако | Аппаратное, ВМ, облако |
| Интерфейс | Веб-GUI (современный) | Веб-GUI (богатый функциями) |
| Управление политиками | Шаблоны конфигураций | Иерархия наследования политик |
| Отчётность | Базовая (FortiAnalyzer для продвинутой) | Интегрированная (полная) |
| Подготовка устройств | Автоматическая (FortiSwitch, FortiAP) | Требуется ручная начальная настройка |
| API | REST API | REST API |
| Мультиарендность | Административные домены (ADOM) | Мультиинстансность или отдельные FMC |
| Высокая доступность | Активно-пассивные кластеры | Активно-резервные пары |
| Типичная стоимость | $5,000-$30,000 (ВМ бесплатно для <10 устройств) | $8,000-$50,000 (лицензирование ВМ обязательно) |
Сравнение повседневных операций
Типичные административные задачи:
Администрирование FortiGate
Создание политик (CLI FortiOS):
config firewall policy
    edit 10
        set name "Allow-Web-Outbound"
        set srcintf "internal"
        set dstintf "wan1"
        set srcaddr "internal-network"
        set dstaddr "all"
        set service "HTTP" "HTTPS"
        set action accept
        set schedule "always"
        set utm-status enable
        set av-profile "default"
        set webfilter-profile "default"
        set ips-sensor "default"
        set ssl-ssh-profile "certificate-inspection"
        set logtraffic all
    next
end
Сильные стороны FortiGate:
- Единый синтаксис CLI: Аналогичный во всех версиях FortiOS и продуктах
- Резервное копирование конфигурации: Один файл содержит всю конфигурацию устройства
- Быстрый поиск политик: Оптимизированный движок эффективно обрабатывает тысячи правил
- Интегрированный SD-WAN: Простые CLI-команды для сложных конфигураций SD-WAN
Слабые стороны FortiGate:
- Ограниченная детализация отладки: Меньше подробностей захвата пакетов, чем у Cisco
- Ограничения GUI: Некоторые продвинутые функции доступны только через CLI
- Оптимизация политик: Нет автоматической очистки или предложений по оптимизации
Администрирование Cisco Firepower
Создание политик (GUI Firepower Management Center):
GUI Workflow:
1. Navigate to Policies → Access Control → [Policy Name]
2. Add Rule:
   - Name: "Allow-Web-Outbound"
   - Source Networks: internal-network
   - Destination Networks: any
   - Ports: HTTP, HTTPS
   - Action: Allow
   - Inspection: Enable IPS (balanced policy)
   - File Policy: Block malware (AMP)
   - URL Filtering: Enable (custom category list)
   - TLS/SSL: Decrypt known key, inspect
3. Deploy changes to managed devices
4. Verify deployment completion
Сильные стороны Cisco Firepower:
- Мощный GUI: Большинство функций доступны без знаний CLI
- Детальное логирование: Полные события соединений и судебные данные
- Продвинутая диагностика: Packet Tracer для симуляции политик
- Интеграция с SecureX: Единый ответ на угрозы по всему портфелю безопасности
Слабые стороны Cisco Firepower:
- Задержка развертывания: Изменения политик требуют процесса развертывания (1-5 минут)
- Зависимость от FMC: Эффективное управление невозможно без FMC
- Сложность лицензирования: Необходимо отслеживать несколько типов лицензий (базовая, угроза, вредоносное ПО, URL)
- Высокие требования к ресурсам: FMC требует значительных RAM и CPU для крупных развертываний
Автоматизация и интеграция API
Обе платформы поддерживают современную автоматизацию, но с разным уровнем зрелости:
Автоматизация FortiGate:
# Python example: Create firewall policy via FortiOS API
import requests
import json

fortios_api = "https://fortigate.example.com/api/v2/cmdb/firewall/policy"
api_token = "your_api_token_here"

headers = {
    "Authorization": f"Bearer {api_token}",
    "Content-Type": "application/json"
}

policy_data = {
    "name": "Allow-Web-Outbound",
    "srcintf": [{"name": "internal"}],
    "dstintf": [{"name": "wan1"}],
    "srcaddr": [{"name": "internal-network"}],
    "dstaddr": [{"name": "all"}],
    "service": [{"name": "HTTP"}, {"name": "HTTPS"}],
    "action": "accept",
    "schedule": "always",
    "utm-status": "enable"
}

response = requests.post(fortios_api, headers=headers, data=json.dumps(policy_data), verify=False)
print(f"Policy creation status: {response.status_code}")
Уровень зрелости автоматизации FortiGate:
- Покрытие REST API: более 95% конфигурации доступно через API
- Модули Ansible: Официальная коллекция FortiOS Ansible (более 200 модулей)
- Провайдер Terraform: Зрелый провайдер Fortinet для инфраструктуры как кода
- Fabric Connectors: Готовые интеграции с AWS, Azure, GCP, ServiceNow, Splunk
- Python SDK: Официальные библиотеки Python (fortigate-api)
Автоматизация Cisco Firepower:
# Python example: Create access control policy via FMC API
from fireREST import FMC

fmc = FMC(hostname='fmc.example.com', username='admin', password='password')
fmc.login()

# Create network object
network_obj = fmc.create_network_object(
    name='internal-network',
    value='10.0.0.0/8',
    description='Corporate internal network'
)

# Create access control rule
rule = fmc.create_access_rule(
    policy_name='Corporate-Access-Policy',
    name='Allow-Web-Outbound',
    action='ALLOW',
    source_networks=[network_obj['id']],
    destination_networks=['any'],
    destination_ports=['HTTP', 'HTTPS'],
    ips_policy='Balanced Security and Connectivity',
    file_policy='Block Malware'
)

# Deploy changes
deployment = fmc.deploy(device_list=['firewall01', 'firewall02'])
print(f"Deployment status: {deployment}")
Уровень зрелости автоматизации Cisco Firepower:
- FMC REST API: Полный API для всех функций управления
- Модули Ansible: Официальные модули Cisco FTD/FMC Ansible (более 60 модулей)
- Провайдер Terraform: Поддерживаемый сообществом провайдер (средний уровень зрелости)
- Интеграция SecureX: Автоматизированные рабочие процессы реагирования на угрозы
- Python SDK: Библиотеки сообщества (python-fireREST, fmcapi)
Вердикт по автоматизации:
- FortiGate обладает более зрелой поддержкой инфраструктуры как кода (особенно Terraform)
- Cisco обеспечивает лучшую интеграцию с оркестрацией безопасности (SOAR-платформы)
Коммутирование и сетевая инфраструктура
Хотя эта статья сосредоточена на безопасности, интеграция сетевого коммутирования критична для экосистем обоих поставщиков.
Интеграция FortiSwitch
Архитектура FortiSwitch:
- Управляется FortiGate: Устройства FortiSwitch автоматически обнаруживаются и настраиваются через FortiGate
- Без отдельного контроллера: FortiGate выступает в роли централизованного контроллера коммутаторов
- Интеграция с Security Fabric: Телеметрия коммутаторов поступает в Security Fabric для обнаружения угроз
- Простое лицензирование: Нет лицензирования на каждый коммутатор (управление включено в FortiGate)
Модели развертывания FortiSwitch:
- Режим автономного коммутатора: Традиционный коммутатор с локальным управлением
- Режим FortiLink: Управляется FortiGate (рекомендуется для Security Fabric)
Преимущества FortiSwitch:
- Автоматическая настройка: Подключите коммутатор к FortiGate, настройка происходит автоматически
- Единые политики безопасности: VLAN и политики безопасности настраиваются на FortiGate
- Низкая стоимость: Модели FortiSwitch на 30-40% дешевле аналогичных Cisco Catalyst
- Упрощённая эксплуатация: Один интерфейс управления для файрвола и коммутирования
Недостатки FortiSwitch:
- Ограниченные продвинутые функции: Отсутствуют некоторые корпоративные функции коммутирования (VSS, StackWise Virtual)
- Зависимость от FortiGate: Управление коммутатором ограничено при недоступности FortiGate
- Меньшая экосистема: Меньше интеграций сторонних производителей по сравнению с Cisco
Коммутаторы Cisco Catalyst
Архитектура Cisco Catalyst:
- Отраслевой стандарт: Основной выбор для корпоративных кампусных сетей
- Богатый набор функций: Полный набор функций уровня 2/3, QoS, мультикаст
- Опция DNA Center: Современное управление сетью на основе намерений (дополнительная стоимость)
- Интеграция TrustSec: Аппаратное применение тегов Security Group
Модели развертывания Cisco Catalyst:
- Автономный режим: Управление отдельным коммутатором
- Стэкирование: До 9 коммутаторов в отказоустойчивом стэке (StackWise-480)
- VSS/StackWise Virtual: Два шасси, работающие как один логический коммутатор
- SD-Access Fabric: DNA Center управляет полностью автоматизированной кампусной сетью
Преимущества Cisco Catalyst:
- Доказанная надежность: Лидирующая в отрасли стабильность и время безотказной работы
- Продвинутая маршрутизация: Полная поддержка BGP, OSPF, EIGRP на коммутаторах уровня 3
- Масштабируемость: Модели поддерживают 384-768 портов в одном логическом коммутаторе
- Зрелая экосистема: Десятилетия опыта эксплуатации и инструментов
Недостатки Cisco Catalyst:
- Высокая стоимость: Премиальное ценообразование (в 2-3 раза дороже FortiSwitch при схожем количестве портов)
- Сложное лицензирование: Отдельные лицензии для DNA, функций стэка и безопасности
- Раздельное управление: Отдельный интерфейс от управления безопасностью (если не использовать DNA Center)
Сравнение интеграции коммутаторов:
| Фактор | FortiSwitch + FortiGate | Catalyst + Firepower |
|---|---|---|
| Сложность управления | Единый интерфейс (FortiGate) | Раздельные интерфейсы (или DNA Center) |
| Время начальной настройки | 15 минут (автообнаружение) | 2-4 часа (ручная настройка) |
| Согласованность политики безопасности | Обеспечивается FortiGate | Требуется ISE для динамических политик |
| Общая стоимость (коммутатор на 48 портов) | $2,000-$3,500 | $5,000-$12,000 |
| Лучшее применение | МСП, филиалы | Крупные корпоративные кампусы |
Сравнение цен и лицензирования
Модель ценообразования FortiGate (2026)
Стоимость аппаратных устройств:
| Модель | Рекомендуемая розничная цена | Типичная рыночная цена | Производительность (NGFW) |
|---|---|---|---|
| FortiGate 60F | $1,200 | $800-$1,000 | 500 Мбит/с |
| FortiGate 100F | $3,500 | $2,500-$3,000 | 1.2 Гбит/с |
| FortiGate 200F | $7,000 | $5,000-$6,000 | 2.5 Гбит/с |
| FortiGate 400F | $13,000 | $9,000-$11,000 | 4 Гбит/с |
| FortiGate 600F | $25,000 | $18,000-$22,000 | 6 Гбит/с |
| FortiGate 1800F | $110,000 | $75,000-$90,000 | 35 Гбит/с |
Пакеты подписок FortiGuard Security (годовые):
- Пакет UTM: Антивирус, веб-фильтрация, IPS, контроль приложений (~25% стоимости оборудования в год)
- Пакет Enterprise: UTM + расширенная защита от вредоносного ПО + рейтинг безопасности (~35% стоимости оборудования в год)
- Пакет UTP: Enterprise + FortiSandbox Cloud (~40% стоимости оборудования в год)
- Пакет ATP: Enterprise + FortiSandbox + FortiClient EMS (~50% стоимости оборудования в год)
Пример общей стоимости FortiGate за 3 года:
FortiGate 600F Deployment:
- Hardware: $20,000 (one-time)
- Enterprise Bundle: $7,000/year × 3 years = $21,000
- FortiCare Premium Support: $2,000/year × 3 years = $6,000
- Total 3-year cost: $47,000
- Effective annual cost: $15,667/year
Преимущества лицензирования FortiGate:
- Комплексные подписки: Один SKU включает несколько сервисов безопасности
- Прогнозируемые затраты: Постоянный процент от стоимости оборудования
- Отсутствие лицензий на конечные устройства: FortiClient включён в пакет ATP
- Щедрая оценка: 15-дневный полнофункциональный пробный период на все новые устройства
Модель ценообразования Cisco Firepower (2026)
Стоимость аппаратных устройств:
| Модель | Рекомендуемая розничная цена | Типичная рыночная цена | Производительность (NGFW) |
|---|---|---|---|
| FPR1140 | $7,500 | $4,500-$6,000 | 1.5 Гбит/с |
| FPR2140 | $15,000 | $9,000-$12,000 | 3 Гбит/с |
| FPR4145 | $45,000 | $28,000-$35,000 | 7 Гбит/с |
| FPR9300-SM-36 | $200,000 | $125,000-$160,000 | 25 Гбит/с |
Лицензирование подписок Cisco Firepower (за устройство, ежегодно):
- Лицензия Threat: IPS, фильтрация URL, Security Intelligence (~$1,500-$8,000 в год в зависимости от модели)
- Лицензия Malware: AMP для сетей, анализ файлов (~$1,000-$6,000 в год)
- Лицензия URL Filtering: Фильтрация веб-категорий (~$500-$3,000 в год)
- Cisco Plus Secure (пакет): Все функции безопасности + интеграция DNA (~40-50% стоимости оборудования в год)
Пример общей стоимости Cisco Firepower (3 года):
Cisco FPR4145 Deployment:
- Hardware: $32,000 (one-time)
- Cisco Plus Secure Bundle: $15,000/year × 3 years = $45,000
- FMC hardware/VM: $12,000 (one-time) or $2,000/year (VM subscription)
- Cisco SmartNet Support: $4,000/year × 3 years = $12,000
- Total 3-year cost: $101,000
- Effective annual cost: $33,667/year
Недостатки лицензирования Cisco Firepower:
- Сложность по принципу а-ля карт: Необходимо отслеживать несколько отдельных типов лицензий
- Дополнительные расходы на FMC: Платформа управления требует отдельной покупки/подписки
- Smart Licensing: Требуется подключение к интернету или спутник Smart Software Manager
- Более высокие затраты на поддержку: SmartNet обычно составляет 12-15% от стоимости оборудования ежегодно
Сравнение общей стоимости владения (TCO)
Реальный сценарий TCO: Среднее предприятие (500 сотрудников)
Требования:
- Пропускная способность межсетевого экрана 5 Гбит/с (со всеми функциями безопасности)
- Централизованное управление для 3 локаций
- Цикл развертывания 5 лет
- Высокая доступность (кластер актив-пассив)
Общая стоимость решения Fortinet:
Hardware:
- 2× FortiGate 600F (HA pair): $40,000
- FortiManager VM (free for <10 devices): $0
- FortiAnalyzer 1000E: $8,000

Subscriptions (5 years):
- Enterprise Bundle licenses: $7,000/year × 2 firewalls × 5 years = $70,000
- FortiCare Premium Support: $2,000/year × 2 firewalls × 5 years = $20,000
- FortiAnalyzer log storage: $1,000/year × 5 years = $5,000

Professional Services:
- Initial deployment and training: $10,000

Total 5-year TCO: $153,000
Average annual cost: $30,600
Общая стоимость решения Cisco:
Hardware:
- 2× Cisco FPR4145 (HA pair): $64,000
- Firepower Management Center 2500: $25,000

Subscriptions (5 years):
- Cisco Plus Secure (all licenses): $15,000/year × 2 firewalls × 5 years = $150,000
- SmartNet 8×5×NBD: $4,000/year × 2 firewalls × 5 years = $40,000
- FMC support: $2,500/year × 5 years = $12,500

Professional Services:
- Initial deployment and training: $20,000

Total 5-year TCO: $311,500
Average annual cost: $62,300
Анализ TCO:
- Решение Cisco стоит на 103% дороже Fortinet за 5 лет (разница $158,500)
- Основная наценка Cisco связана со стоимостью оборудования (на 50% выше) и поддержки (на 100% выше)
- Оба решения соответствуют техническим требованиям (6 Гбит/с FortiGate против 7 Гбит/с Firepower)
Когда оправдана более высокая стоимость Cisco:
- Существующая сеть Cisco campus с ISE и TrustSec
- Требование к продвинутым маршрутизирующим протоколам (полная таблица BGP, интеграция MPLS)
- Корпоративное требование к уровню поддержки Cisco TAC
- Сложное многопользовательское или провайдерское развертывание
Рекомендации по вариантам использования
Малый бизнес (10-100 сотрудников)
Сценарий: Один офис, базовые требования к безопасности, ограниченный ИТ-персонал, ограниченный бюджет
Рекомендуемое решение: Fortinet
Обоснование:
- Низкая первоначальная стоимость: FortiGate 60F или 100F обеспечивает достаточную производительность за $1,000-$3,000
- Проще управление: Единая панель Security Fabric снижает сложность
- Все в одном: Межсетевой экран, VPN, SD-WAN и контроллер беспроводной сети в одном устройстве
- Предсказуемое лицензирование: Пакетные подписки проще планировать по бюджету
Пример конфигурации:
Equipment:
- 1× FortiGate 100F: $2,500
- 2× FortiSwitch 124F (48-port): $2,000 each
- 3× FortiAP 431F (WiFi 6): $600 each
- Enterprise Bundle subscription: $900/year
- FortiCare 8×5 Support: $300/year

Total first-year cost: $9,100
Annual renewal: $1,200
Среднее предприятие (100-1,000 сотрудников)
Сценарий: Несколько офисов, требования к соответствию (PCI-DSS, HIPAA), внутренняя ИТ-команда, необходимость продвинутых функций
Рекомендуемое решение: зависит от сетевой инфраструктуры
Выберите Fortinet, если:
- Нет существующей сети Cisco campus
- Филиалы нуждаются в интегрированном SD-WAN
- Ограничения бюджета (экономия 30-40% по сравнению с Cisco)
- ИТ-команда комфортно работает с унифицированным управлением безопасностью
Выберите Cisco, если:
- Существующая сеть Cisco campus с коммутаторами Catalyst
- ISE уже развернут для контроля доступа к сети
- Требования к продвинутой сегментации (TrustSec/SGT)
- Требования соответствия к SLA поддержки поставщика
Пример конфигурации (Fortinet):
Headquarters:
- 2× FortiGate 600F (HA cluster): $40,000
- FortiManager 400E: $12,000
- FortiAnalyzer 1000E: $8,000

Branch Offices (5 locations):
- 5× FortiGate 100F: $12,500
- 10× FortiSwitch 124F: $20,000

Subscriptions (annual):
- Enterprise Bundle: $24,000
- FortiCare Premium Support: $8,000

Total first-year cost: $124,500
Annual renewal: $32,000
Пример конфигурации (Cisco):
Headquarters:
- 2× Cisco FPR4145 (HA cluster): $64,000
- Cisco FMC 2500: $25,000
- Cisco ISE 3615 (2-node): $45,000

Branch Offices (5 locations):
- 5× Cisco FPR2140: $45,000
- 10× Catalyst 9200-48P: $80,000

Subscriptions (annual):
- Cisco Plus Secure licenses: $90,000
- SmartNet support: $30,000
- ISE Plus licenses: $15,000

Total first-year cost: $394,000
Annual renewal: $135,000
Разница в стоимости: Решение Cisco стоит на 216% дороже ($269,500 в первый год, $103,000 ежегодно)
Крупное предприятие (1,000-10,000 сотрудников)
Сценарий: Глобальные операции, инфраструктура дата-центров, сложные требования к соответствию, выделенная команда безопасности
Рекомендуемое решение: Cisco (с оговорками)
Обоснование выбора Cisco:
- Проверено в масштабах: Поддержка Cisco TAC критична для круглосуточной работы
- Продвинутая интеграция: SecureX, ISE, ACI, SD-WAN работают согласованно
- Функции дата-центра: Интеграция с Nexus, ACI, Tetration для безопасности рабочих нагрузок
- Консультационная поддержка: Cisco Advanced Services для архитектуры и оптимизации
- Требования аудита: Многие стандарты соответствия ожидают инфраструктуру Cisco
Однако рассмотрите гибридный подход:
Data Center / Headquarters: Cisco
- Cisco Firepower 9300 series (high performance)
- Cisco ISE for network access control
- Integration with existing Cisco data center

Branch Offices: Fortinet
- FortiGate appliances for cost-effective branch security
- Integrated SD-WAN to headquarters
- Managed via FortiManager (centralized)

Savings: 40-50% reduction in branch office costs while maintaining Cisco core
Провайдер услуг / MSP
Сценарий: Многопользовательская среда, требования к автоматизации, критическая интеграция API
Рекомендуемое решение: Fortinet для большинства MSP, Cisco для специализированных случаев
Fortinet для MSP:
- Административные домены (ADOMs): FortiManager поддерживает настоящую многопользовательскую среду
- Гибкое лицензирование: Лицензии на устройство позволяют платить по мере роста
- Зрелость API: Отличная поддержка Terraform/Ansible для автоматизации
- Маржа прибыли: Более низкая стоимость позволяет лучше зарабатывать на управляемых услугах
Cisco для провайдеров услуг:
- Viptela SD-WAN: Спроектирован для масштабов провайдеров и многопользовательской среды
- Мультиинстанс FMC: Отдельный FMC на клиента или общий с разделением
- Признание бренда: Корпоративные клиенты часто требуют Cisco по имени
- Профессиональные услуги: Партнерские программы Cisco обеспечивают регистрацию сделок и маржу
Вопросы миграции
Миграция с Cisco на Fortinet
Основные причины миграции:
- Снижение затрат: Экономия 40-60% TCO за 5 лет
- Упрощение управления: Security Fabric снижает операционные издержки
- Интеграция SD-WAN: Необходимость интегрированного SD-WAN без отдельных устройств
Проблемы миграции:
-
Перевод конфигураций:
- Нет автоматического инструмента конвертации Cisco → FortiOS
- Логику политик нужно воссоздавать вручную
- Конфигурации VPN требуют перенастройки (особенно site-to-site IPsec)
-
Обучение персонала:
- Синтаксис CLI FortiOS существенно отличается от Cisco IOS
- Концепции Security Fabric требуют значительных изменений
- Планируйте 2-3 недели на обучение администраторов
-
Точки интеграции:
- Сторонние инструменты, интегрированные с Cisco API, требуют обновления
- Системы мониторинга (Splunk, ELK) нуждаются в новых парсерах логов
- Инструменты управления сетью требуют перенастройки
Рекомендации по миграции:
Phase 1: Pilot (Months 1-2)
- Deploy FortiGate in parallel at pilot site
- Replicate existing Cisco policies
- Train team on FortiGate management
- Validate performance and features

Phase 2: Branch Rollout (Months 3-6)
- Migrate branch offices first (simpler configurations)
- Use cutover windows to minimize downtime
- Keep Cisco policies documented for rollback

Phase 3: Data Center / HQ (Months 7-9)
- More complex configurations require careful planning
- Consider HA cutover to minimize downtime
- Extensive testing of all VPN connections

Phase 4: Decommission (Months 10-12)
- Remove Cisco equipment after stability period
- Return or repurpose hardware
- Cancel Cisco SmartNet subscriptions
Миграция с Fortinet на Cisco
Основные причины миграции:
- Корпоративный стандарт: Корпоративное требование к инфраструктуре Cisco
- Продвинутые функции: Необходимость интеграции ISE или сегментации TrustSec
- Поглощение: Компания приобретена крупным предприятием с инфраструктурой Cisco
Проблемы миграции:
-
Повышенная сложность:
- FMC добавляет уровень управления по сравнению с простотой FortiManager
- Лицензирование Cisco сложнее (множество SKU против пакетных FortiGuard)
- Требуется обучение персонала работе с FMC и Cisco CLI
-
Влияние на стоимость:
- Стоимость оборудования на 50-100% выше при сопоставимой производительности
- Лицензирование и поддержка примерно вдвое дороже
- Часто требуются профессиональные услуги для корпоративных развертываний
-
Паритет функций:
- Функции Fortinet Security Fabric не имеют прямых аналогов у Cisco
- Может потребоваться дополнительное оборудование Cisco (ISE, Tetration) для сопоставимой функциональности
Рекомендации по миграции:
Phase 1: Design (Months 1-2)
- Assess current FortiGate features in use
- Design equivalent Cisco architecture
- Identify features requiring additional Cisco products (ISE, etc.)
- Validate licensing requirements with Cisco SE

Phase 2: Proof of Concept (Months 3-4)
- Deploy Cisco FMC and test firewall in lab
- Replicate critical policies and test thoroughly
- Train security team on FMC management
- Benchmark performance under realistic load

Phase 3: Phased Deployment (Months 5-12)
- Deploy Cisco firewalls at new locations first
- Cutover existing locations during maintenance windows
- Maintain FortiGate parallel for 30-60 days
- Extensive VPN and application testing

Phase 4: Optimization (Months 13-18)
- Leverage advanced Cisco features (TrustSec, etc.)
- Integrate with other Cisco products
- Optimize policies and rule bases
Обновления продуктов и дорожная карта на 2026 год
Обновления Fortinet (2026)
FortiOS 7.6 (выпуск в 1 квартале 2026 года):
- Аппаратное ускорение HTTP/3 и QUIC: Нативная поддержка современных веб-протоколов
- Улучшенное обнаружение угроз с помощью ИИ/МО: Движок FortiGuard AI выявляет угрозы нулевого дня
- Улучшенный SD-WAN: Шаблоны SLA для упрощённого развертывания на нескольких площадках
- Интеграция с Kubernetes: Нативная безопасность для контейнерных приложений
- Интеграция 5G: Резервирование WAN FortiExtender 5G с встроенными 5G-модемами
Security Fabric 3.0 (выпуск во 2 квартале 2026 года):
- Расширенное обнаружение и реагирование (XDR): Унифицированное выявление угроз в сети, на конечных точках и в облаке
- Автоматизированное реагирование на инциденты: Автоматическое выполнение сценариев FortiSOAR при обнаружении угроз
- Улучшенная телеметрия: Оценка рисков в реальном времени для всех устройств и пользователей
- Облачная безопасность: Унифицированные политики для локальных и облачных нагрузок
Предстоящие аппаратные решения FortiGate (2026-2027):
- Серия FortiGate 7000: Новая флагманская платформа (пропускная способность более 400 Гбит/с)
- Серия FortiGate Rugged: Устройства для промышленного и IoT-сегментов
- Серия FortiGate 5G: Интегрированная 5G-связь для мобильных развертываний
Обновления Cisco (2026)
Cisco Secure Firewall 7.4 (выпуск в 1 квартале 2026 года):
- Улучшения производительности Snort 3: Снижение использования CPU на 40% по сравнению с Snort 2
- Расширенная интеграция с облаком: Нативная поддержка AWS Gateway Load Balancer
- Улучшенная видимость TLS 1.3: Лучший анализ зашифрованного трафика
- Адаптивные рекомендации по политикам: Оптимизации политик, предлагаемые ИИ
- Мультиоблачное управление: Унифицированные политики для AWS, Azure, GCP
Обновления платформы SecureX (3 квартал 2026 года):
- Расширенные интеграции с третьими сторонами: Более 400 интеграций с поставщиками безопасности (против 300 ранее)
- Улучшенная автоматизация: Низкокодовые рабочие процессы оркестрации безопасности
- Охота за угрозами: Встроенные инструменты с использованием разведданных Talos
- Панели соответствия: Готовые панели для PCI-DSS, HIPAA, NIST
Предстоящие аппаратные решения Cisco Firewall (2026-2027):
- Серия Firepower 10000: Следующее поколение флагманских устройств (пропускная способность более 500 Гбит/с)
- Firepower Embedded Services: Модули безопасности для маршрутизаторов ISR следующего поколения
- Улучшения Firepower Virtual: Повышенная производительность на Azure и AWS
Конкурентный анализ: Кто выигрывает?
Тенденции доли рынка (2024-2026):
- Fortinet: Рост доли рынка (с 24% до 28%), особенно в среднем сегменте
- Cisco: Небольшое снижение (с 21% до 19% на рынке межсетевых экранов), но рост в SD-WAN
- Факторы: Агрессивное ценообразование Fortinet и интеграция SD-WAN обеспечивают победы в развертываниях
Лидерство в технологиях:
- Производительность: Fortinet сохраняет лидерство по пропускной способности на доллар с процессорами SPU
- Разведка угроз: Cisco Talos по-прежнему считается отраслевым эталоном
- Инновации: Fortinet выпускает крупные функции быстрее (циклы 6 месяцев против 12 месяцев)
- Интеграция с облаком: Cisco впереди по нативным интеграциям с облачными API
Удовлетворённость клиентов (Gartner Peer Insights, 2026):
- Fortinet: 4.5 из 5.0 звезд (акцент на ценность и производительность)
- Cisco: 4.2 из 5.0 звезд (акцент на поддержку и экосистему)
Рамки принятия решения: выбор решения
Дерево решений
┌─────────────────────────────────────────────────────────┐
│  Do you have existing Cisco campus network (ISE)?      │
└───────────────┬─────────────────────────────────────────┘
                │
        ┌───────┴───────┐
       YES             NO
        │               │
        │               │
        v               v
┌──────────────┐  ┌─────────────────┐
│ Need TrustSec │  │ Need integrated │
│ micro-seg?    │  │ SD-WAN?         │
└───┬──────────┘  └────────┬────────┘
    │                      │
  ┌─┴─┐                  ┌─┴─┐
 YES NO                 YES NO
  │   │                  │   │
  v   v                  v   v
┌────┐ ┌──────┐      ┌────┐ ┌──────┐
│Cisco│ │Either│      │Fort│ │Either│
│wins │ │works │      │inet│ │works │
└────┘ └──────┘      │wins│ └──────┘
                     └────┘
Таблица оценки критериев выбора
Оцените каждый фактор от 1 до 5 (1=неважно, 5=критично), затем умножьте на оценку поставщика:
| Критерий | Вес (1-5) | Оценка Fortinet | Оценка Cisco | Ваш приоритет |
|---|---|---|---|---|
| Начальная стоимость | _____ | 5 | 3 | _____ |
| Общая стоимость владения (5 лет) | _____ | 5 | 3 | _____ |
| Производительность/цена | _____ | 5 | 3 | _____ |
| Сырая производительность | _____ | 4 | 4 | _____ |
| Простота управления | _____ | 5 | 3 | _____ |
| Экосистема поставщика | _____ | 3 | 5 | _____ |
| Интеграция с третьими сторонами | _____ | 3 | 5 | _____ |
| Продвинутая маршрутизация | _____ | 3 | 5 | _____ |
| Качество поддержки | _____ | 4 | 5 | _____ |
| Интеграция SD-WAN | _____ | 5 | 4 | _____ |
| Разведка угроз | _____ | 4 | 5 | _____ |
| Зрелость автоматизации | _____ | 4 | 4 | _____ |
| Интеграция с облаком | _____ | 4 | 5 | _____ |
Инструкция по оценке:
- Заполните вес приоритета для каждого критерия (1-5)
- Умножьте вес на оценку поставщика в каждой строке
- Сложите итоги для Fortinet и Cisco
- Более высокий итоговый балл указывает на лучшее соответствие вашим потребностям
Итоговые рекомендации по сценариям
Выбирайте Fortinet, если:
- ✅ Значительные ограничения бюджета (экономия 40-60%)
- ✅ Необходим интегрированный SD-WAN без отдельных устройств
- ✅ В приоритете упрощённое управление (небольшая IT-команда)
- ✅ Основные развертывания приходятся на филиалы
- ✅ Нет существующих инвестиций в Cisco campus network
- ✅ Ключевым показателем служит производительность на доллар
- ✅ Критична инфраструктура как код (лучшая поддержка Terraform)
Выбирайте Cisco, если:
- ✅ Существующая Cisco campus network с развернутым ISE
- ✅ Требуется продвинутая сегментация (TrustSec/SGT)
- ✅ Корпоративные требования к премиальной поддержке (Cisco TAC)
- ✅ Сложные требования к маршрутизации (полные таблицы BGP, MPLS)
- ✅ Крупномасштабные дата-центры (интеграция ACI)
- ✅ Соответствие требует специфических сертификатов поставщика
- ✅ Облачные нативные развертывания (лучшая интеграция с AWS/Azure API)
- ✅ Архитектура для мультиарендных провайдеров
Рассмотрите гибридный подход, если:
- ✅ Крупное предприятие с дата-центрами и филиалами
- ✅ Нужно качество Cisco в головном офисе и экономия в филиалах
- ✅ Переход от одного поставщика к другому (поэтапная миграция)
- ✅ Разные требования к безопасности для разных площадок
Заключение
Обе компании, Fortinet и Cisco, предлагают решения мирового класса в области сетевой безопасности, но они сильны в разных сценариях:
Fortinet FortiGate обеспечивает исключительную ценность, производительность на доллар и упрощённое управление благодаря архитектуре Security Fabric. Интегрированный подход отлично подходит организациям, желающим единое управление безопасностью без сложности. FortiGate явно лидирует среди решений для малого и среднего бизнеса, филиалов и предприятий с ограниченным бюджетом, которым нужны современные функции безопасности без переплат.
Cisco Secure Firewall (Firepower) предлагает надежность корпоративного уровня, комплексную интеграцию в экосистему и продвинутые функции, необходимые крупным предприятиям. Премиальная цена оправдана, если нужны интеграция с ISE, микросегментация TrustSec, поддержка мирового класса или сложные возможности маршрутизации. Cisco остаётся стандартом для крупных предприятий, дата-центров и организаций с существующими инвестициями в инфраструктуру Cisco.
Премия TCO в размере 60-80% за решения Cisco значительна и часто труднообоснована, если только вам не нужны именно продвинутые возможности Cisco или интеграция в их экосистему. Однако для организаций, где эти функции важны, инвестиции в Cisco окупаются за счет операционной эффективности и расширенных возможностей безопасности.
Наши рекомендации на 2026 год:
- Малый бизнес (10-100 пользователей): Fortinet FortiGate 60F-100F (непревзойденное соотношение цены и качества)
- Средний бизнес (100-1 000 пользователей): Fortinet (если только существующая инфраструктура Cisco не требует Cisco)
- Крупный бизнес (1 000-10 000 пользователей): Cisco для штаб-квартиры/центра обработки данных, рассмотрите Fortinet для филиалов
- Крупные корпорации (более 10 000 пользователей): Cisco (доказано на больших масштабах, комплексная экосистема)
- Поставщики услуг/MSP: Fortinet (лучшее управление мультиарендностью и маржинальность)
Основные моменты: Не выбирайте только по бренду. Сопоставьте ваши технические требования, бюджетные ограничения и существующую инфраструктуру с приведенной выше схемой принятия решений. Многие организации успешно используют гибридные архитектуры, применяя Cisco там, где важны ее сильные стороны, и Fortinet там, где приоритетна экономия.
Ссылки
- Официальный сайт Fortinet
- Официальный сайт Cisco Security
- Gartner Magic Quadrant для сетевых межсетевых экранов 2026
- Примечания к выпуску FortiOS 7.6
- Документация Cisco Secure Firewall 7.4
- Сравнительный отчет NSS Labs NGFW 2026
- Руководство по архитектуре Fortinet Security Fabric
- Обзор платформы Cisco SecureX
- Анализ TCO Fortinet против Cisco - Forrester Research 2026
- IDC MarketScape: мировые устройства сетевой безопасности 2026
Related Posts
This article refers to other articles we've written:
-
pfSense против Firewalla против OPNsense
Полное сравнение 2026 года решений pfSense, Firewalla и OPNsense для защиты домашних и корпоративных сетей. Найдите лучший вариант для ваших нужд.
-
Ubiquiti Unifi против TP-Link Omada: какая сетевая система подходит именно вам?
Сравните сетевые системы Ubiquiti Unifi и TP-Link Omada, чтобы выбрать ту, которая соответствует вашим потребностям.