Как защититься от атак социальной инженерии

Table of Contents
Как защититься от социальной инженерии?
Социальная инженерия: это обманный прием, который киберпреступники используют, чтобы побуждать людей раскрывать конфиденциальную информацию или совершать действия, угрожающие их безопасности. Злоумышленники используют человеческую психологию и эмоции, чтобы получить несанкционированный доступ к личным данным, финансовым средствам или компьютерным системам. Такие атаки развиваются и становятся сложнее. Поэтому важно понимать риски и заранее принимать меры. В статье описаны действенные стратегии и рекомендации по защите.
Следование этим рекомендациям и бдительность заметно снижают риск стать жертвой атаки. Для защиты вас и ваших данных важны осведомленность и осторожность.
Подробнее читайте в рекомендациях National Cyber Security Centre о социальной инженерии и материалах FBI о распространенных мошеннических схемах .
Защита от распространенных атак
В цифровую эпоху атаки социальной инженерии становятся все изощреннее и распространеннее. Злоумышленники используют психологию, чтобы вынуждать людей раскрывать конфиденциальные данные. Электронная почта и текстовые сообщения — два типичных канала таких атак. Фишинг представляет значительную угрозу.
Фишинговые атаки пытаются получить несанкционированный доступ к личным данным, деньгам или компьютерным системам, обманывая людей. Злоумышленники часто отправляют поддельные письма и сообщения, похожие на настоящие, и требуют немедленно выполнить действие, например открыть вредоносную ссылку или сообщить конфиденциальные сведения.
Проверяйте подлинность каждого письма или сообщения, в котором просят конфиденциальные данные или торопят с ответом. Выполните следующие действия:
-
Проверьте источник: убедитесь в личности отправителя до ответа. Обращайте внимание на подозрительное поведение и необычные запросы.
-
Проверьте ссылки и вложения: не открывайте их, не убедившись в безопасности. Наведите указатель на ссылку, чтобы увидеть фактический URL и проверить, ведет ли он на настоящий сайт.
-
Оцените срочность: будьте осторожны с сообщениями, требующими немедленного ответа или действия. Уделите время проверке ситуации и запроса.
Бдительность и эти меры снижают риск фишинга и других распространенных атак. Для защиты нужны осведомленность, осторожность и упреждающие действия.
Что такое социальная инженерия
Перед применением защитных мер познакомьтесь с основными видами социальной инженерии:
-
Фишинг: киберпреступники выдают себя за надежные организации или людей, чтобы получить учетные данные, сведения о банковской карте или другую конфиденциальную информацию.
-
Ложный предлог: злоумышленник придумывает ситуацию или повод, чтобы побудить жертву раскрыть конфиденциальные данные или выполнить определенное действие.
-
Приманка: привлекательное предложение, например бесплатная загрузка или скидка, вынуждает жертву раскрыть информацию или установить вредоносное ПО.
-
Услуга в обмен на услугу: злоумышленник предлагает выгоду или помощь в обмен на личные данные или доступ к системе. Он может представиться сотрудником технической поддержки.
-
Проход вслед за сотрудником: нарушитель проникает в закрытую зону без разрешения, следуя за уполномоченным человеком или выдавая себя за сотрудника.
Понимание этих видов помогает распознавать атаки и защищаться от них. Знание тактик помогает сохранять осторожность и не становиться жертвой.
Дополнительную информацию можно найти в материалах SimeonOnSecurity, например в статье Как распознать фишинг .
В борьбе с социальной инженерией важны знания и осведомленность. Следите за новостями и осторожно реагируйте на незнакомых людей и подозрительные запросы.
Следите за новостями и учитесь
Первый шаг к защите — следить за новыми приемами и тенденциями. Знание тактик киберпреступников помогает распознавать угрозы и принимать подходящие меры. Расширяйте знания так:
-
Следите за новостями безопасности: регулярно читайте надежные новости, блоги и статьи о кибербезопасности. Сайты вроде simeononsecurity.com рассказывают о текущих угрозах и способах противодействия.
-
Подпишитесь на оповещения об угрозах: получайте уведомления надежных организаций и ведомств по кибербезопасности. Они сообщают о новых тактиках социальной инженерии и возникающих угрозах.
-
Пройдите обучение по безопасности: посещайте семинары, вебинары или занятия по кибербезопасности и защите от социальной инженерии. Практические советы и реальные примеры помогут распознавать атаки и реагировать на них.
Информированность помогает защищаться заранее. Надежные источники, например simeononsecurity.com , рассказывают о новых угрозах, уязвимостях и мерах защиты. Оповещения уважаемых организаций своевременно сообщают о новых тактиках. Обучение дает знания и навыки для распознавания и снижения последствий атак.
При защите от социальной инженерии знание — сила. Изучение тактик и отслеживание тенденций кибербезопасности уменьшают вероятность обмана.
Дополнительные материалы: Роль поиска угроз в проактивной кибербезопасности и другие источники в рекомендациях simeononsecurity.com .
Укрепите пароли и аутентификацию
Надежные пароли и правильная аутентификация — основные меры защиты. Слабые пароли легко взломать, поэтому злоумышленники могут получить доступ к учетным записям. Следуйте рекомендациям:
-
Создавайте сложные уникальные пароли: используйте длинные сочетания прописных и строчных букв, цифр и специальных символов. Не берите распространенные фразы и легко угадываемые личные сведения.
-
Включите многофакторную аутентификацию (MFA): используйте MFA, когда это возможно. Отпечаток пальца или уникальный код на телефоне добавит уровень защиты.
-
Не используйте пароли повторно: взлом одной учетной записи не должен открывать доступ к другим.
-
Регулярно меняйте пароли: периодически обновляйте пароли важных учетных записей, например электронной почты, банковских и социальных сетей. Менеджер паролей поможет хранить их безопасно.
Эти меры снижают риск атак социальной инженерии. Сложные уникальные пароли труднее угадать или взломать. MFA создает дополнительное препятствие для злоумышленника. Отказ от повторного использования не позволяет взлому одной записи затронуть остальные. Регулярная смена паролей уменьшает риск использования украденных или раскрытых учетных данных.
Подробные советы о том, как выбрать надежные пароли , приведены в статье Как создать надежные пароли . Виды факторов MFA описаны в статье Какие бывают факторы многофакторной аутентификации? . Надежные пароли и безопасная аутентификация защищают цифровую личность.
Остерегайтесь подозрительных писем и звонков
Электронная почта и телефонные звонки — распространенные каналы атак социальной инженерии. Будьте внимательны при общении через них:
-
Проверьте отправителя: перед открытием ссылок и вложений убедитесь в подлинности отправителя. Проверьте адрес на признаки подмены или фишинга.
-
Осторожно обращайтесь со ссылками и вложениями: не загружайте подозрительные файлы и не открывайте сомнительные ссылки, особенно от незнакомых или ненадежных отправителей. Перед переходом наведите указатель на ссылку, чтобы увидеть реальный URL.
-
Не доверяйте срочности и запросам личных данных: с осторожностью относитесь к письмам и звонкам, требующим немедленных действий или личной информации. Надежные организации обычно не запрашивают конфиденциальные данные по электронной почте или телефону.
-
Не сообщайте личную информацию: не передавайте пароли, номера социального страхования и банковские данные по почте или телефону, пока не проверите законность запроса.
Атаки часто используют обманные письма и звонки, чтобы получить информацию или вызвать вредоносные действия. Проверка отправителя помогает избежать фишинга с поддельных адресов. Осторожность со ссылками и вложениями защищает от вредоносных программ и мошеннических сайтов. Срочность и запросы личных данных могут указывать на обман. Надежные организации предпочитают безопасные каналы и редко запрашивают конфиденциальные данные по электронной почте или телефону. Подтвердите запрос другим надежным способом.
Дополнительные сведения приведены в статье Как распознать фишинг . Эти меры помогают защититься от атак через почту и телефон.
Регулярно обновляйте и защищайте устройства
Обновляйте и защищайте компьютеры, смартфоны и планшеты. Злоумышленники могут использовать устаревшие программы и операционные системы. Следуйте рекомендациям:
-
Устанавливайте обновления безопасности: включите автоматические обновления, чтобы получать последние исправления уязвимостей и ошибок. Регулярно обновляйте ОС, браузеры и приложения.
-
Используйте надежные антивирусные и антишпионские программы: установите проверенное ПО, способное обнаруживать и удалять вредоносные программы, применяемые в атаках.
-
Включите защиту брандмауэром: активируйте встроенный брандмауэр или используйте надежное стороннее решение для защиты от несанкционированного доступа.
-
Будьте осторожны с публичным Wi-Fi: не просматривайте конфиденциальные сведения и не проводите финансовые операции через незащищенные сети. Рассмотрите использование виртуальной частной сети (VPN) для шифрования соединения и защиты данных.
Обновления закрывают известные уязвимости. Автоматический режим упрощает обслуживание ОС, браузеров и приложений. Надежное антивирусное ПО обеспечивает защиту в реальном времени от разных видов вредоносных программ, включая используемые при социальной инженерии.
Встроенный или надежный сторонний брандмауэр добавляет защиту от несанкционированного доступа и попыток вторжения. Он отслеживает сетевой трафик и помогает выявлять и блокировать подозрительные соединения. В публичных сетях Wi-Fi возможны перехват и прослушивание данных. Не используйте незащищенную сеть для просмотра конфиденциальных данных и платежей. VPN шифрует соединение и защищает информацию от посторонних.
Подробнее читайте в материалах Установка исправлений на системы с уязвимостями и Рекомендации по антивирусам .
Сообщайте об инцидентах и делитесь информацией
Если вы столкнулись с атакой социальной инженерии или подозреваете мошенничество, сообщите об инциденте и поделитесь информацией с компетентными органами. Это поможет предотвратить будущие атаки и защитить других:
-
Обратитесь в местные органы власти: сообщите о происшествии местным правоохранительным органам. Передайте подробности, например письма, номера телефонов и сведения о подозрительной активности. Они могут провести расследование и при необходимости принять правовые меры.
-
Уведомите работодателя или IT-отдел: если инцидент произошел на работе, немедленно сообщите им. Они могут расследовать случившееся, усилить меры безопасности или предупредить сотрудников.
-
Поделитесь информацией: сообщите коллегам или сообществу кибербезопасности о новой тактике или подозрительном письме. Также можно сообщить организациям, отслеживающим киберугрозы, например Anti-Phishing Working Group (APWG) или Internet Crime Complaint Center (IC3). Обмен помогает разрабатывать новые меры защиты.
Сообщая о происшествии местным органам, вы помогаете бороться с киберпреступностью и защищать людей и компании. Правоохранительные органы используют сообщения, чтобы выявлять тенденции, находить злоумышленников и принимать правовые меры. Уведомление работодателя или IT-отдела помогает устранить уязвимости и защитить данные организации.
Обмен информацией внутри организации и сообщества кибербезопасности способствует сотрудничеству и распространению знаний. Другие смогут узнать о новых методах атак, распознать угрозы и принять профилактические меры. Сообщая об инцидентах и делясь сведениями, вы вносите вклад в коллективную защиту.
Дополнительная информация размещена на сайтах местных правоохранительных органов, Anti-Phishing Working Group (APWG) и Internet Crime Complaint Center (IC3) . Эти меры делают цифровую среду безопаснее.
Заключение
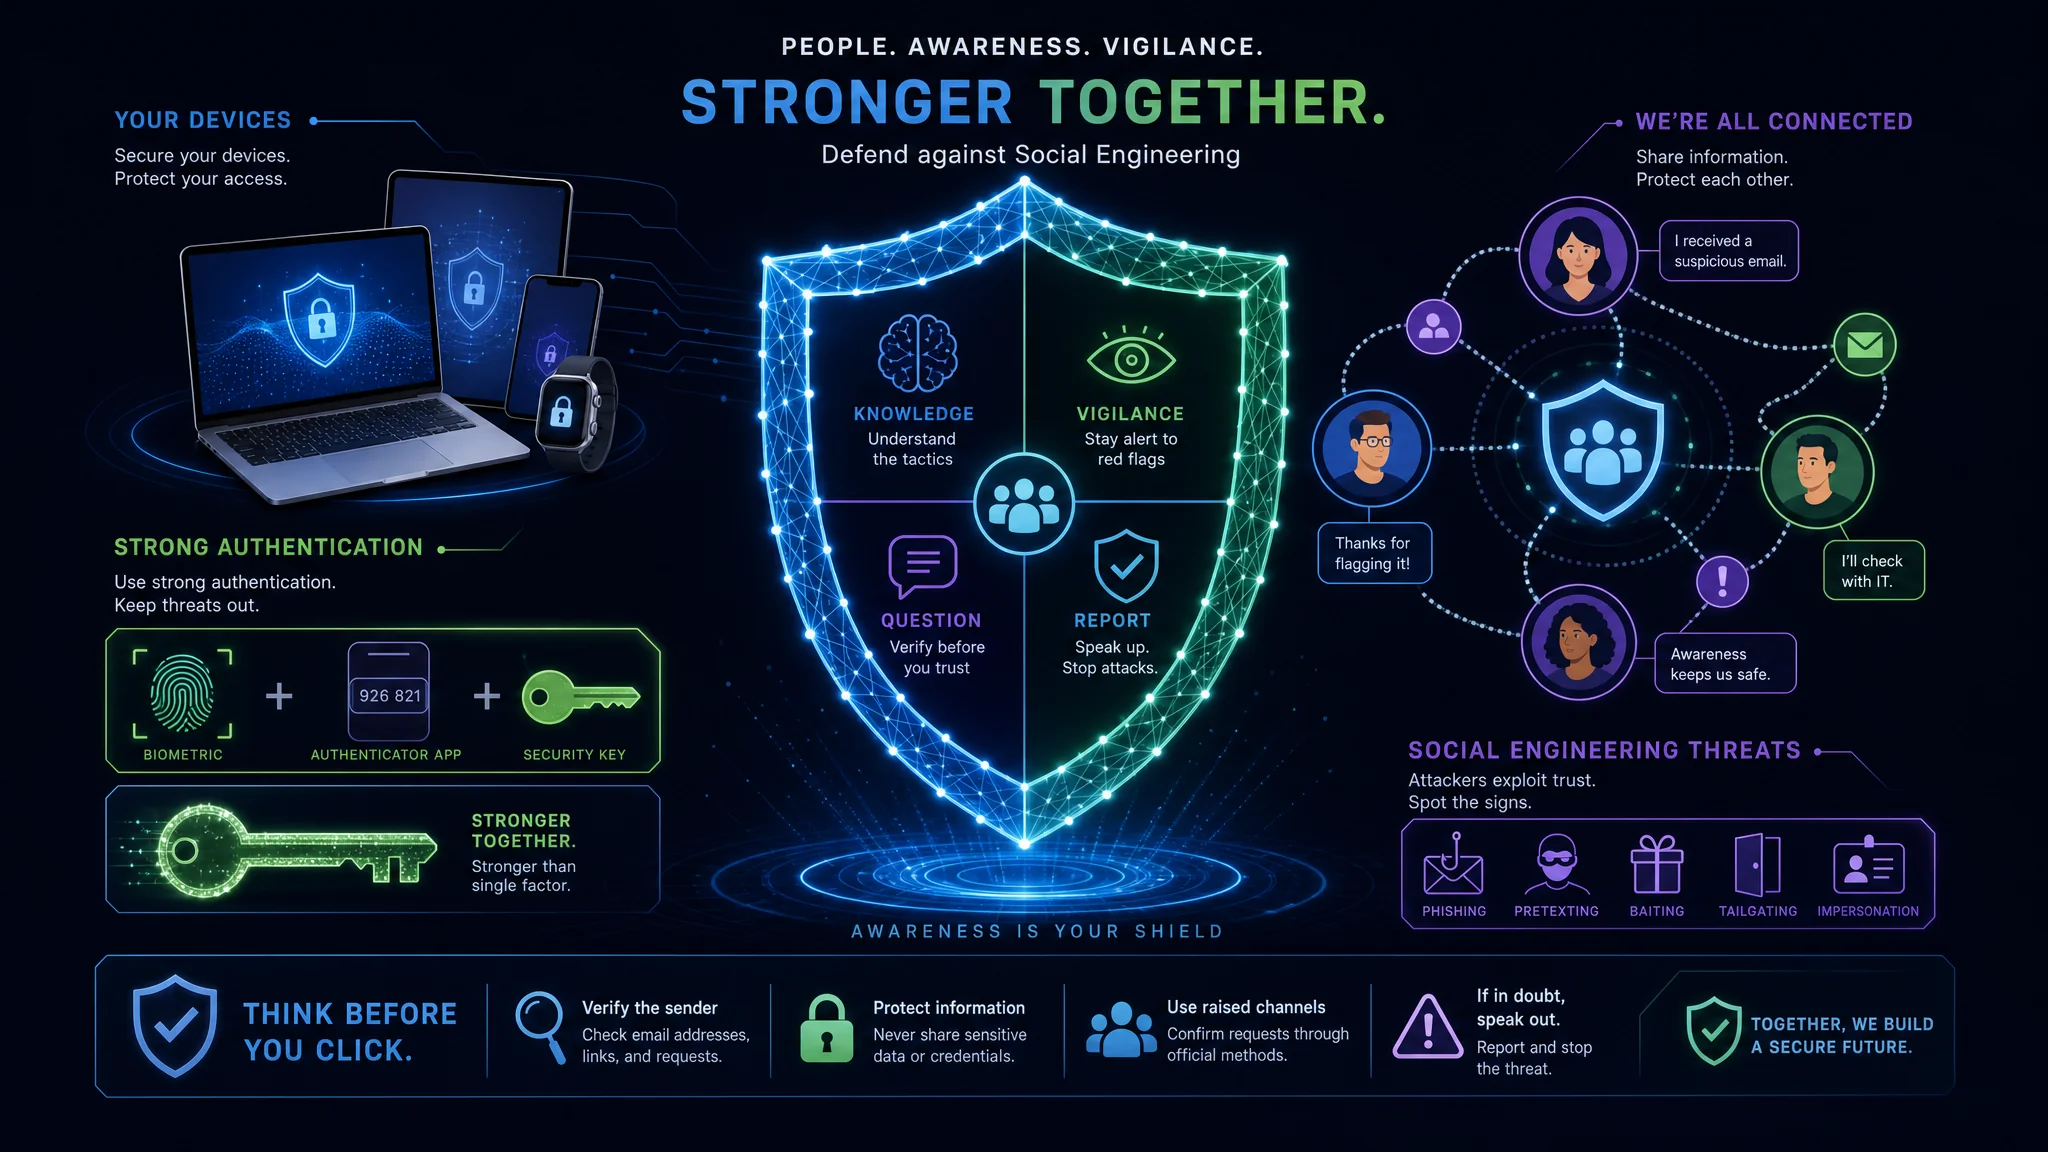
Для защиты от социальной инженерии нужны знания, бдительность и упреждающие меры. Понимание видов атак и применение рекомендаций из статьи помогают снизить риск стать жертвой.
Будьте в курсе событий, обновляйте и защищайте устройства, укрепляйте пароли и аутентификацию, осторожно относитесь к письмам и звонкам и сообщайте об инцидентах компетентным органам. Это усилит защиту и улучшит уровень кибербезопасности.
Атаки постоянно меняются. Следите за новыми приемами, читайте надежные источники и проходите обучение, чтобы распознавать угрозы и правильно реагировать.
Надежные пароли и многофакторная аутентификация дают учетным записям дополнительную защиту. Используйте уникальные сложные пароли, не повторяйте их и регулярно меняйте.
Будьте осторожны с электронной почтой и звонками. Проверяйте отправителя, избегайте подозрительных вложений и ссылок, не доверяйте срочным запросам личных данных. Не сообщайте конфиденциальную информацию, пока не проверите запрос.
Обновляйте и защищайте устройства с помощью исправлений безопасности, надежных антивирусных программ, брандмауэра и осторожного использования публичного Wi-Fi. Это защищает от известных уязвимостей и их эксплуатации.
При инциденте сообщите о нем и поделитесь информацией с местными властями, работодателем или сообществом кибербезопасности. Это поможет предотвращать атаки и поддержит коллективную защиту.
Эти стратегии укрепляют защиту и снижают риск стать жертвой. Кибербезопасность — это непрерывный процесс. Сохраняйте бдительность, чтобы защитить личные данные и цифровые активы.
Эти меры также способствуют созданию более безопасной интернет-среды для людей и компаний. Осведомленность и лучшие практики помогут нам совместно противостоять социальной инженерии.
Источники
- simeononsecurity.com
- Federal Trade Commission - Кража личности
- National Institute of Standards and Technology - Рекомендации по паролям
- Federal Communications Commission - Советы по кибербезопасности

Related Posts