Как защититься от программ-вымогателей

Table of Contents
Атаки программ-вымогателей: что это такое, как они работают и как от них защититься
В последние годы атаки программ-вымогателей стали одним из наиболее распространенных и разрушительных видов киберпреступности. Людям и организациям важно понимать, как работают такие атаки и к каким последствиям они могут привести. В этой статье мы разберем механизмы атак программ-вымогателей, рассмотрим известные случаи и предложим способы защиты от этих вредоносных кампаний.
Что нужно знать об атаках программ-вымогателей
Защита от программ-вымогателей начинается с понимания того, что именно находится под угрозой. Начнем с определения термина «программа-вымогатель».
Программой-вымогателем называют вредоносное программное обеспечение, которое шифрует файлы на компьютере или в сети жертвы и делает их недоступными до уплаты выкупа. Чаще всего такие программы распространяются через фишинговые письма, вредоносные вложения или скомпрометированные сайты.
Атаки программ-вымогателей представляют серьезную угрозу, поскольку способны парализовать работу человека или организации и нанести значительный финансовый ущерб.
История атак программ-вымогателей
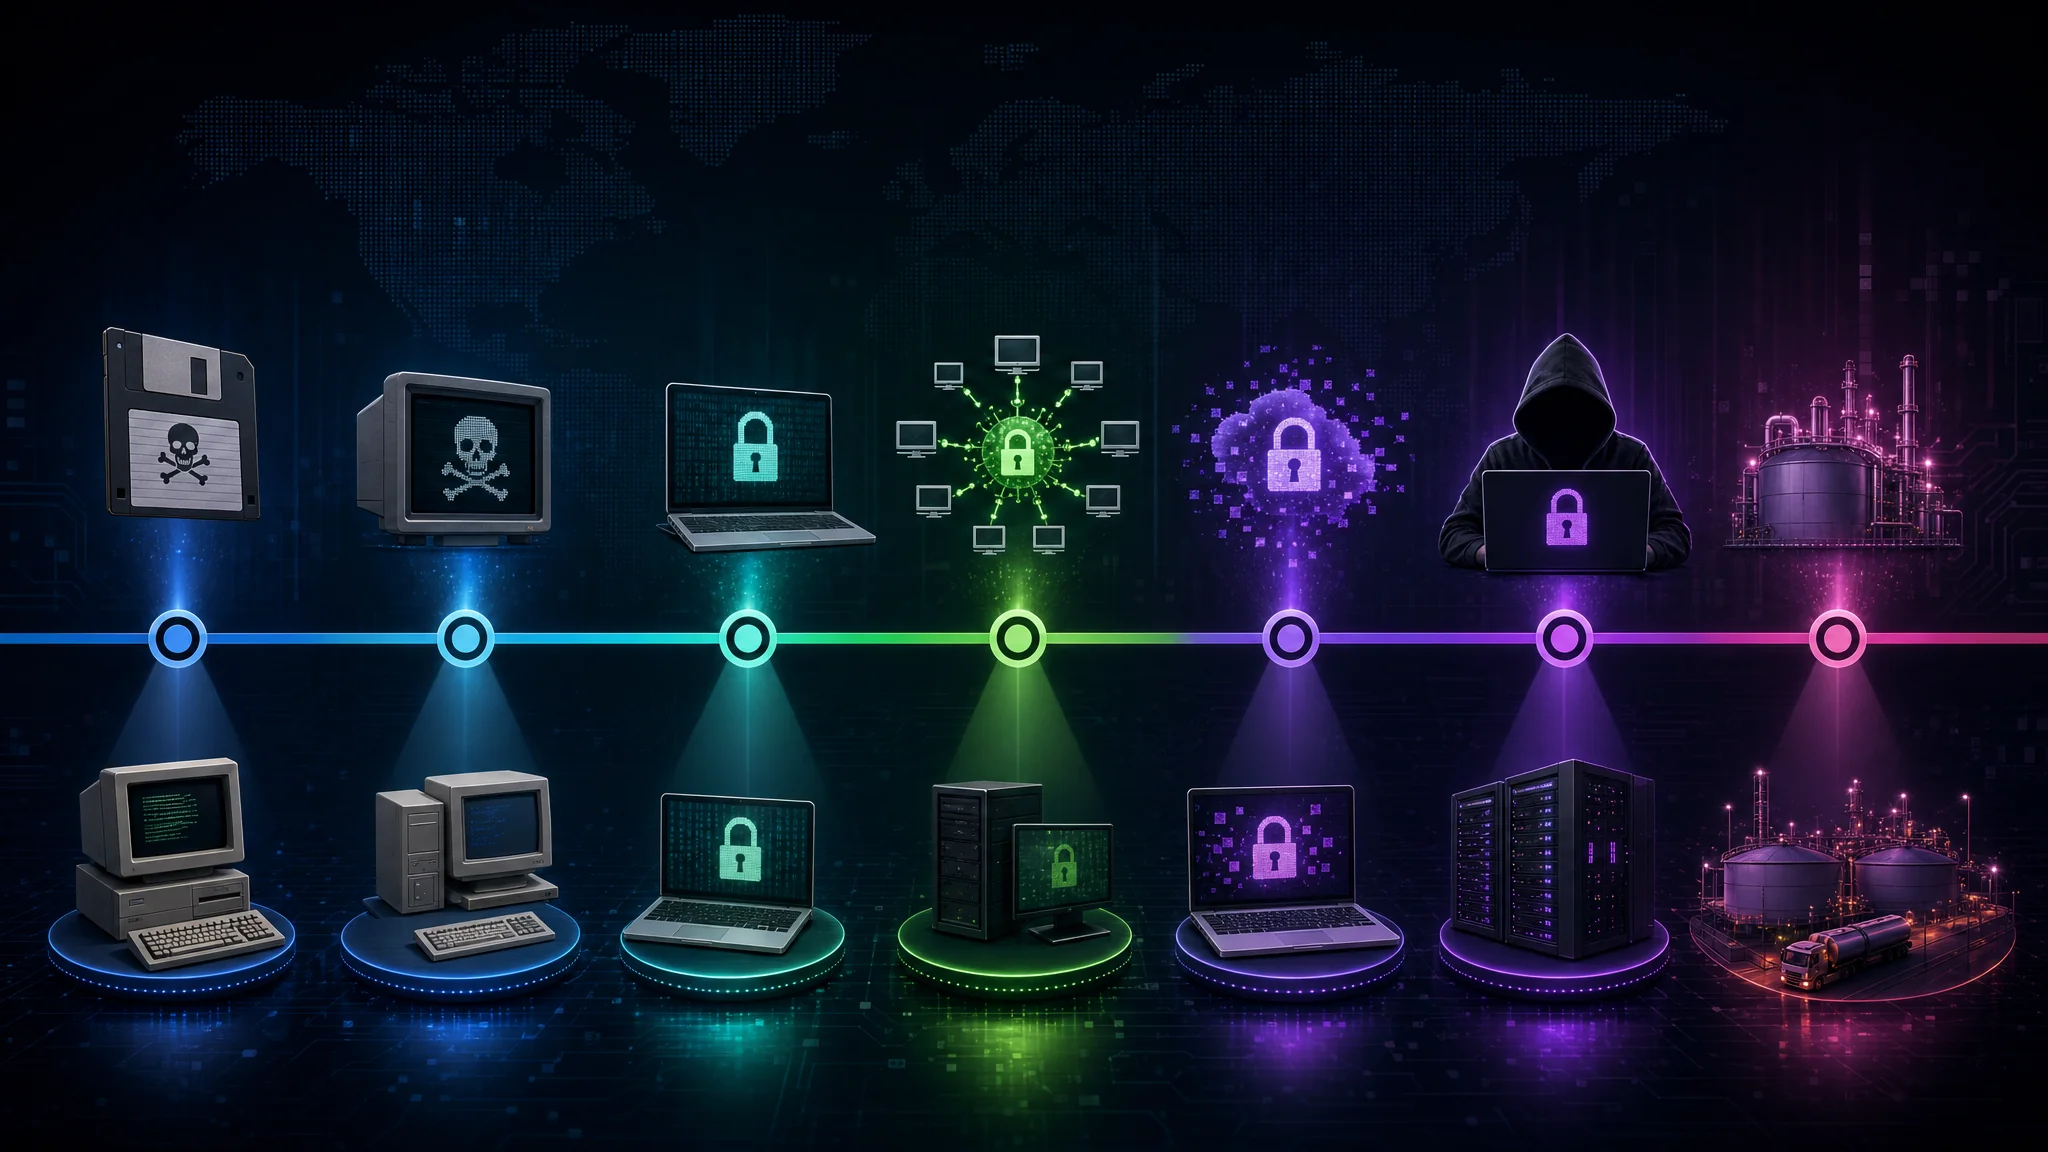
История программ-вымогателей долгая и насыщенная важными событиями. Один из самых ранних известных случаев относится к 1989 году, когда появился троян AIDS. Эта вредоносная программа распространялась на дискетах, шифровала файлы пользователей и требовала отправить выкуп на почтовый ящик в Панаме.
Со временем атаки программ-вымогателей стали сложнее и распространеннее, превратившись в популярный инструмент киберпреступников. Такие семейства, как CryptoLocker, Locky и Ryuk, причинили масштабный ущерб и привели к многомиллиардным финансовым потерям.
Одна из самых печально известных атак последних лет произошла в 2017 году: WannaCry. Эта глобальная кибератака затронула сотни тысяч компьютеров более чем в 150 странах, включая крупные организации, например британскую Национальную службу здравоохранения (NHS). Злоумышленники использовали уязвимость операционной системы Windows. Атака быстро распространялась и шифровала файлы на зараженных компьютерах. Выкуп требовали в биткоинах, что дополнительно усложняло реагирование.
К другому резонансному случаю относится атака на Colonial Pipeline в 2021 году. Целью стал один из крупнейших операторов топливопроводов в США, из-за чего снабжение топливом на восточном побережье оказалось серьезно нарушено. Атаку приписали группе программ-вымогателей DarkSide, потребовавшей выкуп в биткоинах на миллионы долларов. Инцидент показал уязвимость критической инфраструктуры перед такими атаками и вызвал опасения за работу жизненно важных служб.
Атаки продолжают развиваться и усложняться, поэтому организациям и частным лицам необходимо сохранять бдительность. Ключевые меры для снижения риска включают надежные средства кибербезопасности, регулярное обновление программ, обучение сотрудников распознаванию фишинга и других способов проникновения, а также безопасное резервное копирование важных данных.
Кроме того, криптовалюты, например биткоин, упростили анонимную оплату выкупа и затруднили правоохранительным органам отслеживание и задержание злоумышленников. Это создало для киберпреступников прибыльную бизнес-модель и стимулирует дальнейшую разработку и распространение программ-вымогателей.
Итак, понимание истории, методов и последствий таких атак необходимо для разработки эффективных мер противодействия. Если следить за развитием угроз и применять проактивные меры безопасности, люди и организации смогут лучше защититься от разрушительных последствий атак программ-вымогателей.
Как устроена атака программы-вымогателя
Чтобы понять масштаб и возможные последствия атаки, нужно знать, как злоумышленники ее проводят и какие этапы она включает.
Атакующие используют разные приемы, чтобы проникнуть в системы и удерживать ценные данные в заложниках. Рассмотрим механику такой атаки подробнее.
Как программа-вымогатель заражает систему
Обычно программа-вымогатель проникает в систему обманным путем, например через вредоносные вложения электронной почты или зараженные сайты. Киберпреступники постоянно совершенствуют тактику и используют социальную инженерию, чтобы заставить пользователей открыть зараженный файл или перейти по вредоносной ссылке.
После успешного первичного заражения программа начинает распространяться по сети и шифровать файлы. Такое быстрое распространение способно парализовать всю инфраструктуру организации, поэтому необходимы надежные меры безопасности.
Заражения часто используют уязвимости программ или операционных систем. Поэтому важно своевременно обновлять ПО и устанавливать исправления для обнаруженных уязвимостей. Регулярные обновления способны значительно снизить риск атаки.
Этапы атаки программы-вымогателя
Проникнув в систему, программа начинает шифровать определенные типы файлов и делает их недоступными. Для этого обычно применяются сложные алгоритмы, из-за которых расшифровка без ключа практически невозможна.
После шифрования злоумышленник показывает записку с требованием выкупа, обычно во всплывающем окне или текстовом файле. В ней описывается, как заплатить за ключ расшифровки. Также в записке могут угрожать навсегда удалить зашифрованные файлы или увеличить сумму выкупа, если жертва не выполнит требования в установленный срок.
Проводя атаку, злоумышленник должен найти тонкий баланс: шифрование должно исключать расшифровку без ключа, но при этом у жертвы должна оставаться мотивация заплатить. Иногда атакующие даже предлагают «службу поддержки» и помогают жертве провести платеж, что дополнительно усложняет ситуацию.
Важно помнить: уплата выкупа не гарантирует восстановление файлов или удаление вредоносного ПО из системы. Специалисты по кибербезопасности настоятельно не рекомендуют платить, поскольку платежи делают такие атаки прибыльными и поощряют новые преступления.
Итак, понимание механики атаки помогает выбрать эффективные меры профилактики. Бдительность, обновление программ, обучение пользователей и надежные меры безопасности способны значительно снизить риск стать жертвой атаки.
Последствия атак программ-вымогателей
Успешная атака влечет за собой далеко идущие последствия, как финансовые, так и нефинансовые. Ниже описаны некоторые наиболее существенные из них.
Атаки программ-вымогателей становятся все более серьезной проблемой. Эти вредоносные действия киберпреступников могут разрушительно повлиять и на отдельных людей, и на организации. Рассмотрим финансовые и нефинансовые последствия и объясним масштаб их влияния.
Финансовые последствия атак программ-вымогателей
Атаки способны нанести частным лицам и организациям серьезный финансовый ущерб. Расходы включают не только запрошенный злоумышленниками выкуп, но и реагирование на инцидент, цифровую криминалистику и внедрение усиленных мер защиты.
Для организаций финансовые последствия могут быть огромными. Помимо непосредственной выплаты, возникают затраты на восстановление после атаки: например, на привлечение специалистов по кибербезопасности для расследования взлома, новую инфраструктуру защиты, а при утечке данных клиентов, возможно, и на крупные штрафы.
Пострадавшим организациям также грозят ущерб репутации, потеря клиентов и потенциальные юридические последствия. Для малого бизнеса финансовые последствия особенно тяжелы, поскольку ресурсов для полного восстановления может не хватить. В некоторых случаях финансовая нагрузка приводит даже к банкротству.
Потеря данных и другие нефинансовые последствия
Помимо финансового ущерба, атаки часто приводят к значительной потере данных. Жертвы могут утратить ценную интеллектуальную собственность, данные клиентов или служебную информацию, что серьезно мешает работе и подрывает доверие.
Последствия потери данных выходят далеко за рамки непосредственного финансового ущерба. Потеря личной информации может привести к краже личности и другим киберпреступлениям. Если компания теряет конфиденциальные данные, это может привести к нарушению требований соответствия, ущербу репутации и юридической ответственности.
Атаки также могут вызывать серьезные перебои и простои, приводить к снижению производительности, срыву сроков и недовольству клиентов. Современный бизнес работает круглосуточно, поэтому важно быстро возвращаться к обычной деятельности, что подчеркивает необходимость надежных планов реагирования на инциденты. Организациям нужны системы резервного копирования и планы аварийного восстановления, чтобы уменьшить последствия атак.
Нельзя недооценивать и психологическую нагрузку на пострадавших. Чувство нарушения личных границ и уязвимости может долго влиять на доверие к цифровым системам и способность снова доверять людям.
Итак, последствия атак не ограничиваются финансовыми потерями. Они включают утрату данных, ущерб репутации, перебои в работе и потерю доверия. По мере развития угроз отдельным людям и организациям важно сохранять бдительность и применять надежные меры кибербезопасности.
Известные атаки программ-вымогателей
Изучение известных атак помогает понять их масштаб и последствия для отдельных людей и организаций. Рассмотрим два примера.
Разбор случая: атака программы-вымогателя WannaCry
Атака WannaCry, произошедшая в мае 2017 года, стала одной из самых масштабных и широко распространившихся атак программ-вымогателей в истории. Она затронула сотни тысяч систем в 150 странах, используя уязвимость Windows.
Атака продемонстрировала разрушительный потенциал программ-вымогателей и критическую важность своевременной установки исправлений и обновлений безопасности.
WannaCry распространялась по сетям подобно сетевому червю, быстро заражая уязвимые системы. Она шифровала файлы на компьютерах и требовала выкуп в биткоинах за их разблокировку. Целями стали частные лица и организации, включая медицинские учреждения, государственные ведомства и компании разного размера.
Последствия оказались далеко идущими и вызвали серьезные перебои в критически важных отраслях, таких как здравоохранение, транспорт и финансы. Больницам пришлось перенаправлять пациентов, а операции откладывали из-за недоступности медицинских карт. Судоходные и логистические компании столкнулись с задержками и финансовыми потерями. Атака также вызвала опасения из-за уязвимости критической инфраструктуры и подчеркнула необходимость надежной киберзащиты.
Разбор случая: атака программы-вымогателя NotPetya
Атака NotPetya произошла в июне 2017 года. Ее первоначальными целями стали главным образом организации в Украине, но она быстро распространилась по всему миру и затронула многие международные компании. Сначала атака маскировалась под обновление программного обеспечения для популярной в Украине программы налогового учета.
Этот инцидент показал важность надежного резервного копирования и необходимости тщательно тестировать планы аварийного восстановления, чтобы уменьшить последствия и ущерб от атак.
NotPetya использовала уязвимость механизма обновления программы налогового учета, чтобы проникнуть в сети и распространиться по ним. Попав в систему, вредоносная программа шифровала файлы и требовала выкуп в биткоинах. Однако в отличие от обычных программ-вымогателей, главной целью NotPetya была не прибыль, а масштабное разрушение.
Атака затронула крупные международные компании: судоходную Maersk, фармацевтическую Merck и производителя продуктов питания Mondelez International. Их работа была серьезно нарушена, а некоторые оценили потери в сотни миллионов долларов.
NotPetya также выявила более общую уязвимость в безопасности цепочек поставок. Атака показала взаимосвязанность глобальных сетей и возможность того, что одно проникновение вызовет цепную реакцию в нескольких организациях.
В ответ правительства и специалисты по кибербезопасности подчеркнули важность профилактических мер: регулярного обновления программ, сегментации сети и обучения сотрудников. Этот инцидент стал предупреждением организациям всего мира о необходимости укреплять киберзащиту и готовить комплексные планы реагирования на инциденты.
Защита от атак программ-вымогателей
Атаки остаются серьезной угрозой, но отдельные люди и организации могут принять профилактические меры, чтобы снизить риск заражения.
Рекомендации по кибергигиене
Хорошая кибергигиена важна для защиты от атак. Она включает регулярное обновление программ и операционных систем, использование надежных уникальных паролей, включение многофакторной аутентификации и осторожность с подозрительными ссылками и вложениями от неизвестных отправителей.
Проактивная кибергигиена помогает значительно снизить риск заражения программами-вымогателями и другими киберугрозами.
Роль антивирусного ПО в защите от программ-вымогателей
Антивирусное ПО играет важную роль в предотвращении и обнаружении атак. Надежные решения используют современные механизмы анализа угроз, такие как поведенческий анализ и машинное обучение, чтобы выявить и заблокировать программу-вымогатель до выполнения вредоносного кода. Использование надежного и обновленного антивируса остается важной частью многоуровневой стратегии кибербезопасности.
Важность регулярного резервного копирования данных
Регулярное резервное копирование важных данных необходимо для снижения последствий атаки. Резервные копии позволяют восстановить зашифрованные файлы, не подчиняясь требованиям злоумышленников. Но хранить их нужно офлайн или в защищенной изолированной среде, чтобы они не пострадали во время атаки.
Организациям следует установить строгий график резервного копирования и регулярно проверять процедуру восстановления. Это позволит убедиться в целостности данных и возможности быстро восстановить их после атаки.
Заключение
Атаки программ-вымогателей представляют серьезную и быстро меняющуюся угрозу кибербезопасности людей и организаций. Понимание их механики, возможных последствий и способов защиты необходимо для противодействия этой форме киберпреступности. Бдительность, соблюдение рекомендаций и надежные меры защиты помогают сдерживать атаки, обнаруживать их и восстанавливаться после них, создавая более безопасную цифровую среду.

Related Posts