Освоение GPO: Полное руководство по эффективному…
Table of Contents
GPO 101: Все, что нужно знать об объектах групповой политики
Если вы отвечаете за управление сетью компьютеров в вашей организации, вы, вероятно, слышали об Объектах групповой политики (GPO). Но действительно ли вы понимаете, что это такое и как они работают?
GPO представляет собой мощный инструмент, который позволяет централизованно управлять и настраивать параметры для групп компьютеров или пользователей в вашей сети. С помощью GPO вы можете контролировать всё, включая политики безопасности, установку программного обеспечения, настройки рабочего стола и скрипты входа в систему.
Однако настройка и управление GPO могут быть сложной задачей, особенно для новичков. Вот где пригодится GPO 101. Это подробное руководство предоставит вам всю необходимую информацию о GPO: что это такое, как они работают и как эффективно ими управлять.
Независимо от того, опытный ли вы специалист по ИТ или только начинаете, это руководство даст вам знания и навыки, чтобы максимально использовать возможности GPO и упростить задачи управления сетью.
Что такое GPO и как они работают?
Объекты групповой политики (GPO) являются основной функцией операционных систем Microsoft Windows, предназначенной для того, чтобы администраторы могли определять и применять политики и настройки для пользователей и компьютеров в рамках домена Active Directory. GPO представляют собой набор правил, регулирующих поведение компьютеров и пользователей в сети. Эти правила хранятся в иерархической структуре внутри домена Active Directory. Их применение зависит от расположения пользователей и компьютеров в этой иерархии.
Когда пользователь входит в систему на компьютере, принадлежащем домену Active Directory, компьютер получает соответствующие GPO с контроллера домена. Эти GPO применяются к пользователю и компьютеру, обеспечивая выполнение заданных настроек или политик. Такой централизованный подход помогает администраторам эффективно управлять и настраивать параметры для групп компьютеров или пользователей, обеспечивая единообразие по всей сети.
GPO обладают широкой настраиваемостью, позволяя администраторам определять параметры в различных областях, таких как:
-
Политики безопасности: GPO позволяют применять политики безопасности по всей сети. Эти политики могут включать требования к сложности паролей, пороги блокировки учетных записей, настройки брандмауэра и многое другое. Внедрение политик безопасности на основе GPO помогает организациям повысить уровень защиты сети.
-
Установка и настройка программного обеспечения: GPO упрощают автоматическую установку и настройку программного обеспечения на целевых компьютерах. Администраторы могут создавать GPO, определяющие, какие приложения должны быть развернуты и автоматически установлены на компьютерах в домене. Эта возможность облегчает управление программным обеспечением и обеспечивает единообразие конфигураций по всей сети.
-
Настройки рабочего стола: GPO позволяют администраторам определять и применять настройки рабочего стола на сетевых компьютерах. Эти настройки могут включать обои рабочего стола, конфигурации заставки, предпочтения панели задач и другие визуальные или функциональные аспекты рабочего окружения. Использование GPO для настроек рабочего стола помогает организациям поддерживать стандартизированный пользовательский опыт на всех компьютерах сети.
-
Скрипты входа в систему: GPO можно использовать для запуска скриптов входа, которые представляют собой наборы инструкций, выполняемых при входе пользователя в систему. Скрипты входа могут выполнять различные действия, такие как подключение сетевых дисков, доступ к сетевым ресурсам, выполнение команд или настройка специфичных параметров пользователя. Это позволяет администраторам автоматизировать задачи и настройки, специфичные для пользователя, во время процесса входа.
Гибкость и мощь GPO делают их важным инструментом для эффективного управления сетью, последовательного применения политик и упрощения администрирования. Чтобы подробнее изучить GPO и узнать, как эффективно их использовать, вы можете обратиться к официальной документации Microsoft по групповой политике .
Преимущества использования GPO
Объекты групповой политики (GPO) предоставляют множество преимуществ при управлении и настройке параметров в вашей сети. Рассмотрим ключевые из них:
-
Централизованное управление и настройка: GPO позволяют централизованно управлять и настраивать параметры для групп компьютеров или пользователей в вашей сети. Такой централизованный подход упрощает администрирование и экономит время и усилия, особенно в крупных сетях. Вместо ручной настройки каждого компьютера или учетной записи пользователя вы можете определить политики один раз, и они автоматически применятся к соответствующим объектам.
-
Последовательное применение политик: С помощью GPO вы можете обеспечивать последовательное применение политик и настроек по всей сети. Определяя политики на уровне домена или организационного подразделения, вы гарантируете, что все компьютеры и пользователи соблюдают заданные конфигурации. Такая последовательность повышает безопасность и снижает риск уязвимостей или ошибок конфигурации, которые могут привести к нарушениям безопасности или проблемам в работе.
-
Автоматизация задач управления сетью: GPO позволяют автоматизировать различные задачи управления сетью, упрощая операции и обеспечивая согласованность. Например, с помощью GPO можно автоматизировать установку и настройку программного обеспечения, что позволяет развертывать пакеты программ на целевых компьютерах без ручного вмешательства. Также можно применять настройки рабочего стола, такие как обои, заставка и параметры безопасности по всей сети. GPO также позволяют выполнять скрипты входа, которые выполняют определённые действия при входе пользователей, например, подключение сетевых дисков или запуск пользовательских команд.
Используя возможности GPO, вы можете добиться эффективного управления, последовательного применения политик и упрощённой автоматизации задач управления сетью. В конечном итоге это приводит к повышению производительности, безопасности и стабильности вашей сетевой среды.
Чтобы узнать больше о GPO и их возможностях, вы можете обратиться к официальной документации Microsoft по групповым политикам .
Иерархия и наследование GPO
В Объектах групповой политики (GPO) понимание концепций иерархии GPO и наследования имеет решающее значение для эффективного управления и настройки параметров в рамках домена Active Directory. Давайте рассмотрим эти понятия и их влияние на вашу сеть.
-
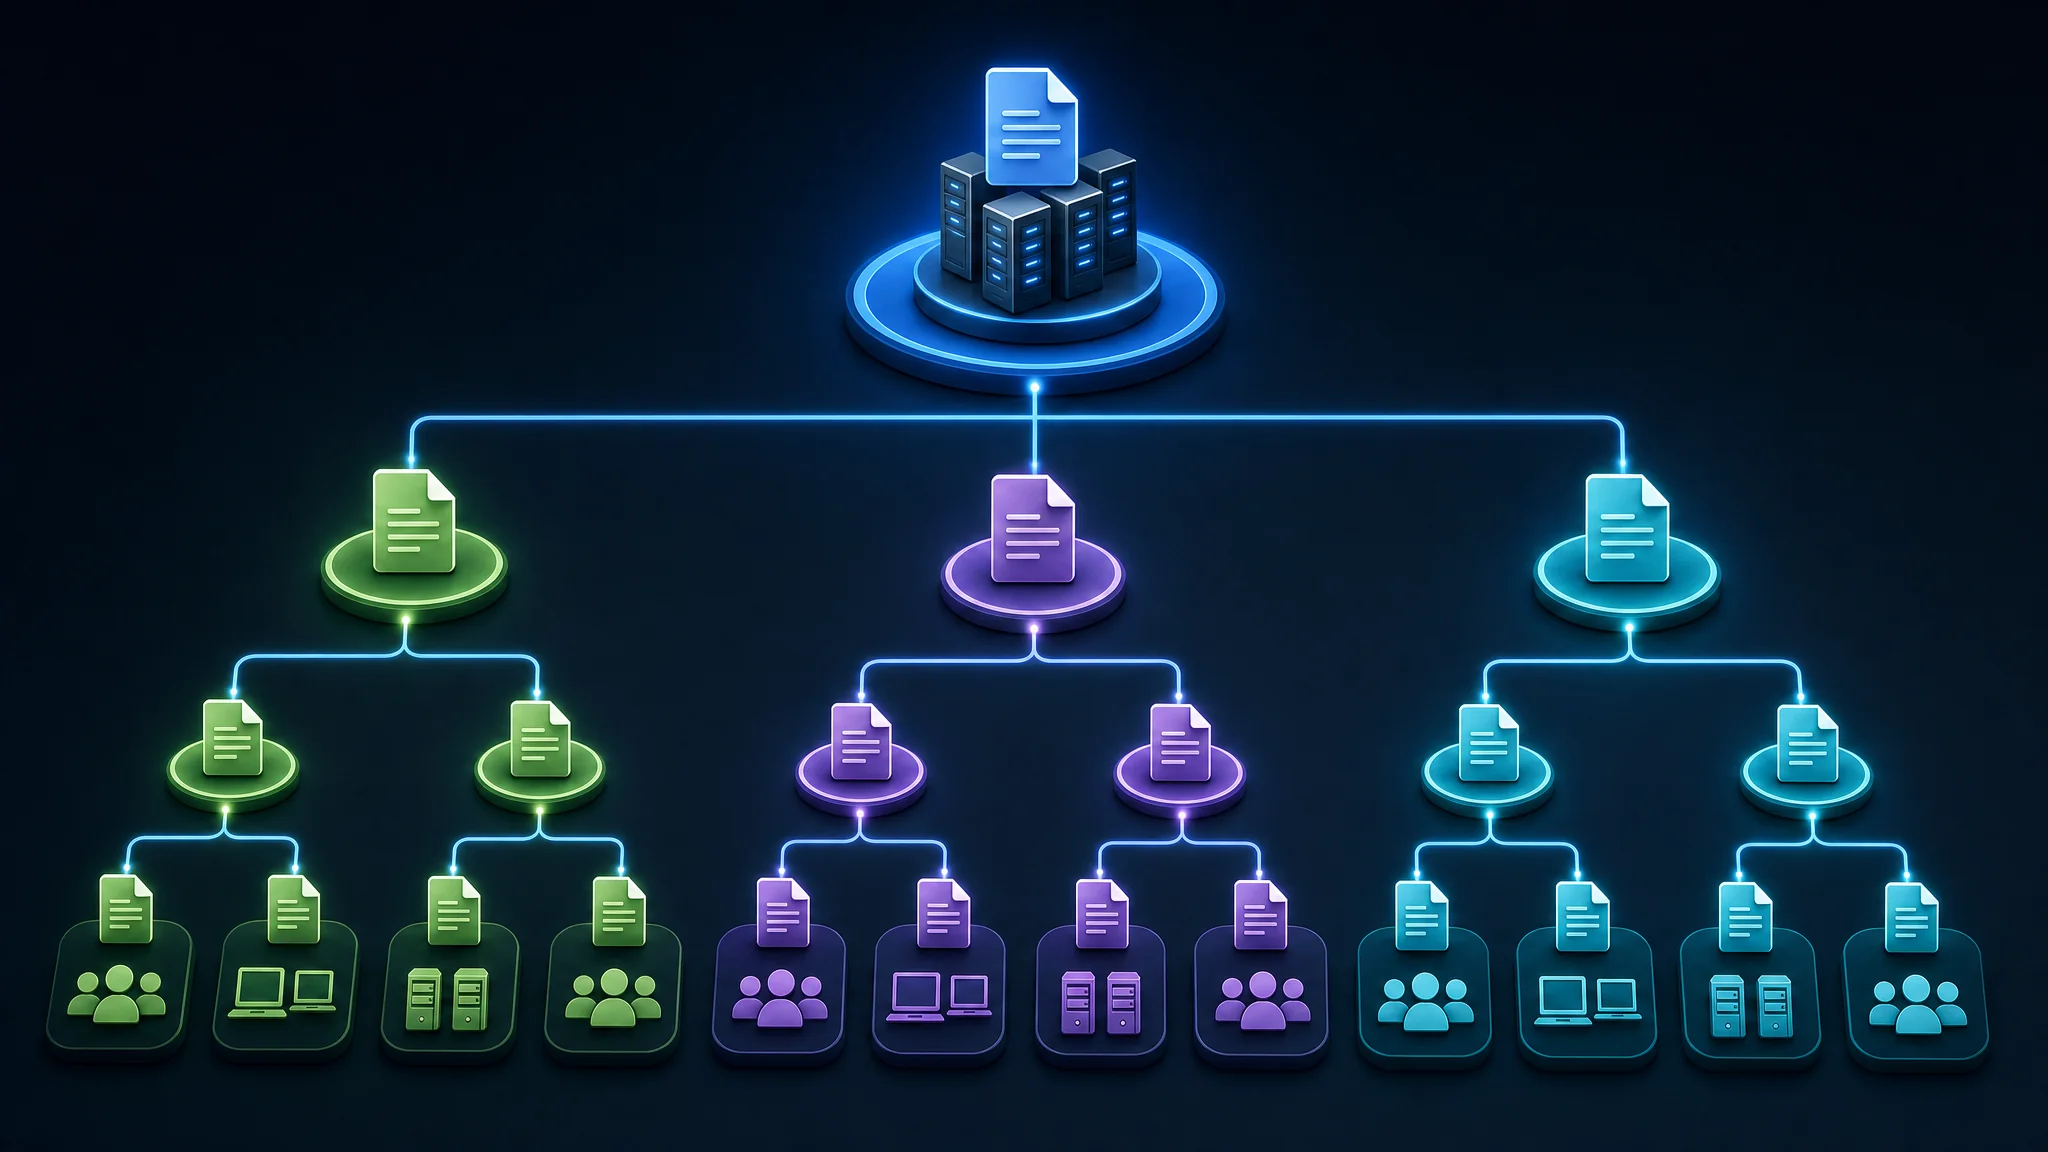
Иерархия GPO: GPO организованы в иерархическую структуру, начиная с GPO домена на верхнем уровне. Этот доменный GPO содержит настройки, применимые ко всем компьютерам и пользователям в домене. Ниже доменного GPO располагаются GPO организационных единиц (OU), которые содержат настройки, специфичные для компьютеров и пользователей внутри каждой OU. Такая иерархическая структура позволяет применять настройки на разных уровнях, учитывая различные группы или отделы вашей организации.
Например, предположим, что у вас есть домен Active Directory с именем “example.com”. В этом домене есть несколько OU, таких как “Продажи”, “Маркетинг” и “Финансы”. Каждая из этих OU может иметь собственные GPO, которые применяют специфические настройки к компьютерам и пользователям внутри них. Такая иерархия облегчает целенаправленное применение политик и настроек.
-
Наследование GPO: Когда GPO связана с OU, настройки, определённые в этом GPO, наследуются всеми дочерними OU и объектами внутри родительской OU. Это наследование обеспечивает последовательное применение политик по всей иерархии. Однако следует помнить, что настройки в дочерних OU могут переопределять унаследованные от родительских OU, что даёт гибкость и точный контроль над конфигурациями.
Рассмотрим пример. Предположим, у вас есть родительская OU с именем “Маркетинг” и дочерняя OU внутри неё под названием “Графический дизайн”. Если вы свяжете GPO с родительской OU “Маркетинг”, настройки этого GPO применятся ко всем объектам как в “Маркетинге”, так и в “Графическом дизайне”. Однако если вы свяжете отдельный GPO непосредственно с OU “Графический дизайн”, настройки этого GPO будут иметь приоритет над унаследованными от родительского GPO.
Понимание иерархии и наследования GPO важно, поскольку оно определяет область действия и приоритет настроек, применяемых к компьютерам и пользователям в вашей сети. Стратегически организуя и настраивая GPO, вы можете обеспечить последовательное применение политик, учитывая при этом специфические требования на разных уровнях организационной структуры.
Для дополнительной информации и подробных примеров вы можете обратиться к официальной документации Microsoft по обработке и приоритету GPO .
Консоль управления групповыми политиками (GPMC)
Консоль управления групповыми политиками (GPMC) представляет собой мощный инструмент, который облегчает управление Объектами групповой политики (GPO) в вашей сети. Она предоставляет удобный графический интерфейс для создания, редактирования и эффективного управления GPO.
С помощью GPMC вы можете выполнять различные задачи, связанные с управлением GPO, включая:
- Просмотр и управление иерархией GPO: GPMC позволяет визуализировать и навигировать по иерархии GPO в вашей сети. Вы легко можете понять взаимосвязь между различными GPO и их связью с организационными единицами (OU).
- Создание и редактирование GPO: GPMC предоставляет интуитивные опции для создания новых GPO. Например, вы можете щёлкнуть правой кнопкой мыши по OU и выбрать «Создать GPO в этом домене и связать его здесь». Это позволяет легко ассоциировать GPO с конкретными OU. После создания вы можете редактировать GPO, выбрав их в GPMC и нажав кнопку «Изменить».
- Связывание GPO с OU: GPMC позволяет связывать GPO с конкретными OU, обеспечивая применение политик и настроек, определённых в GPO, к соответствующим компьютерам и пользователям внутри этих OU. Этот механизм связывания помогает реализовывать целевые конфигурации для различных групп в вашей сети.
- Просмотр статуса и настроек GPO: GPMC предоставляет исчерпывающую информацию о статусе и настройках ваших GPO. Вы можете легко проверить применённые политики, конфигурации и детали наследования для каждого GPO. Такая видимость позволяет эффективно проверять и устранять неполадки при развертывании GPO.
- Делегирование задач управления GPO: GPMC поддерживает делегирование задач управления GPO другим администраторам. Эта функция позволяет распределять обязанности и упрощать процессы управления GPO в вашей организации.
GPMC является незаменимым инструментом для управления GPO и входит в состав Windows Server 2008 и более поздних версий. Чтобы узнать больше о GPMC и её возможностях, вы можете обратиться к официальной документации Microsoft .
Создание и редактирование GPO
Создание и редактирование Объектов групповой политики (GPO) является достаточно простым процессом с использованием Консоли управления групповыми политиками (GPMC). Чтобы создать новый GPO, просто щёлкните правой кнопкой мыши по OU, к которому хотите привязать GPO, и выберите «Создать GPO в этом домене и связать его здесь». Затем вы можете задать имя GPO и настроить его параметры. Например, предположим, что вы хотите создать GPO для применения определённой политики безопасности к группе компьютеров. Вы перейдёте к соответствующей OU в GPMC, щёлкните правой кнопкой мыши и выберете «Создать GPO в этом домене и связать его здесь». Затем вы можете назвать GPO, например, «Политика безопасности GPO», и настроить необходимые параметры безопасности внутри GPO, такие как требования к сложности пароля или правила брандмауэра.
Чтобы отредактировать GPO, просто выберите GPO в GPMC и нажмите кнопку «Изменить». Это откроет Редактор групповой политики, который позволяет настроить параметры в GPO. Внутри Редактора групповой политики вы можете переходить по различным категориям политик и изменять их настройки в соответствии с вашими требованиями. Например, предположим, что у вас есть существующий GPO, который определяет настройки рабочего стола для группы пользователей. Вы можете выбрать этот GPO в GPMC, нажать кнопку «Изменить», а затем перейти в раздел «Конфигурация пользователя» в Редакторе групповой политики. Оттуда вы можете изменить различные параметры, связанные с рабочим столом, такие как обои, заставка или перенаправление папок.
При создании и редактировании GPO важно следовать лучшим практикам, чтобы ваши GPO были эффективными и оптимальными. Это включает тестирование GPO в непроизводственной среде перед их развертыванием в вашей сети и документирование конфигураций GPO для будущего использования. Следование этим практикам помогает минимизировать риск непредвиденных последствий и гарантирует, что ваши GPO соответствуют требованиям вашей сети.
Для получения более подробной информации о создании и редактировании GPO вы можете обратиться к официальной документации Microsoft .
Распространённые настройки и конфигурации GPO
Когда речь идёт о Объектах групповой политики (GPO), существует множество настроек и конфигураций, которые можно использовать для управления и контроля вашей сети. Вот некоторые из самых распространённых настроек и конфигураций:
-
Политики безопасности: GPO позволяют применять политики безопасности по всей вашей сети. Это включает настройки, такие как политики паролей, назначение прав пользователей и параметры безопасности. Определяя и применяя эти политики через GPO, вы можете повысить общий уровень безопасности вашей организации.
-
Установка и настройка программного обеспечения: GPO предоставляют мощный механизм для развертывания приложений и настройки параметров приложений на сетевых компьютерах. Вы можете использовать GPO для автоматической установки программных пакетов, настройки параметров приложений и обеспечения единообразия программного обеспечения в вашей сети. Например, вы можете развернуть офисные приложения Microsoft Office или специализированные бизнес-приложения вашей организации.
-
Настройки рабочего стола: С помощью GPO вы можете определять и применять настройки рабочего стола на сетевых компьютерах. Это включает настройку фона рабочего стола, заставки, параметров панели задач и многое другое. Применяя стандартизированные настройки рабочего стола, вы обеспечиваете единообразный пользовательский опыт и поддерживаете визуальную согласованность в организации.
-
Скрипты входа в систему: GPO позволяют выполнять скрипты входа при входе пользователей в систему. Эти скрипты могут выполнять различные действия, такие как подключение сетевых дисков, доступ к ресурсам, выполнение команд или настройка пользовательских параметров. Скрипты входа автоматизируют повторяющиеся задачи и позволяют персонализировать пользовательскую среду при входе.
-
Настройки Internet Explorer: GPO обеспечивают детальный контроль над настройками Internet Explorer на сетевых компьютерах. Вы можете настроить параметры прокси, домашние страницы, зоны безопасности и многое другое. Это обеспечивает стандартизированный опыт веб-серфинга и позволяет применять меры безопасности по всей организации.
-
Настройки Windows Update: GPO позволяют настраивать параметры обновления Windows на сетевых компьютерах. Вы можете задать политики автоматического обновления, расписание установки обновлений и контролировать поведение обновлений. Это гарантирует, что компьютеры в вашей сети остаются обновлёнными с последними патчами безопасности и функциональными обновлениями.
Конкретные настройки и конфигурации, которые вы реализуете с помощью GPO, будут зависеть от уникальных потребностей и требований вашей организации. Чтобы изучить широкий спектр доступных настроек GPO, вы можете обратиться к официальной документации Microsoft по настройкам групповой политики .
Используя возможности GPO и настраивая эти параметры в соответствии с целями вашей организации, вы можете создать хорошо управляемую и контролируемую сетевую среду, адаптированную под ваши конкретные требования.
Устранение неполадок с GPO
Хотя Объекты групповой политики (GPO) являются мощными инструментами для управления конфигурациями сети, иногда с ними могут возникать проблемы, требующие устранения неполадок. Вот некоторые распространённые проблемы, с которыми вы можете столкнуться при работе с GPO:
-
GPO не применяются: Иногда GPO могут не применяться к целевым компьютерам или пользователям. Это может происходить по разным причинам, таким как неправильная конфигурация GPO, конфликты с другими GPO или проблемы с порядком применения. Для диагностики этой проблемы вы можете использовать инструмент результатов групповой политики (GPResult). GPResult позволяет просмотреть применённые настройки GPO на конкретном компьютере или пользователе, помогая выявить несоответствия или ошибки.
-
Применяются неправильные настройки: В некоторых случаях GPO могут применять неправильные настройки к компьютерам или пользователям, что приводит к нежелательному поведению. Это может быть вызвано ошибками в самой GPO или конфликтами с другими GPO. Для устранения этой проблемы вы можете использовать инструмент моделирования групповой политики. Этот инструмент позволяет смоделировать применение GPO на конкретном компьютере или пользователе, предоставляя информацию о том, какие настройки будут применены, и помогая выявить несоответствия или конфликты.
-
Проблемы с репликацией GPO: В среде с несколькими контроллерами домена GPO должны корректно реплицироваться для обеспечения единообразного применения политик по всей сети. Если репликация GPO не выполняется или возникают ошибки, это может привести к непоследовательному применению политик. Для устранения проблем с репликацией GPO вы можете использовать инструменты мониторинга репликации, предоставляемые вашей службой каталогов, такие как Active Directory Replication Status Tool (ADREPLSTATUS). Эти инструменты позволяют отслеживать статус репликации GPO между контроллерами домена и выявлять сбои или задержки репликации.
При устранении неполадок с GPO важно хорошо понимать конфигурацию GPO, а также использовать доступные инструменты для диагностики и решения проблем. Также полезно быть в курсе последних обновлений документации Microsoft по устранению неполадок с GPO, которая может предоставить ценные рекомендации и решения распространённых проблем, связанных с GPO.
Эффективное устранение неполадок с GPO позволяет обеспечить бесперебойную работу и последовательное применение политик и настроек в вашей сети.
Лучшие практики управления GPO
Чтобы максимально повысить эффективность и результативность ваших Объектов групповой политики (GPO), необходимо следовать лучшим практикам управления GPO. Соблюдение этих практик обеспечивает стабильную работу ваших задач по управлению сетью. Вот некоторые рекомендуемые лучшие практики:
-
Тестируйте GPO в непроизводственной среде: Перед развертыванием GPO в вашей рабочей сети необходимо тестировать их в непроизводственной среде. Это позволяет выявить и устранить возможные проблемы или конфликты до того, как они повлияют на вашу рабочую сеть.
-
Документируйте конфигурации GPO: Документирование конфигураций GPO необходимо для последующего использования и устранения неполадок. Эта документация должна включать такие детали, как назначение GPO, его настройки и любые зависимости или требования.
-
Используйте описательные имена: Присваивайте вашим GPO описательные и понятные имена. Четкие и интуитивно понятные имена облегчают идентификацию назначения или функции каждого GPO, особенно при управлении большим количеством GPO в вашей сети.
-
Реализуйте фильтрацию безопасности: Чтобы гарантировать применение GPO только к соответствующим пользователям и компьютерам, используйте фильтрацию безопасности. Это включает применение GPO на основе членства в группах безопасности или других критериев. Используя фильтрацию безопасности, вы обеспечиваете целевое применение GPO, повышая безопасность и эффективность.
-
Избегайте чрезмерной сложности GPO: Несмотря на большую гибкость GPO, важно избегать их чрезмерного усложнения. Включение слишком большого количества настроек или конфигураций в один GPO затрудняет управление и устранение неполадок. Вместо этого рассмотрите возможность создания отдельных GPO для разных целей или конфигураций, сохраняя каждый GPO сфокусированным на конкретном наборе настроек.
Внедряя эти лучшие практики, вы сможете оптимизировать управление вашими GPO, упростить задачи конфигурации сети и обеспечить последовательную и эффективную работу вашей сети.
Для получения дополнительной информации о лучших практиках управления GPO вы можете обратиться к официальной документации Microsoft по управлению групповой политикой. Этот ресурс предоставляет подробную информацию и рекомендации для эффективного управления GPO в вашей сети.
Заключение
В заключение, Объекты групповой политики (GPO) предоставляют значительные преимущества в управлении и настройке параметров в сети Windows. Используя иерархию и наследование GPO, консоль управления групповой политикой (GPMC) и следуя лучшим практикам, вы можете эффективно управлять GPO и поддерживать согласованность в вашей сети.
GPO обеспечивают централизованный контроль над критически важными аспектами, такими как политики безопасности, установка программного обеспечения и настройки рабочего стола. Такой уровень контроля помогает обеспечивать стандартизированные конфигурации, повышать безопасность и упрощать задачи управления сетью.
Понимание иерархии GPO имеет решающее значение для правильного применения настроек. GPO организованы в иерархическую структуру внутри домена Active Directory, начиная с доменного GPO и расширяясь до GPO организационных единиц (OU). Эта структура позволяет наследованию, при котором дочерние OU наследуют настройки от родительских OU, но при необходимости могут их переопределять.
Консоль управления групповой политикой (GPMC) представляет собой мощный инструмент, который облегчает управление и администрирование GPO. Она предоставляет комплексный интерфейс для создания, редактирования и связывания GPO с соответствующими контейнерами в вашей сети. Кроме того, GPMC позволяет выполнять расширенные задачи, такие как резервное копирование и восстановление, создание отчетов и делегирование административных прав.
При устранении неполадок с GPO такие инструменты, как GPResult и Моделирование групповой политики, помогают диагностировать и решать проблемы. GPResult позволяет просмотреть настройки GPO, примененные к конкретному компьютеру или пользователю, а Моделирование групповой политики позволяет смоделировать применение GPO для выявления конфликтов или несоответствий.
Следуя лучшим практикам управления GPO, включая тестирование GPO в непроизводственной среде, документирование конфигураций, использование описательных имен, внедрение фильтрации безопасности и избегание чрезмерной сложности, вы можете оптимизировать эффективность и результативность ваших GPO.
В целом, GPO помогают администраторам ИТ упростить задачи управления сетью, обеспечить согласованность конфигураций и повысить безопасность в сетях Windows. Использование GPO, связанных инструментов и лучших практик значительно улучшает ИТ-администрирование и способствует хорошо управляемой сетевой среде.
Для получения дополнительной информации и подробных рекомендаций по управлению GPO вы можете обратиться к официальной документации Microsoft по групповой политике. Этот ресурс предоставляет исчерпывающую информацию, примеры и лучшие практики, которые помогут эффективно использовать GPO в вашей сети.
Ссылки
- Обзор групповой политики - Документация Microsoft
- Консоль управления групповой политикой (GPMC) - Центр загрузок Microsoft
- Устранение неполадок групповой политики - Документация Microsoft
- Лучшие практики для групповой политики - Документация Microsoft
Related Posts