Создание человеческого фаервола: обучение сотрудников безопасности

Table of Contents
Создание человеческого фаервола: обучение сотрудников кибербезопасности
В современную цифровую эпоху кибербезопасность важна для организаций любого размера. Кибератаки становятся чаще и изощреннее, поэтому компаниям нужна надежная защита от угроз. Обучение сотрудников, чтобы они стали человеческим фаерволом, является одной из ключевых составляющих сильной стратегии кибербезопасности. Знания и навыки распознавания киберугроз и реагирования на них помогают существенно снизить риск инцидента безопасности. В статье рассматриваются важность обучения, разработка эффективной программы, способы вовлечения сотрудников, трудности внедрения и методы оценки результатов обучения.
Главное
- Обучение кибербезопасности помогает защищать организации от кибератак.
- Эффективная программа начинается с определения потребностей, создания интересных материалов, проведения имитационных атак и оценки результатов.
- Вовлекайте сотрудников, повышая осведомленность, развивая ответственность, мотивируя к участию, обеспечивая постоянную поддержку и поощряя сообщения об инцидентах.
- Среди сложностей: сопротивление изменениям, недостаточная осведомленность, ограничения времени и ресурсов, обучение разных ролей и отслеживание меняющихся угроз и технологий.
- Измеряйте результат обучения, оценивая знания и навыки, отслеживая изменения поведения, анализируя данные об инцидентах, рассчитывая ROI и сравнивая показатели.
Почему важно обучение кибербезопасности
Растущая угроза кибератак
Кибератаки стали более распространенной и изощренной угрозой. Организации всех отраслей постоянно сталкиваются с атаками: фишингом, вредоносными программами, программами-вымогателями и утечками данных. Последствия могут быть серьезными, включая финансовые потери, ущерб репутации и юридическую ответственность.
Эти статистические данные показывают серьезность ситуации:
| Тип атаки | Частота |
|---|---|
| Фишинг | 1,5 млн попыток в месяц |
| Вредоносные программы | 350 000 новых вариантов в день |
| Программы-вымогатели | Ущерб в $20 млрд в 2020 году |
Эти цифры показывают масштаб и последствия кибератак. Организациям необходимо уделять приоритетное внимание обучению сотрудников. Если сотрудники умеют распознавать потенциальные угрозы и реагировать на них, риск успешной атаки заметно снижается.
- Кибератаки представляют распространенную и изощренную угрозу.
- Организации постоянно сталкиваются с фишингом, вредоносными программами, программами-вымогателями и утечками данных.
- Последствия могут быть серьезными: финансовые потери, ущерб репутации и юридическая ответственность.
- Ежемесячно происходит 1,5 млн попыток фишинга.
- Вредоносные программы продолжают развиваться: ежедневно обнаруживают 350 000 новых вариантов.
- Только в 2020 году программы-вымогатели нанесли ущерб в $20 млрд.
- Приоритетное обучение сотрудников помогает снизить риск успешных кибератак.
Роль сотрудников в кибербезопасности
Сотрудники играют важную роль в защите цифровых ресурсов организации. Они служат первой линией обороны от киберугроз, а их ежедневные действия могут существенно влиять на общий уровень безопасности. Сотрудники должны понимать риски и уязвимости цифровой среды, а также знать лучшие практики и процедуры их снижения. Соблюдая политики и процедуры безопасности, они помогают предотвращать инциденты и защищать конфиденциальную информацию.
Разработка эффективной программы обучения кибербезопасности
Определение потребностей и целей обучения
Чтобы разработать эффективную программу, сначала определите конкретные потребности и цели обучения. Оцените текущие знания и навыки сотрудников, а также специфические риски и сложности кибербезопасности в организации. Тщательная оценка и анализ имеющейся инфраструктуры и практик безопасности помогают выявить пробелы и области для улучшения.
Затем установите четкие цели программы. Они должны соответствовать общим целям организации в области кибербезопасности и учитывать выявленные области для улучшения. Цели должны быть конкретными, измеримыми, достижимыми, актуальными и ограниченными по времени (SMART). Это помогает сосредоточить программу и получить измеримые результаты.
Определение потребностей и целей включает:
- Оценку текущих знаний и навыков сотрудников
- Анализ имеющейся инфраструктуры и практик кибербезопасности
- Выявление пробелов и направлений для улучшения
- Постановку четких и конкретных целей в соответствии с общими целями безопасности
Совет: Регулярно пересматривайте потребности и цели, чтобы адаптировать обучение к меняющейся обстановке и новым угрозам.
Создание интересных интерактивных учебных материалов
Интересные интерактивные материалы важны для эффективного обучения. Наглядные материалы, например инфографика и видео, помогают лучше понимать сложные темы и запоминать информацию. Практические примеры и разборы случаев помогают связать материал с повседневной работой и увидеть значимость кибербезопасности.
Чтобы повысить вовлеченность, используйте викторины и сценарии. Такие элементы позволяют сотрудникам активно участвовать в обучении и применять знания на практике. Игровые механики, включая рейтинги и награды, могут добавить соревновательность и мотивацию.
Учитывайте предпочтения в обучении сотрудников. Одни лучше воспринимают визуальную информацию, другие аудиальную или кинестетическую. Разнообразные форматы, включая тексты, видео и практические задания, помогают учитывать разные стили обучения.
Также важен способ предоставления материалов. Онлайн-платформы и системы управления обучением дают удобный доступ к материалам. Регулярно предоставляйте обновления и повторные занятия, чтобы содержание оставалось актуальным в быстро меняющейся области кибербезопасности.
Проведение имитационных сценариев кибератак
Имитационные сценарии кибератак являются важной частью эффективной программы. В контролируемой среде сотрудники сталкиваются с реалистичными угрозами, что позволяет оценить их готовность и определить области для улучшения. Сценарии воспроизводят разные типы атак, например фишинговые письма, заражение вредоносными программами и методы социальной инженерии. Это позволяет проверить, умеют ли сотрудники распознавать такие угрозы и реагировать на них.
Проведение имитационных сценариев включает несколько основных этапов:
- Планирование и подготовка: Определите цели, масштаб и желаемые результаты. Выберите методы атак для имитации и уровень сложности.
- Разработка сценария: Создайте реалистичные сценарии, похожие на настоящие кибератаки. Это могут быть фишинговые письма, вредоносные сайты или имитация вредоносных программ.
- Проведение и оценка: Подвергните сотрудников имитации атаки, наблюдайте за их реакциями и оценивайте их. Так можно определить, насколько эффективно они распознают угрозы и реагируют на них.
- Разбор и обучение: После упражнения предоставьте сотрудникам обратную связь и рекомендации. Обсудите результаты, укажите области для улучшения и предложите дополнительные учебные материалы.
Имитационные сценарии помогают выявлять уязвимости и повышать осведомленность сотрудников о рисках. На собственном опыте они узнают тактики киберпреступников и развивают навыки защиты себя и организации.
Совет: Регулярно обновляйте сценарии, отражая новые угрозы и методы атак.
Оценка эффективности обучения
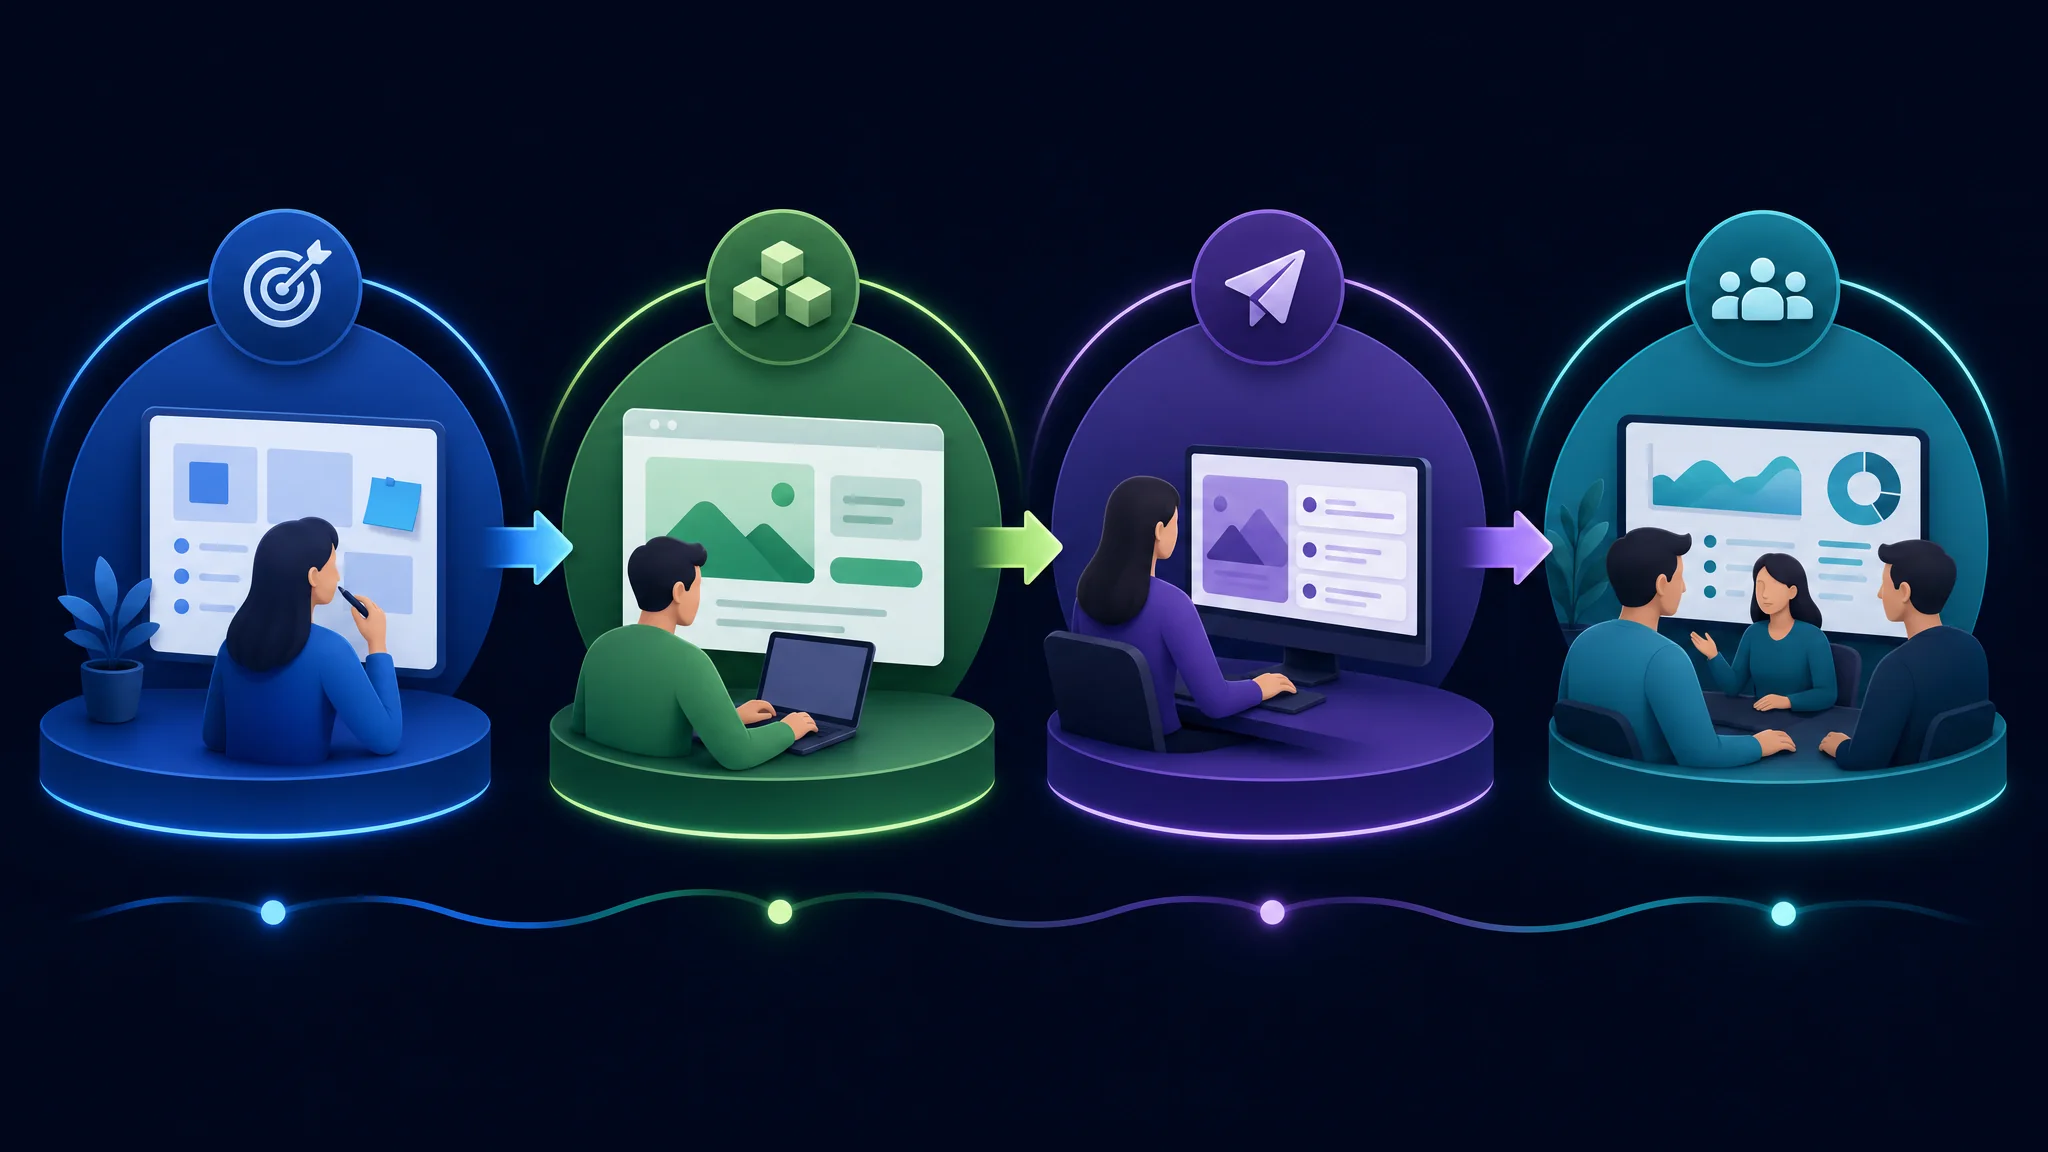
Измеряйте эффективность обучения кибербезопасности, чтобы оценить его влияние и принимать обоснованные решения об улучшениях. Оценка разных аспектов программы помогает определить ее результаты и выявить области для доработки. Основные показатели включают:
- Усвоение знаний и навыков: Оцените, насколько сотрудники приобрели знания и развили навыки распознавания киберугроз и реагирования на них.
- Изменение поведения и соблюдение правил: Отслеживайте изменения поведения, включая соблюдение политик и процедур безопасности и применение лучших практик.
- Анализ данных об инцидентах и утечках: Проверьте, сократились ли после обучения число инцидентов и утечек данных.
- Возврат инвестиций (ROI): Сравните затраты на программу с полученными преимуществами, чтобы оценить финансовый результат.
- Сравнение результатов: Сопоставьте показатели обученных и необученных сотрудников или сравните их с отраслевыми ориентирами.
Для измерения влияния определите четкие цели, релевантные показатели и подходящие методы оценки. Регулярные проверки позволяют отслеживать прогресс и находить области для улучшения. Непрерывная оценка помогает убедиться, что сотрудники готовы противостоять киберугрозам.
Постоянное улучшение и адаптация
Постоянное улучшение и адаптация важны для обучения кибербезопасности. Новые угрозы и методы атак развиваются , поэтому необходимо следить за изменениями и корректировать программы. Вот несколько стратегий:
Вовлечение сотрудников в обучение кибербезопасности
Формирование осведомленности и мышления в области безопасности
Формирование осведомленности и мышления в области безопасности среди сотрудников помогает создать сильный человеческий фаервол против киберугроз. Развивая чувство ответственности и бдительность, организации побуждают сотрудников активно защищать конфиденциальные сведения и предотвращать инциденты.
Развитие культуры ответственности
Культура ответственности укрепляет кибербезопасность организации. Когда сотрудники ощущают свою причастность и ответственность, они совместно поддерживают меры безопасности и защищают конфиденциальные сведения. Для этого используйте следующие стратегии:
Стимулирование участия сотрудников
Стимулирование участия сотрудников важно для успеха программы обучения. Культура вовлеченности и мотивации помогает создать устойчивый человеческий фаервол, активно защищающий конфиденциальные данные и системы.
Постоянная поддержка и ресурсы
Как специалист по кибербезопасности, обеспечивайте постоянную поддержку и ресурсы, чтобы знания и навыки сотрудников оставались актуальными. Это помогает им сохранять бдительность и проактивно выявлять и снижать киберугрозы. Используйте такие стратегии:
- Регулярное обновление обучения: Проводите занятия о новейших угрозах, тенденциях и лучших практиках. Это помогает сотрудникам оставаться в курсе и адаптировать подходы к безопасности.
- Доступ к базе знаний: Создайте централизованную базу знаний или библиотеку ресурсов с полезной информацией и рекомендациями по кибербезопасности. Сотрудники смогут находить ответы и узнавать о новых угрозах.
- Кампании по повышению осведомленности: Запускайте кампании, которые напоминают о важности кибербезопасности и поддерживают культуру безопасности. Используйте плакаты, электронные напоминания и интерактивные мероприятия.
Совет: Поощряйте сотрудников делиться опытом и уроками по кибербезопасности, чтобы развивать совместное обучение.
- Регулярная коммуникация: Поддерживайте открытую связь по поводу обновлений, изменений политик и процедур сообщения об инцидентах. Сотрудники будут знать об изменениях и смогут быстро сообщать о подозрительной активности.
- Поддержка ИТ-службы: Обеспечьте выделенную службу поддержки или команду, которая помогает с вопросами, устранением неполадок и реагированием на инциденты. Сотрудники получат надежный источник помощи.
- Вознаграждение и признание: Отмечайте и поощряйте сотрудников, которые участвуют в обучении и соблюдают правила безопасности. Стимулы, сертификаты и публичное признание помогают уделять кибербезопасности больше внимания.
- Постоянное улучшение: Регулярно оценивайте эффективность программы и собирайте отзывы. Используйте их для улучшений и адаптации обучения к новым угрозам и меняющимся потребностям.
Эти стратегии помогают обеспечить сотрудников постоянной поддержкой и ресурсами, необходимыми для эффективного участия в усилиях организации по кибербезопасности.
Поощрение сообщений и реагирования на инциденты
Поощряйте сотрудников сообщать об инцидентах безопасности и эффективно реагировать на них. Культура открытости и ответственности помогает сотрудникам активно защищать конфиденциальные сведения и снижать потенциальные угрозы.
Организации могут содействовать сообщениям и реагированию так:
- Предоставляйте четкие рекомендации и процедуры сообщения об инцидентах, чтобы сотрудники знали, что делать при обнаружении потенциальной угрозы.
- Предлагайте анонимные каналы сообщений, чтобы снизить опасения возмездия или осуждения и дать возможность сообщать без страха негативных последствий.
- Признавайте заслуги и поощряйте сотрудников, которые заблаговременно сообщают об инцидентах и эффективно реагируют.
- Регулярно объясняйте, как сообщения и реагирование влияют на общую кибербезопасность, и подчеркивайте положительные результаты и ценность участия сотрудников.
Такие стратегии формируют среду, где сотрудники готовы быстро сообщать об инцидентах и принимать меры по снижению рисков. Этот проактивный подход улучшает обнаружение инцидентов и реагирование на них, снижая возможный ущерб от киберугроз.
Преодоление сложностей обучения кибербезопасности
Сопротивление изменениям и недостаточная осведомленность
Сопротивление изменениям и недостаточная осведомленность часто мешают внедрению программ обучения. Сотрудники могут бояться неизвестного или считать кибербезопасность исключительной ответственностью ИТ-отдела. Многие также могут не до конца понимать последствия инцидента безопасности и свою роль в его предотвращении.
Организации могут предпринять несколько шагов:
- Обучение и коммуникация: Предоставляйте четкую и краткую информацию о важности кибербезопасности и потенциальных рисках. Регулярная связь и обновления помогают создать осведомленность и поддерживать внимание к этой теме.
- Вовлечение и участие: Привлекайте сотрудников к разработке программы, чтобы повысить их заинтересованность и мотивацию. Интерактивные практические задания делают обучение эффективнее и интереснее.
- Поддержка руководства: Когда руководители активно продвигают обучение и участвуют в нем, они показывают его важность и помогают преодолеть сопротивление.
- Стимулы и награды: Поощряйте завершение модулей и демонстрацию хороших практик безопасности, чтобы мотивировать активное участие.
- Постоянное закрепление знаний: Обучение не должно быть разовым событием. Регулярные повторения и обновления поддерживают осведомленность о новых угрозах и лучших практиках.
Устраняя сопротивление изменениям и недостаток осведомленности, организации укрепляют человеческий фаервол и помогают сотрудникам стать первой линией защиты.
Решение проблемы нехватки времени и ресурсов
В быстро меняющейся области кибербезопасности часто не хватает времени и ресурсов. Тем не менее организации должны уделять обучению приоритетное внимание. Эффективное распределение времени и ресурсов помогает преодолеть ограничения и увеличить пользу обучения. Можно применить следующие стратегии:
Адаптация обучения к разным ролям и уровням
Адаптируйте обучение к ролям и уровням сотрудников, чтобы оно было эффективным. У разных ролей разные обязанности и уровни доступа, а значит, требуются разные знания и навыки снижения киберугроз. Настройка содержания и способов проведения обучения с учетом этих различий помогает сотрудникам понять связь кибербезопасности с их работой.
Организации могут использовать такие подходы:
- Обучение по ролям: Определите знания и навыки для каждой роли и подготовьте соответствующие материалы. Рассмотрите относящиеся к роли угрозы, безопасное обращение с данными и процедуры реагирования.
- Обучение по уровню знаний: Учитывайте, что у сотрудников разный уровень осведомленности и опыта. Предоставляйте обучение соответствующего уровня и опирайтесь на уже имеющиеся знания.
- Сценарии для конкретных должностей: Используйте примеры и сценарии, связанные с ежедневными задачами. Это помогает понять влияние мер безопасности на работу и возможные последствия нарушения протоколов.
- Непрерывное обучение: Угрозы и технологии постоянно меняются. Предоставляйте повторные занятия, статьи и другие материалы, поощряйте участие в отраслевых конференциях и вебинарах.
Адаптация обучения к ролям и уровням помогает сотрудникам получить знания и навыки для эффективной защиты организации. С учетом их обязанностей сотрудники лучше понимают важность кибербезопасности и свою роль в поддержании защищенной среды.
Текучесть персонала и адаптация новых сотрудников
Текучесть персонала и ввод новых сотрудников создают особые трудности для обучения кибербезопасности. Новые сотрудники должны пройти обучение, чтобы понять свою роль в защите организации. Учитывайте следующее:
- Разработайте комплексную программу адаптации, включающую обучение кибербезопасности. Рассмотрите основы: управление паролями, защиту данных и распознавание фишинга.
- Назначьте новому сотруднику наставника по кибербезопасности. Он может давать советы, отвечать на вопросы и помогать разобраться в политиках и процедурах организации.
- Регулярно проводите повторное обучение для всех, включая недавно принятых сотрудников. Так каждый будет знать о новых угрозах, лучших практиках и внутренних правилах.
- Внедрите процесс передачи знаний при уходе сотрудника. Сохраняйте и передавайте команде его опыт в области кибербезопасности, чтобы уменьшить влияние текучести персонала.
- Постоянно оценивайте и улучшайте программы адаптации и обучения на основе отзывов новых сотрудников и команды кибербезопасности. Это помогает выявлять области для улучшения и поддерживать актуальность программы.
- Развивайте культуру осведомленности и ответственности во всей организации. Поощряйте новых и действующих сотрудников активно поддерживать безопасность посредством регулярной коммуникации, кампаний и признания хороших практик.
Совет: Включите обучение кибербезопасности в адаптацию новых сотрудников, чтобы дать им знания и навыки, необходимые для защиты организации.
Отслеживание меняющихся угроз и технологий
Специалистам по кибербезопасности необходимо следить за быстрыми изменениями угроз и технологий. Технологический прогресс и все более изощренные кибератаки требуют постоянной бдительности и проактивных мер. Вот несколько стратегий:
- Непрерывное обучение и повышение квалификации: Регулярно инвестируйте в программы и семинары, чтобы сотрудники получали актуальные знания и навыки. Включайте новые угрозы, векторы атак и меняющиеся технологии.
- Участие в отраслевых сообществах: Посещайте конференции, форумы и онлайн-сообщества, чтобы общаться с коллегами, делиться знаниями и учиться у экспертов. Обсуждайте тенденции, лучшие практики и инновационные решения.
- Обмен данными об угрозах: Сотрудничайте с другими организациями, отраслевыми группами и государственными ведомствами. Обмен сведениями о новых угрозах и методах атак помогает укреплять общую защиту.
- Подход на основе риска: Определяйте приоритеты по результатам оценки рисков и данным об угрозах. Выявляйте критически важные ресурсы, оценивайте уязвимости и внедряйте необходимые меры защиты.
Совет: Регулярно пересматривайте и обновляйте политики и процедуры кибербезопасности в соответствии с актуальными отраслевыми стандартами и лучшими практиками.
- Инвестиции в передовые технологии: Используйте искусственный интеллект (AI), машинное обучение (ML) и анализ поведения для обнаружения новых угроз и реагирования на них в реальном времени.
- Отслеживание изменений регулирования: Следите за изменениями нормативных требований и правил соблюдения кибербезопасности. Учитывайте новые законы о защите данных и конфиденциальности и согласуйте с ними практики организации.
- Red Team и тестирование на проникновение: Регулярно проводите упражнения Red Team и тестирование на проникновение, чтобы выявлять уязвимости систем и процессов до того, как их используют злоумышленники.
Эти стратегии помогают организациям повышать уровень кибербезопасности и снижать риски меняющихся угроз и технологий.
Измерение влияния обучения кибербезопасности
Оценка усвоения знаний и навыков
Оценивайте знания и навыки, которые сотрудники получили благодаря обучению. Это позволяет определить эффективность программы, найти области для улучшения и адаптировать будущие занятия.
Для оценки можно использовать разные методы:
- Письменные проверки: Проверяйте понимание понятий кибербезопасности, лучших практик и протоколов с помощью тестов, коротких ответов или ситуационных заданий.
- Практические упражнения: Дайте сотрудникам возможность применить знания в имитационных сценариях, например распознать угрозу, проанализировать подозрительное письмо или найти уязвимость системы.
- Имитация атак: Проверьте способность распознавать реальные угрозы и реагировать на них. Имитируйте фишинг, заражение вредоносной программой или социальную инженерию.
- Наблюдение и обратная связь: Наблюдайте за поведением сотрудников и собирайте отзывы руководителей и коллег о применении навыков в повседневной работе.
- Показатели эффективности: Отслеживайте число сообщенных инцидентов, результаты имитации фишинга и прохождение модулей обучения.
Регулярно пересматривайте и обновляйте методы оценки в соответствии с меняющимися угрозами и технологиями. Это помогает убедиться, что сотрудники обладают навыками защиты от кибератак.
Отслеживание изменений поведения и соблюдения правил
Отслеживание изменений поведения и соблюдения правил важно для оценки эффективности обучения. Наблюдение за поведением и соблюдением протоколов безопасности помогает оценить программу и выявить области для улучшения.
Один из подходов — регулярно проверять знания сотрудников о лучших практиках. Викторины, симуляции и практические упражнения позволяют проверить, умеют ли сотрудники распознавать угрозы и реагировать на них.
Другой способ — контролировать соблюдение политик и процедур с помощью отчетов об инцидентах, журналов доступа и аудитов систем. Анализ данных помогает выявлять несоблюдение правил и потребность в дополнительном обучении.
Технологии также помогают отслеживать изменения поведения и соблюдение правил. Платформы обучения безопасности предоставляют обратную связь и аналитику вовлеченности и прогресса в реальном времени. Они отслеживают завершение модулей, результаты викторин и участие в имитации кибератак.
Такие данные помогают оценить эффективность программ и принимать обоснованные решения о содержании, способах обучения и постоянной поддержке. Они также позволяют показать ROI и убедиться, что сотрудники владеют навыками защиты от киберугроз.
Анализ данных об инцидентах и утечках
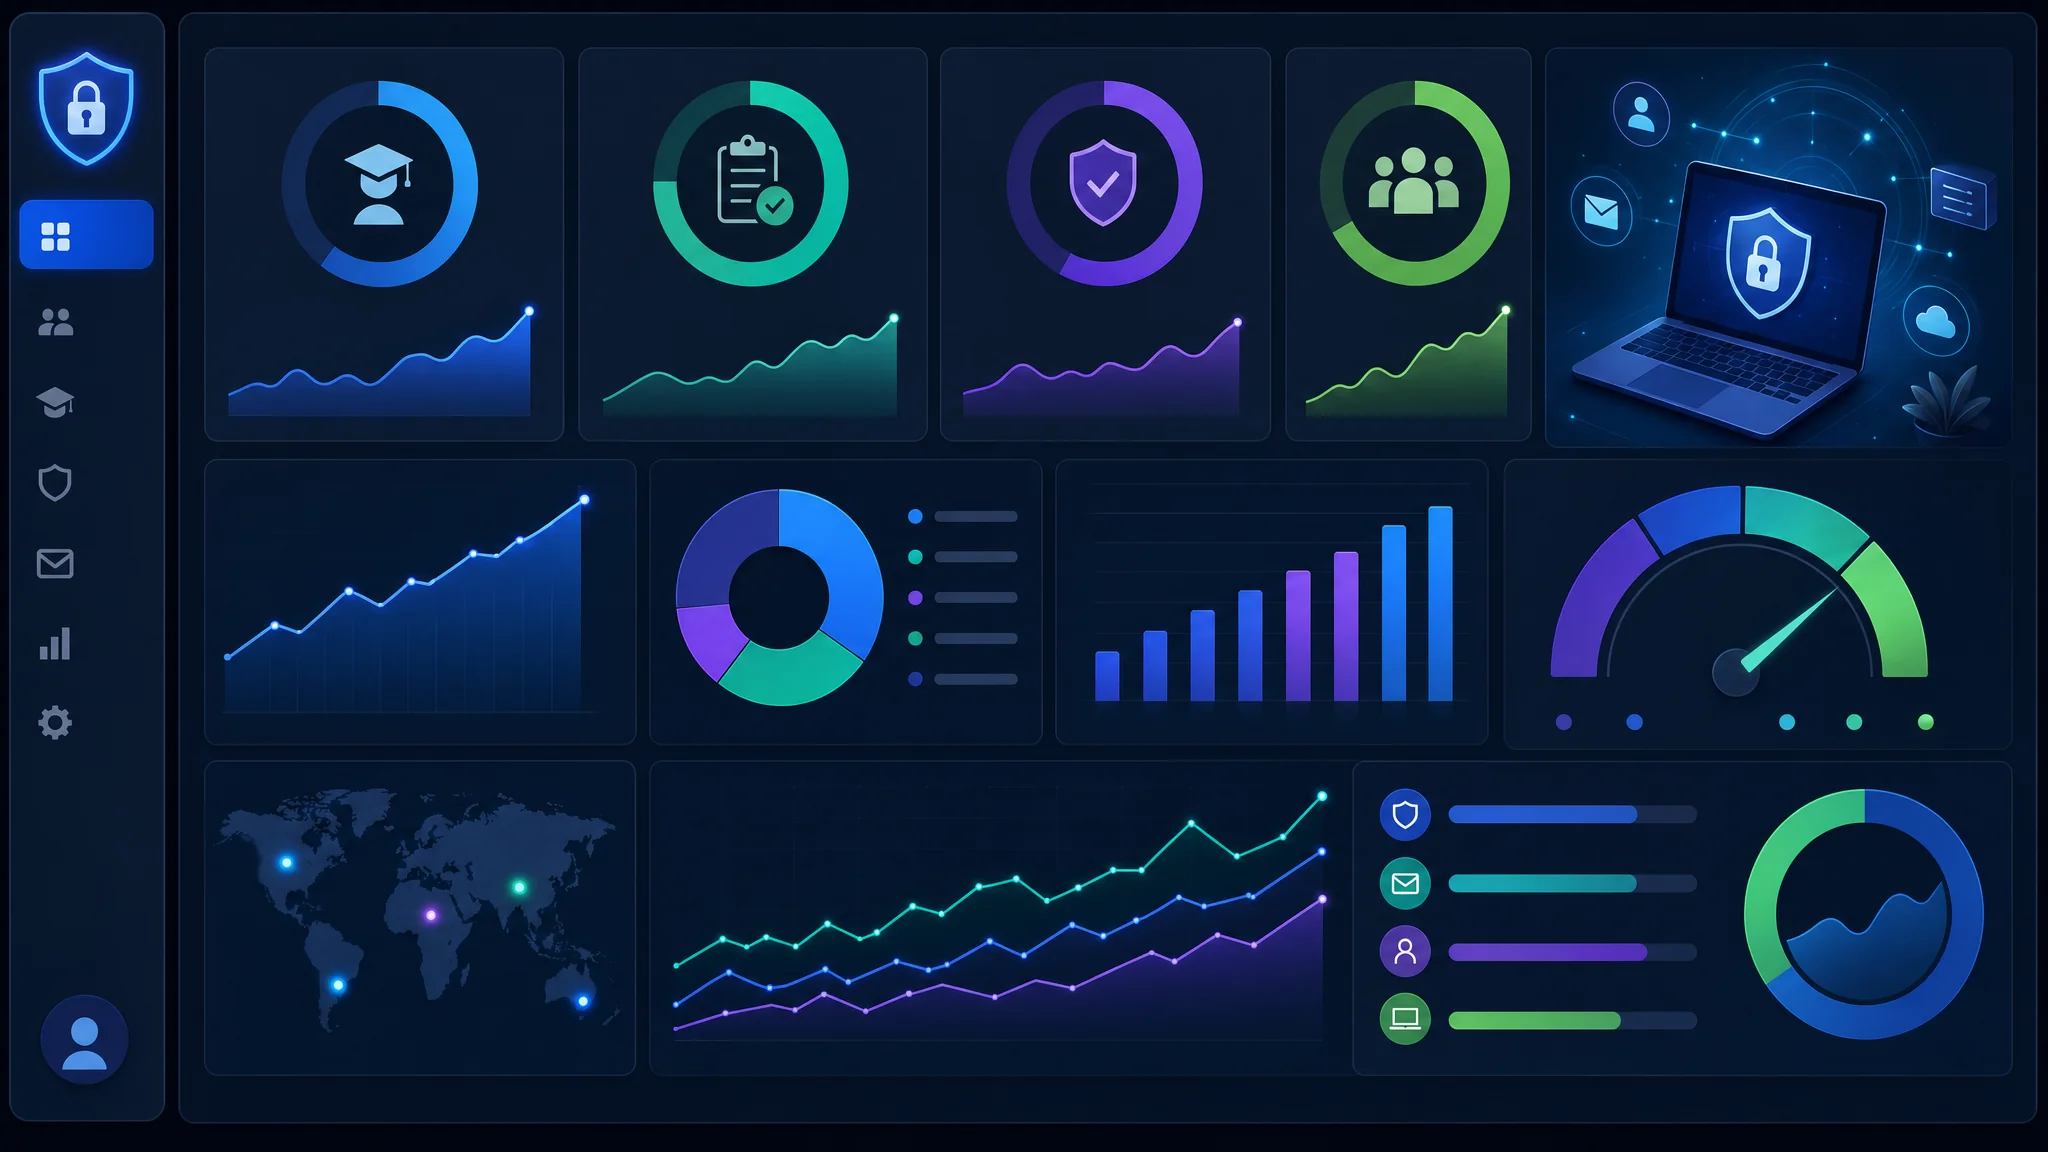
Анализ данных об инцидентах и утечках необходим для оценки эффективности программ обучения. Он помогает понять типы произошедших событий, использованные уязвимости и влияние на организацию. Результаты анализа указывают области для улучшения и помогают планировать дальнейшее обучение.
Используйте визуализацию данных, чтобы наглядно представить сведения. Диаграммы и тепловые карты помогают обнаружить закономерности, тенденции и отклонения. Эти представления дают специалистам возможность принимать обоснованные решения и расставлять приоритеты устранения проблем.
Рассмотрите также показатели реагирования на инциденты: среднее время обнаружения и реагирования, число успешно локализованных инцидентов и долю инцидентов по вине человека. Отслеживая эти показатели, организация оценивает влияние обучения на реагирование.
Алгоритмы машинного обучения могут находить закономерности и аномалии в больших наборах данных, повышая эффективность обнаружения угроз. Они также автоматизируют анализ и экономят время и ресурсы.
В целом анализ данных об инцидентах и утечках необходим для оценки обучения. Визуализация, метрики реагирования и машинное обучение помогают получить ценные сведения и улучшить кибербезопасность.
Расчет возврата инвестиций (ROI)
Измерение возврата инвестиций (ROI) в обучение кибербезопасности помогает оценить эффективность программ. ROI количественно отражает пользу от вложений, помогает обосновать выделение ресурсов и принимать обоснованные решения. Он показывает влияние обучения на число инцидентов, финансовые потери от нарушений и общий уровень безопасности.
Для оценки ROI обучения организации могут рассмотреть следующие подходы:
Сравнение результатов и показателей
Сравнивайте результаты, чтобы оценить эффективность программ обучения кибербезопасности . Измерение и анализ результатов помогают находить области для улучшения и планировать дальнейшее обучение. Оценивайте различные показатели влияния на знания, навыки и поведение сотрудников. Сопоставляйте результаты с отраслевыми стандартами и лучшими практиками, чтобы лучше понимать уровень безопасности организации.
Измерение влияния кибер безопасности в обучении
Заключение
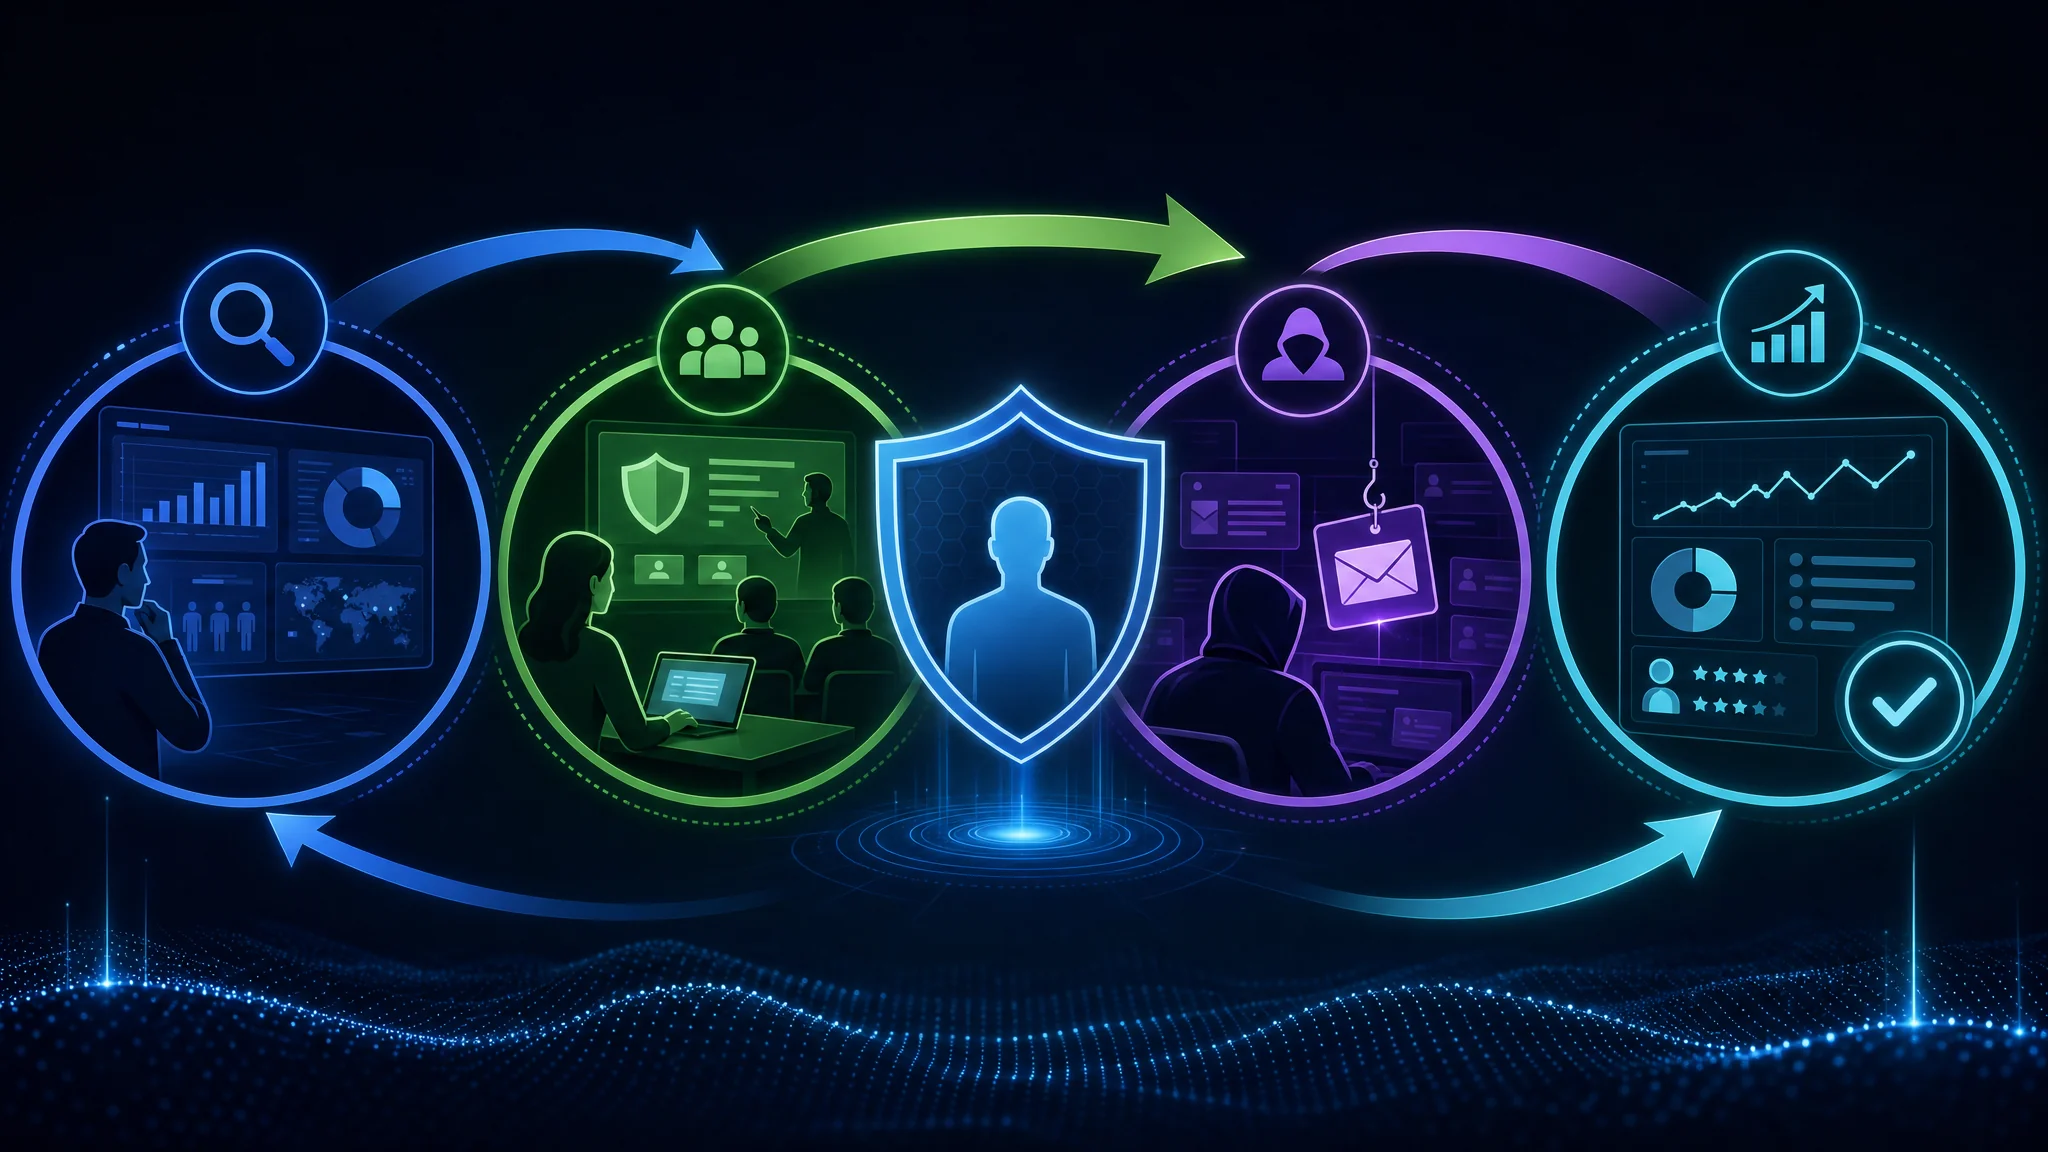
В заключение, обучение сотрудников кибербезопасности имеет большое значение. Растущая угроза кибератак заставляет организации инвестировать в программы, которые дают сотрудникам необходимые знания и навыки защиты конфиденциальных сведений. Сотрудники часто служат первой линией обороны. Инцидент безопасности может вызвать финансовые потери, ущерб репутации и юридические последствия.
Эффективная программа обучения определяет потребности и цели, создает интересные интерактивные материалы, проводит имитационные атаки и постоянно измеряет результаты. Вовлекайте сотрудников, формируя осведомленность и мышление в области безопасности, развивая ответственность, стимулируя участие, обеспечивая поддержку и ресурсы и поощряя сообщения об инцидентах и реагирование.
При внедрении обучения организации сталкиваются с препятствиями. Сопротивление изменениям и недостаточная осведомленность мешают успеху. Решайте проблемы нехватки времени и ресурсов, адаптируйте обучение к ролям и уровням, учитывайте текучесть персонала и адаптацию новых сотрудников. Поддерживайте актуальность знаний о меняющихся угрозах и технологиях.
Измеряйте влияние, оценивая усвоение знаний и навыков, отслеживая изменения поведения и соблюдение требований, анализируя данные об инцидентах и утечках, рассчитывая ROI и сравнивая показатели. Так организации находят направления для улучшения и укрепляют безопасность.
Создание человеческого фаервола посредством обучения — важный шаг для защиты организации. Комплексные программы и активное участие сотрудников помогают создать культуру безопасности и устойчивости. Киберугрозы быстро меняются, поэтому постоянное улучшение и адаптация помогают опережать риски. Приоритетное обучение снижает риск инцидентов и помогает защищать ценные ресурсы.
Часто задаваемые вопросы
Почему важно обучение кибербезопасности?
Оно помогает сотрудникам понять угрозы и риски кибератак, а также дает знания и навыки для защиты себя и организации от возможных инцидентов.
Как сотрудники могут помогать кибербезопасности?
Сотрудники могут соблюдать лучшие практики: использовать надежные пароли, осторожно относиться к фишинговым письмам и сообщать о подозрительной активности. Их действия помогают предотвращать инциденты и защищать конфиденциальные сведения.
Каковы последствия инцидента безопасности?
К последствиям относятся финансовые потери, ущерб репутации, юридическая ответственность и потеря доверия клиентов. Также возможны кража данных, несанкционированный доступ к системам и нарушение работы организации.
Как сделать учебные материалы интересными и интерактивными?
Добавляйте мультимедиа, например видео и интерактивные викторины. Игровые механики, награды и задания также мотивируют сотрудников и улучшают процесс обучения.
Почему важно измерять эффективность обучения?
Это помогает оценить влияние программ и выявить области для улучшения. Организации проверяют, получили ли сотрудники навыки, необходимые для снижения киберрисков.
Как адаптировать обучение для разных ролей и уровней?
Настройте содержание с учетом должностных обязанностей и требований к навыкам. Разрабатывайте программы для разных уровней подготовки: от базовой осведомленности до развития углубленных технических навыков.

Related Posts