Контейнеры больше не являются границей безопасности: выходы из ядра в 2026 году

Table of Contents
Контейнеры используют одно ядро. В 2026 году четыре независимых семейства уязвимостей доказали: одной ошибки ядра достаточно, чтобы выйти из контейнера на хост. Copy Fail, Dirty Frag, Fragnesia и CVE-2026-80521 дают root непривилегированному локальному пользователю. Каждая уязвимость позволяет пересечь границу контейнера.
Тревожны не только сами ошибки. ИИ теперь находит их с малыми затратами, а один патч породил другую ошибку.
В статье объясняется, как контейнеры изолируют рабочие нагрузки, почему эта изоляция опирается на всё более узкий фундамент, что делают уязвимости 2026 года и каким технологиям изоляции стоит доверять.
Результат для читателя: определите, кто поставляет код каждой рабочей нагрузки, выясните, какие функции ядра ей нужны, и выберите между усиленными контейнерами и границей microVM. Рассматривайте примеры 2026 года как исследования, актуальные на дату публикации. Перед изменением производственного ядра проверьте текущие рекомендации поставщика.
Краткий ответ
| Вопрос | Краткий ответ |
|---|---|
| Изолируют ли контейнеры? | Да, процессы и файловые системы разделены. Все контейнеры используют одно ядро, поэтому ошибки ядра создают общий риск |
| Почему сейчас? | Поиск ошибок с помощью ИИ резко снизил стоимость обнаружения дефектов ядра. К сентябрю 2026 года опубликовано почти 6 000 CVE ядра |
| Что нарушает границу? | Любое локальное повышение привилегий в ядре. Для выхода не нужна ошибочная настройка контейнера |
| Достаточно ли исправлений? | Исправления необходимы, но они не успевают за проблемой. В 2026 году один патч добавил новую эксплуатируемую ошибку |
| Что работает лучше? | MicroVM, например Firecracker или Kata Containers. Каждая рабочая нагрузка получает собственное ядро |
| Совершенна ли альтернатива? | Нет. Гипервизор тоже состоит из кода. Но его поверхность атаки на порядки меньше, и это главное |
Как контейнеры обеспечивают изоляцию
Чтобы понять границу, сначала разберитесь, чем контейнер не является.
Контейнер не является виртуальной машиной. У него нет второго ядра, эмулируемого оборудования или гипервизора между процессом и аппаратной частью. При запуске образа контейнера процесс работает на существующем ядре, но видит изменённое представление системы.
Механизмом служит системный вызов clone. В отличие от fork, который копирует адресное пространство процесса, clone создаёт дочерний процесс и точно задаёт, какие части контекста выполнения разделять, а какие заменять. Docker передаёт clone набор пространств имён:
| Пространство имён | Что оно имитирует |
|---|---|
| Mount | Закрытый корень файловой системы. Контейнер видит собственное дерево файлов, а не дерево хоста |
| PID | Собственную нумерацию процессов. PID 1 принадлежит первому процессу контейнера, а не systemd |
| User | Сопоставление идентификаторов, при котором «root» контейнера становится непривилегированным пользователем хоста |
| Network | Закрытые интерфейсы, таблицы маршрутизации и порты |
| IPC | Изолированную общую память и очереди сообщений |
| UTS | Собственные имя хоста и доменное имя |
| Cgroup | Закрытое представление ограничений ресурсов |
Добавьте объединённую файловую систему поверх образа, и результат будет похож на отдельный компьютер. Команда id внутри контейнера покажет uid=0(root). Файловая система будет выглядеть как минимальная Ubuntu. В списке процессов останутся только процессы контейнера.
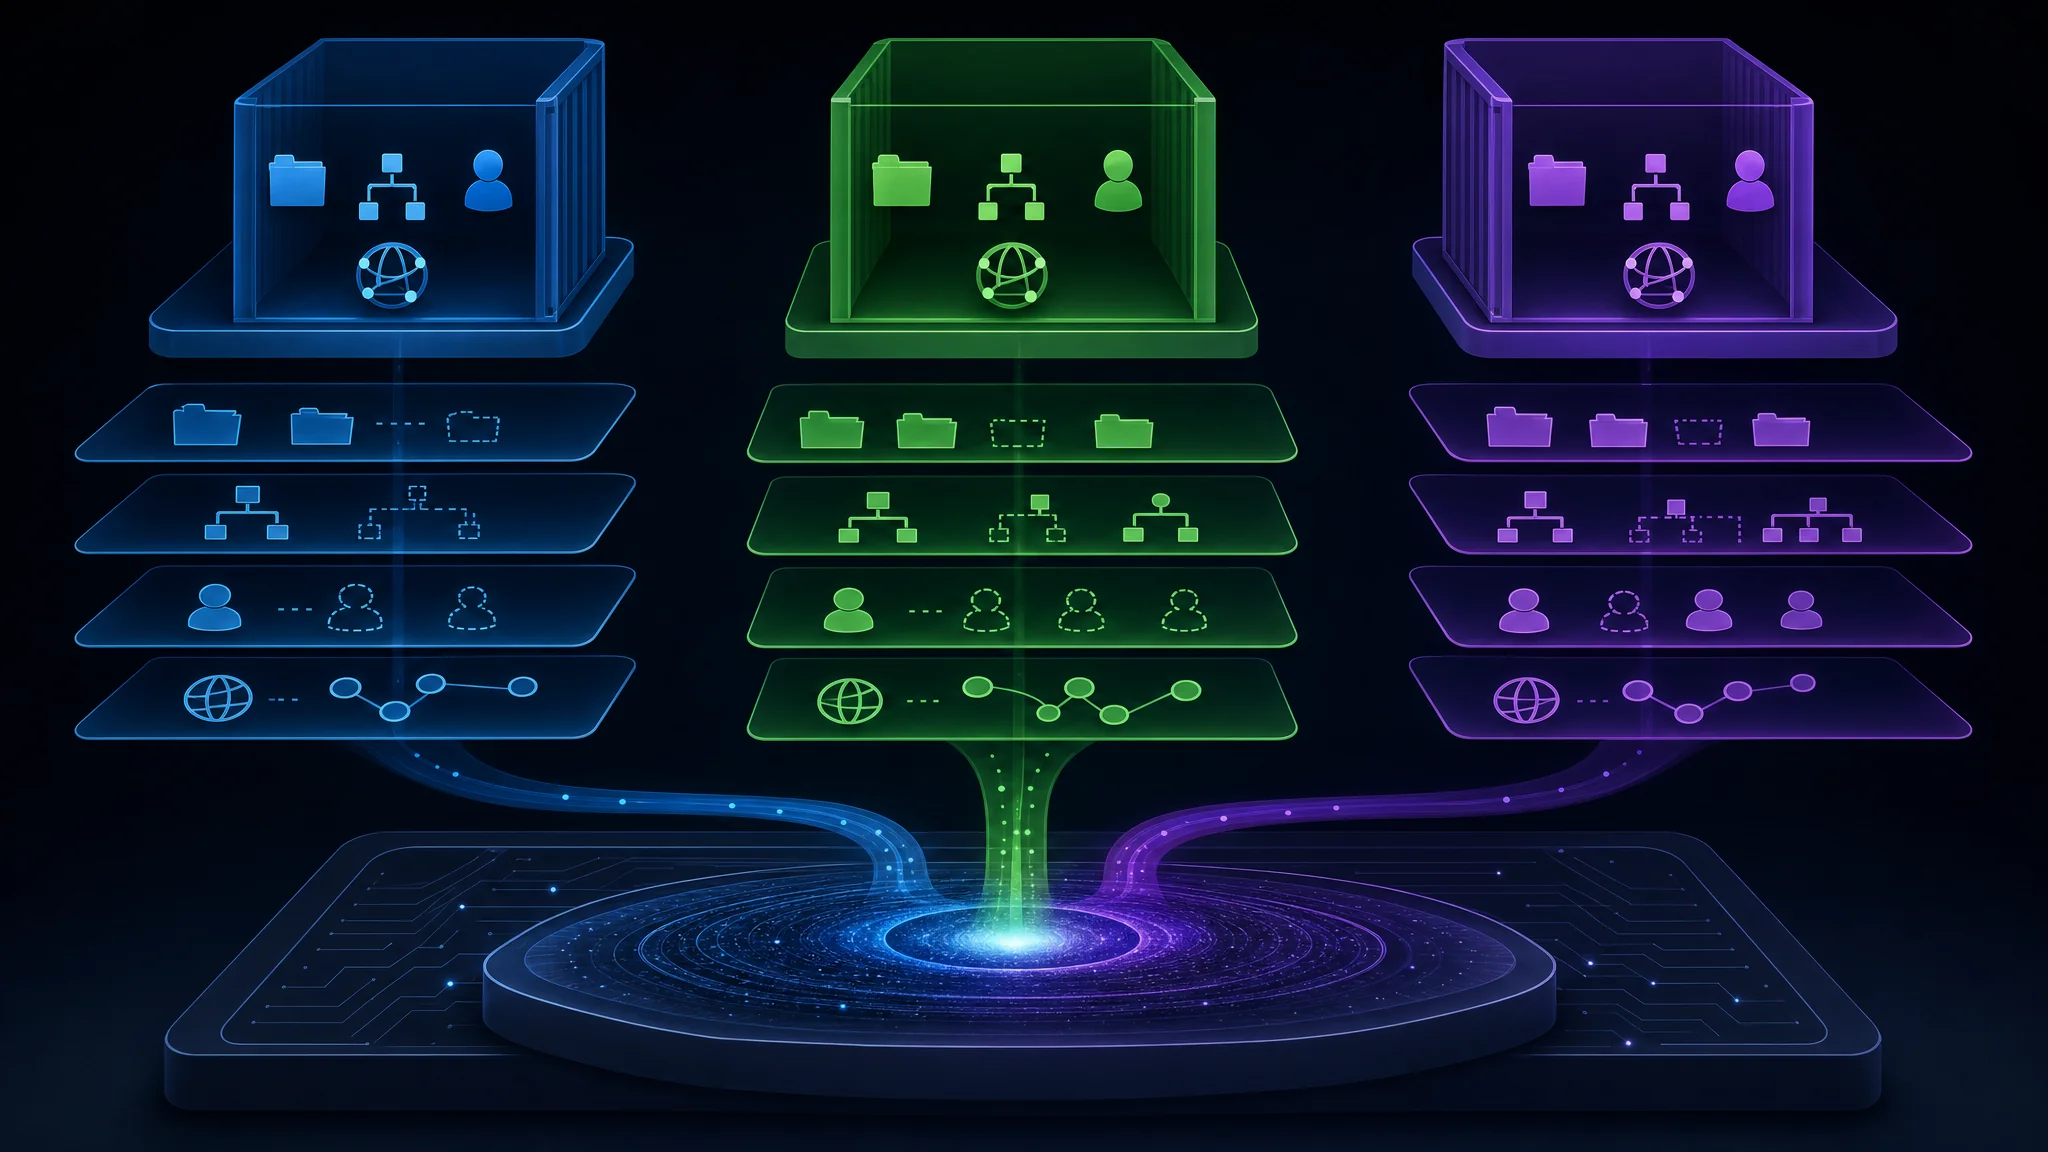
На уровне системных вызовов это не граница безопасности. Когда процесс контейнера открывает файл, выделяет память или обращается к сетевому сокету, то же ядро обрабатывает запросы всех контейнеров хоста. Пространства имён меняют то, что видит процесс, но не то, что ядро делает для него.
Настоящая граница между контейнером и хостом проходит по ядру. Всё остальное меняет представление.
Граница состоит из кода, а в коде есть ошибки
Любое действие контейнера проходит через интерфейс системных вызовов. Ядро посредничает при открытии файлов, чтении памяти, записи в сокет и изменении UID. Оно не позволяет процессам напрямую обращаться к процессору, файловой системе или сети.
Это посредничество и есть модель безопасности, реализованная в коде. Речь примерно о 30 миллионах строк.
Локальное повышение привилегий (LPE) происходит, когда процесс использует дефект кода-посредника и получает права, которых ему не выдавали. LPE не новы. Они существуют с первых реализаций посредничества ядра, и десятилетиями отрасль сталкивалась с ними регулярно.
Dirty Pipe в 2022 году стал известным примером. Ошибка обработки буфера канала позволяла перезаписывать файлы только для чтения. Уязвимость получила широкую огласку, потому что ошибки такой серьёзности возникали примерно раз в год или два. Вы устанавливали исправление и продолжали работу. Сохранялось предположение, что в коде, который читают миллионы людей, не спрятан крупный дефект.
Это предположение больше не работает.
Что изменилось в 2026 году
Изменилось не мастерство атакующих. Поиск ошибок повреждения памяти ядра стал инженерной задачей вместо исследовательской карьеры.
Три примера этого года показывают перемену:
| Находка | Кто обнаружил | Как |
|---|---|---|
| Copy Fail (CVE-2026-31431) | Taeyang Lee, Theori | С помощью Xint Code, инструмента статического анализа с ИИ. Сканирование криптоподсистемы Linux заняло около одного часа |
| CVE-2026-80521 | Zhenpeng (Leo) Lin, DepthFirst | Найдена с помощью внутренней модели ИИ dfs-large1, обученной обнаруживать уязвимости |
| CVE-2026-80521, независимое обнаружение | Kyle, OpenAI | Та же ошибка, найденная отдельно и доложенная в тот же день |
Перечитайте третью строку. Две организации с разными инструментами ИИ обнаружили одно и то же use-after-free в AF_UNIX и сообщили об ошибке на [email protected] в один день. Это не случайное совпадение талантов. Воспроизводимый процесс дважды дал один ответ.
DepthFirst прямо сообщает о масштабе: к сентябрю 2026 года опубликовано почти 6 000 CVE ядра. Их число растёт вслед за доступностью ИИ, а не вслед за числом разработчиков ядра.
Если час сканирования с ИИ находит десятилетнюю ошибку в криптоподсистеме, экономика эксплуатации ядра меняется.
Четыре выхода за один год
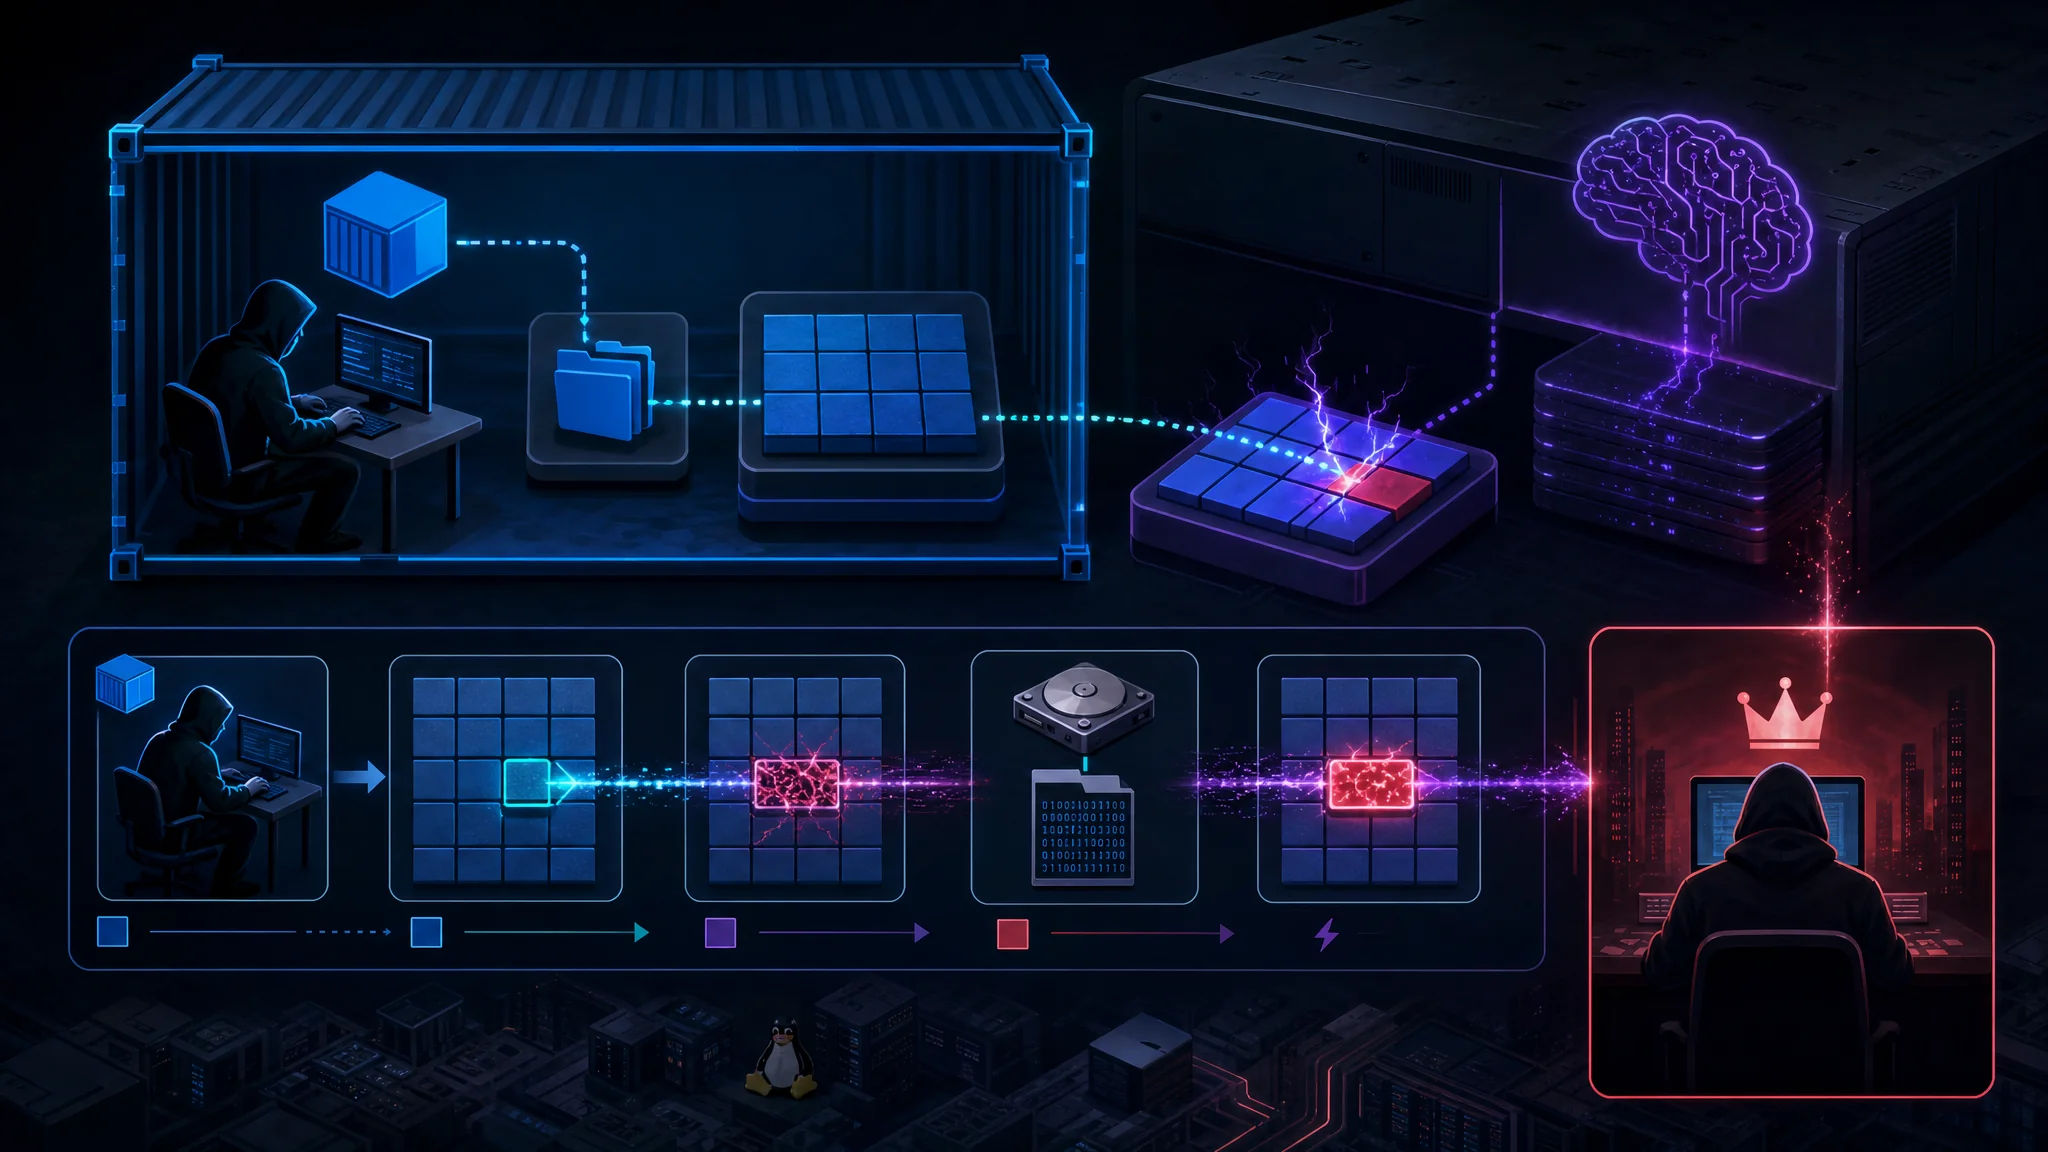
Каждая из этих уязвимостей даёт root непривилегированной локальной учётной записи. Не нужны ошибочная настройка контейнера, привилегированный флаг или начальный доступ по сети.
| Уязвимость | CVE | Подсистема | Примитив | Кто обнаружил |
|---|---|---|---|---|
| Copy Fail | CVE-2026-31431 | algif_aead / AF_ALG |
Запись 4 байтов в страничный кэш любого доступного для чтения файла | Theori, с помощью ИИ |
| Dirty Frag | CVE-2026-43284 + CVE-2026-43500 | XFRM ESP, RxRPC | Запись 4 байтов в страничный кэш через две связанные уязвимости | Hyunwoo Kim |
| Fragnesia | CVE-2026-46300 | XFRM ESP-in-TCP | Запись одного байта в страничный кэш | Hyunwoo Kim |
| AF_UNIX UAF | CVE-2026-80521 | Сокеты AF_UNIX | Use-after-free при сборке мусора unix_vertex |
DepthFirst, с помощью ИИ |
У всех четырёх есть общая закономерность. Они атакуют страничный кэш, а не диск.
Copy Fail: логическая ошибка без гонки
Copy Fail проще остальных трёх и вызывает больше всего тревоги.
Почти для каждого LPE в Linux нужно окно времени или зависящее от ядра смещение памяти. Copy Fail не требует ни того, ни другого. Это прямой логический дефект в algif_aead, модуле, который предоставляет пользовательскому пространству доступ к аутентифицированному шифрованию через AF_ALG.
Цепочка вызывает splice() и помещает страницу страничного кэша в операцию, а затем использует путь AEAD на месте, чтобы записать в неё четыре заданных байта. Повреждённая страница не помечается как изменённая, поэтому её не записывают на диск. Дисковый файл остаётся нетронутым. Проверки контрольной суммы и целостности проходят, хотя копия в памяти уже изменена.
Скрипт Python размером 732 байта получает root в дистрибутивах Linux, выпущенных с 2017 года. Ошибка появилась из-за оптимизации 2017 года в algif_aead. Исправление 2026 года отменяет эту оптимизацию. Коммит основной ветки: a664bf3d603d.
Ошибка почти десять лет присутствовала во всех основных дистрибутивах. Инструмент ИИ нашёл её примерно за час.
Dirty Frag: две дополняющие друг друга версии
Название Dirty Frag точно описывает происхождение ошибки. Dirty Pipe перезаписывает struct pipe_buffer. Dirty Frag перезаписывает frag в struct sk_buff.
Цепочка состоит из двух уязвимостей. Именно их сочетание делает атаку хитрой:
- CVE-2026-43284 использует пропуск пути copy-on-write в
esp_input()перед расшифровкой вставленного фрагмента на месте. Для атаки нужны права на создание пространства имён пользователя, которые некоторые дистрибутивы ограничивают. - CVE-2026-43500 использует расшифровку фрагмента на месте функцией
rxkad_verify_packet_1(). Права на пространство имён не нужны, но модуляrxrpcнет в большинстве дистрибутивов. Ubuntu загружает его по умолчанию.
У каждой версии есть пробел в охвате. Вместе они дополняют друг друга. Если пространства имён пользователя разрешены, сначала работает путь ESP. Если их запретили, но загружен rxrpc, срабатывает путь RxRPC. Один файл эксплойта работает в разных дистрибутивах. Вариант RxRPC получает root, очищая поле в /etc/passwd и позволяя PAM принять пустой пароль с параметром nullok.
Важнейший вывод для защитников: Dirty Frag работает независимо от наличия algif_aead. Часто рекомендуемая мера против Copy Fail, запрещающая модуль, совсем не защищает от Dirty Frag.
Fragnesia: патч, породивший ошибку
Fragnesia относится к тому же классу, что и Dirty Frag, но атакует путь XFRM ESP-in-TCP. Это самый поучительный пример в этом наборе.
Уязвимость возникает из-за неверной обработки общих фрагментов страниц при объединении skb. Атакующий вставляет страницы с файловой основой в очередь приёма TCP до того, как сокет переключится в режим протокола верхнего уровня espintcp. После включения обработки ESP ядро расшифровывает данные из очереди на месте. Манипуляции с потоком ключей AES-GCM повреждают нижележащий страничный кэш. Атакующий получает повторяемую возможность записывать в кэшированные страницы файлов по одному байту.
Эксплойт получает root, заменяя первые байты /usr/bin/su небольшой нагрузкой ELF. Изменение существует только в памяти и не затрагивает двоичный файл на диске.
Непривилегированные пространства имён пользователя и сети дают CAP_NET_ADMIN внутри изолированного пространства имён. Затем NETLINK_XFRM устанавливает специально созданную ассоциацию безопасности.
Над этой фразой стоит остановиться: Fragnesia появилась как непреднамеренный побочный эффект одного из патчей исходных уязвимостей Dirty Frag. Исправление Dirty Frag создало новую независимо эксплуатируемую ошибку с получением root.
CVE-2026-80521: выход из контейнера, победивший в kernelCTF
Гонка в AF_UNIX опровергает утверждение, будто это теоретическая проблема.
Уязвимость представляет собой use-after-free в куче в механизме сборки мусора сообщений SCM_RIGHTS, с помощью которых процессы передают файловые дескрипторы. Во время обработки циклической ссылки на сокет возникает гонка. Она освобождает struct unix_vertex, пока кольцо SCC другого сокета всё ещё хранит указатель на него. При следующей сборке мусора ядро проходит по устаревшему кольцу и обращается к освобождённой памяти.
Уязвимость важна и за пределами Linux: AF_UNIX служит основой локального IPC. От него зависят локальные базы данных, systemd и сам Docker. По данным DepthFirst, ошибка затрагивает большинство системных песочниц на базе ядра, включая nsjail, Firejail и Bubblewrap, а также современные среды выполнения контейнеров.
DepthFirst получил место в Google kernelCTF за эту уязвимость 24 июля 2026 года, подтвердил её в категории lts-6.12.95 5 августа и в тот же день сообщил о ней на [email protected]. Позже исследователи узнали, что Kyle из OpenAI сообщил о той же ошибке. Исправление вошло в основную ветку 6 августа. Исследование опубликовали 22 сентября.
Исследователи выпустили рабочий эксплойт для Ubuntu 26.04 и второй эксплойт для выхода из Ubuntu 24.04 через CVE-2026-52910.
Почему советы по смягчению последствий постоянно не работают
В этом году защитникам предложили три раунда обходных мер. Каждая из них оказалась частично неверной.
| Мера | Что предотвращает | Что упускает |
|---|---|---|
Добавить algif_aead в чёрный список |
Copy Fail | Ничего в Dirty Frag, которая вообще не зависит от этого модуля |
Добавить esp4, esp6, rxrpc в чёрный список |
Dirty Frag, Fragnesia | Команды, которым нужен IPsec. Кроме того, этот список не охватит новые подсистемы |
| Ограничить непривилегированные пространства имён пользователя | Варианты ESP | Вариант RxRPC не требует пространства имён. Политика AppArmor даёт только частичную защиту |
| Установить исправление ядра | Исправленную ошибку | Следующую ошибку и ошибки, добавленные самим патчем |
Заметны две закономерности.
Во-первых, обходные меры противоречат друг другу. Отключение algif_aead смягчает Copy Fail. Dirty Frag срабатывает независимо от наличия модуля. Для защиты от Fragnesia нужно отключить esp4 и esp6, что создаёт проблемы всем, кто использует IPsec. Единого чёрного списка модулей для всего семейства нет.
Во-вторых, и это хуже, установка исправлений не гарантирует успеха. Fragnesia появилась из-за патча для Dirty Frag. Каждый патч рискует внести новую логическую ошибку, а в этой подсистеме логическая ошибка превращается в эксплойт с получением root.
Неприятный вывод: все эти уязвимости затрагивают страничный кэш, доступны непривилегированному коду и найдены инструментами, которые совершенствуются каждый квартал. Поддерживать полный список блокировок не получится.
Честный ответ на возражение
Есть обоснованное возражение, на которое нужен прямой ответ: в гипервизорах тоже бывают ошибки.
Поверхность атаки KVM реальна. Google проводит программу kvmCTF, чтобы находить такие ошибки, и предлагает крупные вознаграждения:
| Уровень | Вознаграждение |
|---|---|
| Полный выход из виртуальной машины | $250,000 |
| Произвольная запись в память | $100,000 |
| Произвольное чтение памяти | $50,000 |
| Относительная запись в память | $50,000 |
| Отказ в обслуживании | $20,000 |
| Относительное чтение памяти | $10,000 |
Вознаграждения не суммируются. Цель программы — ядро Linux LTS с KVM и гостевая система Debian 12.5. Проверяется атака из гостевой системы на хост.
Hyunwoo Kim, исследователь, обнаруживший Dirty Frag, также получает выплаты за ошибки KVM и выиграл максимальные $250,000 за выход из виртуальной машины. Честный вывод такой: ошибки есть в обоих слоях, и иногда их находит один и тот же человек.
Но масштабы различаются:
| Ядро Linux | Гипервизор KVM | |
|---|---|---|
| CVE в 2026 году | Почти 6 000 | Несколько; отдельные исследователи находят по несколько в год |
| Доступна из | Любого непривилегированного процесса через интерфейс системных вызовов | Только из кода, уже запущенного в гостевой системе |
| Поверхность атаки | Всё: сети, файловые системы, криптография, IPC, драйверы | Интерфейс виртуальных устройств и гипервызовов |
| Класс ошибок | Любой дефект памяти или логики в 30 млн строк кода | Дефекты, ограниченные границей виртуализации |
Разница измеряется порядками величины, а не двукратным множителем. Благодаря этому microVM меняют оценку риска.
Что обеспечивает настоящую границу
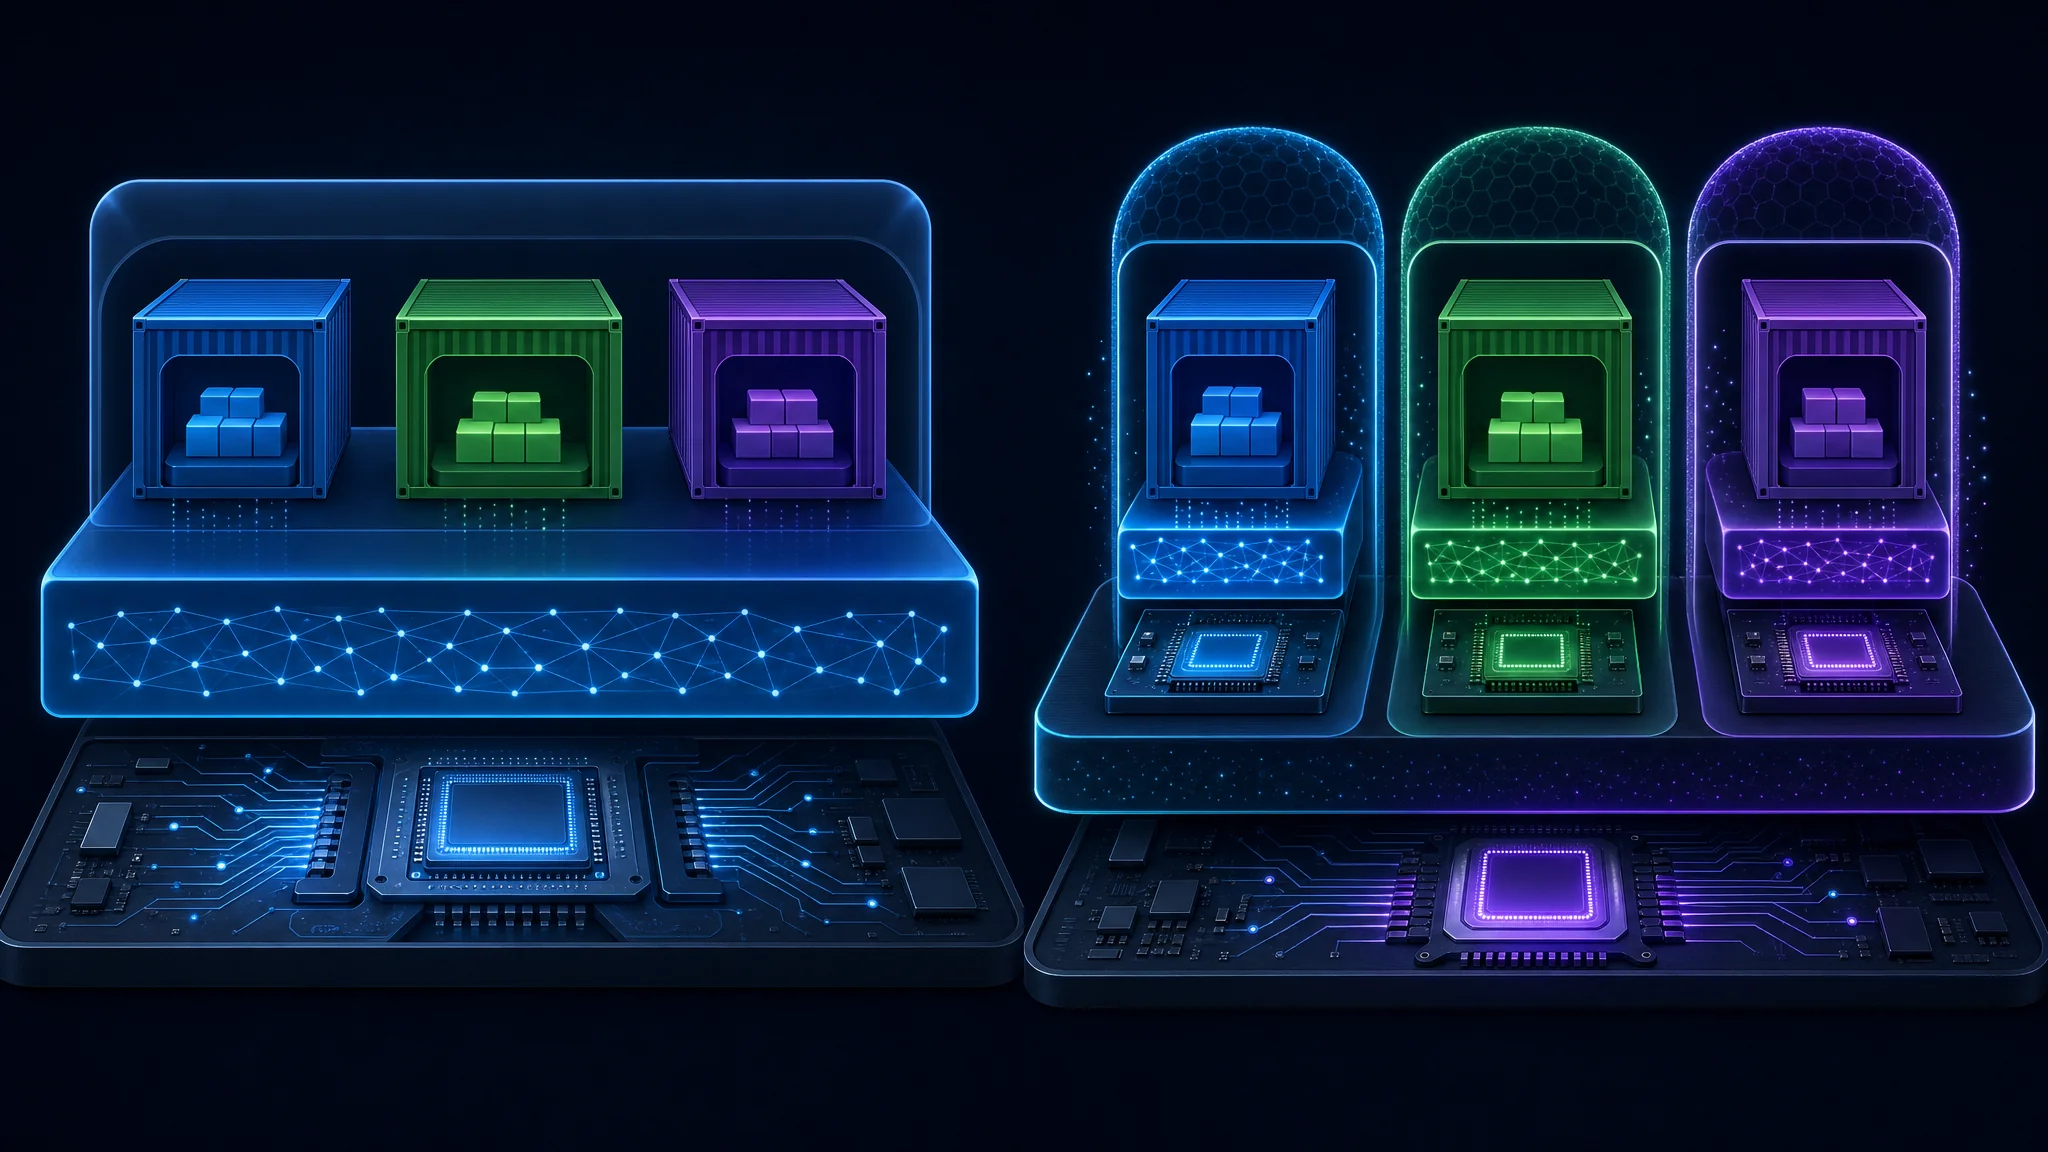
MicroVM запускает для каждой рабочей нагрузки собственный экземпляр ядра на аппаратной виртуализации, а не делит ядро хоста через пространства имён.
В стеке есть три важных слоя:
- Процессор предоставляет аппаратные механизмы изоляции областей памяти.
- KVM открывает эти механизмы ядру Linux, которое выступает гипервизором.
- VMM (монитор виртуальных машин), например Firecracker или QEMU, управляет KVM и создаёт гостевые системы.
Поскольку в гостевой системе работает собственное ядро, эксплойт внутри гостевой системы скомпрометирует только её. Общего ядра для атаки нет. Атакующему нужно дополнительно выйти из самого гипервизора. Именно в меньшей поверхности KVM находятся ошибки.
На практике важны две реализации, обе упоминаются в рекомендации DepthFirst:
| Технология | Подход | Примечания |
|---|---|---|
| Firecracker | Специализированный VMM с минимальной моделью устройств | Разработан AWS для изоляции множества арендаторов в крупном масштабе |
| Kata Containers | Совместимая с OCI среда выполнения, оборачивающая microVM | Запускает стандартные образы контейнеров с границей виртуальной машины под ними |
Для большинства команд переход на Kata проще: она принимает уже используемые образы контейнеров и инструменты. Поверхность атаки Firecracker меньше, потому что он эмулирует гораздо меньше устройств, чем VMM общего назначения.
Что делать сейчас
Не каждому контейнеру нужна microVM. Решение зависит от того, чей код работает внутри.
| Ваша ситуация | Риск | Что делать |
|---|---|---|
| Вы запускаете собственный код в одном арендованном окружении | Низкий | Оставьте контейнеры. Своевременно устанавливайте исправления, удаляйте ненужные возможности и используйте файловую систему root только для чтения |
| Многопользовательские хосты, пользователям разрешён shell-доступ | Высокий | Перенесите недоверенные рабочие нагрузки в microVM. Именно этот сценарий DepthFirst называет первым |
| Исполнители CI запускают недоверенные PR | Высокий | Запрос на слияние получает root на исполнителе. Изолируйте каждое задание в отдельной виртуальной машине |
| Блокноты, песочницы агентов, serverless | Высокий | Код арендатора становится root на хосте. Создавайте microVM для каждого арендатора |
| Кластеры Kubernetes | Повышенный | Страничный кэш общий для хоста. Pod с подходящими примитивами скомпрометирует узел и пересечёт границы арендаторов |
Общий принцип прост. Контейнеры отлично упаковывают приложения и изолируют процессы. Их не создавали для удержания враждебного кода. Но они удобны и дёшевы, поэтому отрасль неофициально приспособила их и для этой задачи.
Усиление защиты, полезное в любом случае
Эти меры не заменяют границу виртуальной машины, но убирают простые пути атаки:
# Disable the modules the page-cache family abuses, where they are not needed
printf 'install algif_aead /bin/false\ninstall esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' \
  > /etc/modprobe.d/harden-pagecache-family.conf
rmmod algif_aead esp4 esp6 rxrpc 2>/dev/null || true
# Restrict unprivileged user namespaces, which gates the ESP variants
# Debian and Ubuntu: this is a partial mitigation, not a complete one
sysctl -w kernel.unprivileged_userns_clone=0

# If exploitation is suspected, drop the page cache to discard modified in-memory binaries
echo 1 | tee /proc/sys/vm/drop_caches
# Detection starting points
- Unexpected unshare(CLONE_NEWUSER) from a workload with no legitimate reason
- NETLINK_XFRM activity, or XFRM security associations appearing outside IPsec hosts
- Requests to bind AF_ALG sockets
- Loads of esp4, esp6, or rxrpc on hosts running neither IPsec nor AFS
Предупреждение:
drop_cachesотбрасывает изменённую копию в памяти и устраняет повреждение, но не удаляет атакующего, который уже получил root. Используйте эту меру при реагировании на инцидент, а не как способ устранения угрозы.
Проблема периодичности установки исправлений
Даже при добрых намерениях установка исправлений ядра превратилась в гонку:
- Почти 6 000 опубликованных в этом году CVE превышают возможности многих окон обслуживания.
- Патч добавляет ошибку. Fragnesia доказала это в той же подсистеме.
- Список мер устаревает. В апреле ответом была
algif_aead. В мае она не защищала от Dirty Frag.
Быстрая установка исправлений необходима, но её недостаточно. Архитектура определяет, станет ли пропущенное исправление сдержанным инцидентом или компрометацией хоста.
Более сложный вопрос: кто противник?
Технический ответ ясен. Ответ с точки зрения стратегии зависит от вопроса, который многие команды обходят.
Если в модели угроз есть любопытный пользователь или невнимательный разработчик, контейнеров по-прежнему достаточно. Выход из контейнера требует локального выполнения кода и эксплойта ядра. Ни то ни другое не происходит случайно. Переход всего парка на microVM также несёт реальные операционные затраты.
Если противник способен запускать код на вашей инфраструктуре, контейнеры теперь служат лишь препятствием на пути. Вывод DepthFirst лучше процитировать, а не пересказывать:
«Порог входа для превращения этих уязвимостей в оружие настолько снизился, что мы должны исходить из способности атакующих по желанию выходить из стандартных контейнеров».
Это поставщик средств защиты, которому выгодно продавать определённую архитектуру. К его выводам следует относиться критически. Но этот аргумент не зависит от поставщика. Число 6 000 CVE общедоступно, эксплойты опубликованы, а ядро по устройству общее.
Честная формулировка: противник с первоначальным доступом получает всё менее надёжную границу контейнера. Против остального ценность этой границы не изменилась.
Вывод
Контейнеры по-прежнему подходят для упаковки, развёртывания и разделения процессов. Но они больше не обеспечивают надёжную защитную границу от враждебного кода.
Три утверждения в порядке уверенности:
-
Техническая предпосылка установлена. Контейнеры используют ядро хоста. Все четыре уязвимости в статье пересекали эту границу из непривилегированной учётной записи. Эксплойты опубликованы.
-
ИИ изменил темп, а не принцип. LPE ядра существовали всегда. Теперь на поиск уходит примерно час сканирования с ИИ вместо месяцев работы эксперта. Две организации независимо нашли одну уязвимость нулевого дня в один день.
-
Переход стоит ресурсов, но отказ от перехода тоже. Firecracker и Kata добавляют накладные расходы, операционную сложность и новые требования к навыкам. Выбор прост: принять эти расходы или признать, что ошибка ядра означает компрометацию хоста.
Если вы эксплуатируете инфраструктуру для нескольких арендаторов или исполняете недоверенный код, начните планировать переход на microVM сейчас. Не потому, что случится катастрофа, а потому что направление изменений ясно, а миграция займёт кварталы, не недели.
Если ваши контейнеры запускают только ваш код в одном арендованном окружении, оставьте их. Устанавливайте исправления ядра быстрее, чем раньше, отключайте ненужные модули и пересмотрите решение, когда появится недоверенный код.
Эпоха безусловного доверия к ядру как к границе заканчивается. Инфраструктура, которая предполагает взлом ядра, переживает этот взлом.
Основные выводы
- Контейнеры используют ядро хоста. Изоляцию обеспечивают пространства имён системного вызова
clone, а не аппаратная виртуализация. Ошибка ядра становится проблемой контейнеров. - Четыре уязвимости 2026 года вышли за границу из непривилегированных локальных учётных записей: Copy Fail, Dirty Frag, Fragnesia и CVE-2026-80521. Все атакуют страничный кэш.
- К сентябрю 2026 года опубликовано почти 6 000 CVE ядра, и ускорителем служат инструменты ИИ. Copy Fail нашли примерно за час сканирования с ИИ.
- Fragnesia появилась из-за исправления Dirty Frag. Патч создал новую ошибку с получением root в той же подсистеме.
- Мера против Copy Fail не останавливает Dirty Frag. Запрет
algif_aeadзакрывает одну уязвимость и ничего больше в этом семействе. - CVE-2026-80521 также нарушила работу
nsjail,FirejailиBubblewrap, а не только сред контейнеров. - MicroVM меняют оценку риска, предоставляя каждой рабочей нагрузке отдельное ядро. В KVM есть ошибки, но поверхность атаки на порядки меньше.
- Выбирайте изоляцию по тому, кто запускает код. Собственный код в контейнере одного арендатора означает низкий риск. Недоверенный код на общем хосте создаёт риск компрометации хоста.
Следующие шаги
- Прочитайте анализ проблемы и опубликованный эксплойт: Контейнеры больше не являются границей безопасности - DepthFirst
- Проверьте официальную рекомендацию и меры для семейства Copy Fail: CERT/CC VU#260001
- Прочитайте технический разбор Dirty Frag, чтобы понять цепочку и несостоятельность меры с
algif_aead: Технический разбор Dirty Frag - Изучите правила и уровни вознаграждений kvmCTF, чтобы оценить поверхность атаки гипервизора: Обзор kvmCTF
- Оцените эти CVE в своей среде с помощью нашей клиентской утилиты: Калькулятор CVSS v3.1
- Усильте защиту текущих систем: Как защитить среды Docker и Kubernetes
- Разберитесь в компромиссах изоляции: Docker и виртуальные машины 2026
- Сократите привилегии там, где невозможно добавить новую границу: Управление доступом с минимальными привилегиями в Linux
Связанные статьи
| Статья | О чём она |
|---|---|
| Docker и виртуальные машины 2026 | Архитектурное сравнение, лежащее в основе этой статьи, включая компромиссы производительности и безопасности |
| Как защитить среды Docker и Kubernetes | Практическое усиление защиты контейнерного слоя, полезное и внутри microVM |
| Docker в LXC на Proxmox: надёжность, свидетельства и переход на виртуальную машину | Вложенные контейнеры, свидетельства и выбор момента для перехода к полноценной виртуальной машине |
| Понимание виртуализации: понятия и применение | Основы гипервизоров, включая функции процессора, необходимые microVM |
| Управление доступом с минимальными привилегиями в Linux | Сокращение привилегий, которые получает атакующий при выходе, и ограничение масштаба ущерба |
Источники
- Контейнеры больше не являются границей безопасности - DepthFirst (Zhenpeng Lin, 22 сентября 2026 года)
- Примечание CERT/CC об уязвимости VU#260001 - Copy Fail (CVE-2026-31431)
- Официальное раскрытие Copy Fail и анализ эксплойта
- Технический разбор Dirty Frag - Hyunwoo Kim (CVE-2026-43284, CVE-2026-43500)
- Fragnesia: локальное повышение привилегий в ядре Linux через ESP-in-TCP - Wiz (CVE-2026-46300)
- Обзор kvmCTF и уровни вознаграждений - Google
- Запись CVE-2026-31431 в NVD
- Исправление Copy Fail в основной ветке ядра
- Уведомление Ubuntu о безопасности: доступны исправления Copy Fail
- Эксплойты и отчёты kernelCTF - исследования безопасности Google

This article refers to other articles we've written:
-
Docker и виртуальные машины в 2026 году
Сравнение контейнеров Docker и виртуальных машин в 2026 году по производительности, безопасности, стоимости, сценариям использования и развертыванию.
-
Как защитить среду Docker и Kubernetes
Узнайте о лучших практиках защиты среды Docker и Kubernetes: использовании официальных образов, ограничении разрешений и настройке сетевой безопасности.