Освойте принцип минимальных привилегий

Table of Contents
Внедрение политик контроля доступа по принципу минимальных привилегий: советы и стратегии для Linux
В современной сфере кибербезопасности крайне важно защищать конфиденциальную информацию и цифровые ресурсы. Организации укрепляют защиту с помощью политик доступа по принципу минимальных привилегий. Предоставляйте пользователям только минимальные права, необходимые для работы. Это снижает риск несанкционированного доступа и случайного ущерба. В статье описаны сам принцип, его значение для кибербезопасности, роль Linux, этапы внедрения, лучшие практики и решение типичных проблем.
Зачем нужны минимальные привилегии в кибербезопасности
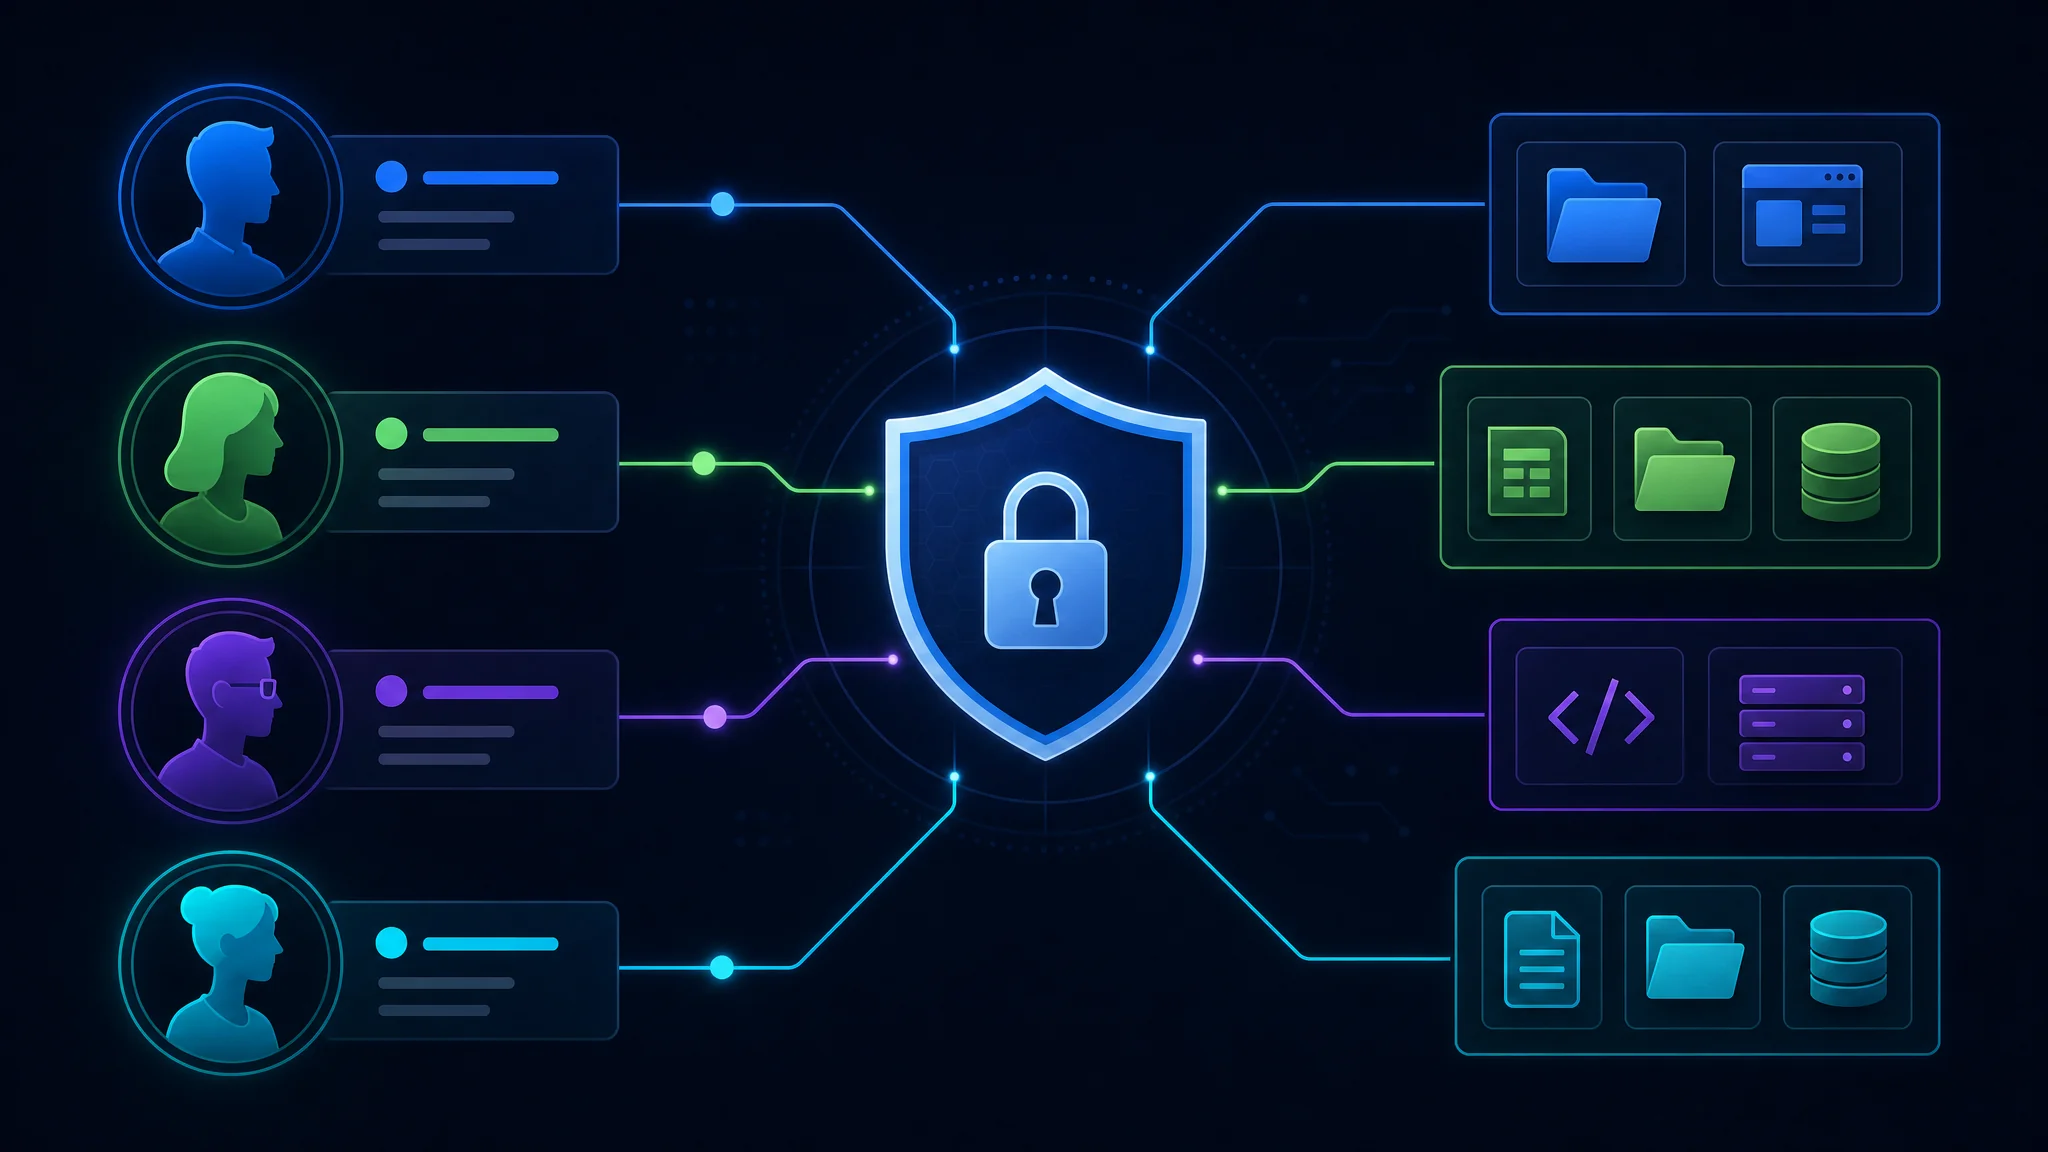
Принцип минимальных привилегий помогает поддерживать защищенную среду. Если пользователи получают только нужные права, поверхность атаки сокращается, а последствия нарушения безопасности ограничиваются. Киберугрозы быстро меняются. Поэтому организациям следует принимать заблаговременные меры, чтобы снижать риск несанкционированного доступа и ошибок пользователей.
Представьте, что ИТ-отдел выдает всем сотрудникам права администратора на рабочих компьютерах. Тогда любой сотрудник сможет устанавливать программы, менять системные параметры и открывать конфиденциальные файлы. Это удобно, но повышает риск заражения вредоносными программами, случайной потери данных и несанкционированного доступа к критически важным системам. При минимальных привилегиях такие действия выполняют только уполномоченные лица с обоснованной необходимостью административных прав.
Этот подход также помогает соблюдать нормативные требования. Такие отраслевые стандарты, как Payment Card Industry Data Security Standard (PCI DSS) и General Data Protection Regulation (GDPR), подчеркивают необходимость ограничивать доступ к конфиденциальным данным. Организация демонстрирует приверженность защите данных и соблюдению требований, а также избегает возможных юридических и финансовых последствий.
Как работает контроль доступа по принципу минимальных привилегий
Этот контроль предоставляет пользователям минимальные разрешения, необходимые для их задач. Он основан на принципах «необходимость знать» или «необходимость использовать». Без явного разрешения пользователи не получают доступ к конфиденциальным ресурсам и не выполняют привилегированные операции. Настройте точные ограничения и регулярно проверяйте права, чтобы сохранять высокий уровень защиты.
Один из распространенных методов — ролевое управление доступом (RBAC). Организация определяет роли и назначает каждой из них конкретные права. Например, роли “сотрудник”, “руководитель” и “администратор” получают разные уровни доступа к ресурсам и операциям. Назначайте пользователям подходящие роли, чтобы они работали только с необходимыми ресурсами.
Другой подход — доступ just-in-time (JIT). Пользователь получает временный доступ к ресурсу только тогда, когда он нужен для конкретной задачи. По истечении заданного срока доступ автоматически отзывается. Это снижает риск злоупотреблений.
Для внедрения нужны тщательное планирование и постоянное управление. Регулярно проверяйте, остаются ли права уместными и необходимыми. Обучение и программы повышения осведомленности помогают сотрудникам понять опасность избыточных привилегий.
Принцип минимальных привилегий — важная часть комплексной стратегии кибербезопасности. Предоставляйте только необходимые права и регулярно пересматривайте доступ. Это снижает риск инцидентов и ограничивает последствия несанкционированного доступа. Для создания защищенной и устойчивой среды должны сотрудничать ИТ-отдел, руководство и сотрудники.
Роль систем Linux в контроле доступа
Организации ценят Linux за надежные средства защиты и гибкость. В системе есть несколько механизмов для эффективного применения принципа минимальных привилегий.
Обзор механизмов контроля доступа Linux
Linux поддерживает дискреционное управление доступом (DAC), мандатное управление доступом (MAC) и ролевое управление доступом (RBAC). При DAC владельцы управляют доступом к своим ресурсам. MAC и RBAC позволяют администраторам точнее задавать общесистемные политики.
При DAC пользователи настраивают разрешения для собственных файлов и каталогов. Они определяют, кто вправе читать, записывать или выполнять файлы. Это помогает защищать конфиденциальную информацию и предотвращать несанкционированный доступ.
MAC — это общесистемный механизм контроля доступа, применяемый операционной системой. Политики учитывают метки субъектов, например пользователей и процессов, и объектов, например файлов и каталогов. Доступ получают только разрешенные субъекты в соответствии с уровнем допуска и классификацией объекта.
RBAC предоставляет доступ на основе ролей. Каждому пользователю назначается роль, от которой зависят его права. Назначение разрешений ролям, а не отдельным пользователям упрощает администрирование и добавление новых учетных записей.
Почему для политик доступа выбирают Linux
Организации выбирают Linux за надежность, настраиваемость и поддержку сообщества. Дистрибутивы Linux включают инструменты для настройки и применения контроля доступа.
Системы Linux известны стабильностью и безопасностью. По сравнению с некоторыми другими операционными системами они могут быть менее подвержены сбоям и уязвимостям. Это делает Linux подходящим для организаций, которым нужно надежное и безопасное решение для контроля доступа.
Гибкая настройка — еще одно преимущество Linux. Дистрибутивы предлагают множество параметров, позволяя организациям подобрать модель контроля доступа и разрешения под свои задачи.
Открытый исходный код Linux обеспечивает прозрачность и позволяет специалистам проверять его на уязвимости. Недостатки безопасности можно быстро выявлять и устранять, снижая риск несанкционированного доступа и утечки данных.
Большое активное сообщество участвует в разработке и поддержке Linux. Организации получают доступ к его знаниям, могут попросить о помощи, изучать документацию и руководства, а также следить за актуальными рекомендациями по безопасности.
Этапы внедрения минимальных привилегий в Linux
Для внедрения принципа в системах Linux нужен систематический подход. Выполните следующие этапы.
Подготовка системы Linux
Обновите систему до последней стабильной версии и регулярно устанавливайте исправления безопасности. Это устраняет известные уязвимости и снижает риск несанкционированного доступа и вредоносных действий.
Установите и настройте брандмауэр, чтобы контролировать сетевой трафик и защищать систему от атак. Брандмауэр отделяет внутреннюю сеть от внешнего мира и фильтрует входящий и исходящий трафик по заданным правилам. Правильная настройка помогает предотвращать несанкционированный доступ и защищать конфиденциальные данные.
Рекомендуется также внедрить системы обнаружения и предотвращения вторжений (IDPS) для мониторинга сетевого трафика и обнаружения подозрительной или вредоносной активности. Они могут выявлять потенциальные угрозы и реагировать на них в реальном времени.
Настройка учетных записей и групп пользователей
Создайте учетные записи пользователей и группы с учетом должностей и обязанностей. Назначьте каждому пользователю минимальные права, необходимые для работы. Это ограничит доступ нужными ресурсами и уменьшит ущерб от взлома учетной записи.
При создании учетных записей задайте строгие требования к паролям. Требуйте сложные пароли, регулярно меняйте их и, если возможно, используйте многофакторную аутентификацию. Эти меры предотвращают несанкционированный доступ к учетным записям и защищают конфиденциальную информацию.
Регулярно проверяйте и аудируйте учетные записи и членство в группах. Удаляйте ненужные права и учетные записи, которые больше не используются. Это сокращает поверхность атаки.
Настройка разрешений и контроля доступа
После настройки учетных записей и групп задайте разрешения для файлов, каталогов и системных ресурсов. Регулярно проверяйте и обновляйте их, чтобы конфиденциальная информация была доступна только уполномоченным пользователям.
Важна четкая структура разрешений для файлов и каталогов. Назначайте права на чтение, запись и выполнение с учетом роли и обязанностей пользователя. Так вы предотвращаете несанкционированный доступ к критически важным системным файлам и конфиденциальным данным и их изменение.
Для более точного контроля при необходимости используйте списки контроля доступа (ACL) наряду с обычными разрешениями. ACL задают права конкретным пользователям или группам для отдельных файлов и каталогов.
Регулярно отслеживайте и регистрируйте попытки доступа к критически важным файлам и каталогам. Это помогает выявлять несанкционированный доступ и подозрительную активность, а затем своевременно реагировать.
Рассмотрите также мониторинг целостности файлов и средства мандатного управления доступом (MAC), например SELinux или AppArmor. Они защищают критически важные файлы и применяют строгие ограничения доступа.
Лучшие практики для минимальных привилегий
Чтобы внедрение прошло успешно, следуйте этим рекомендациям.
Регулярный аудит и мониторинг
Регулярно проверяйте и отслеживайте действия пользователей, журналы доступа и системные журналы. Это помогает обнаруживать попытки несанкционированного доступа и подозрительное поведение. Системы обнаружения вторжений и решения класса Security Information and Event Management (SIEM) автоматизируют проверку и отправляют оповещения в реальном времени.
Обучение и осведомленность пользователей
Объясните пользователям значение минимальных привилегий и риски несанкционированного доступа и случайных действий. Обучайте безопасной работе, правильному использованию паролей и обращению с конфиденциальной информацией.
Исключения и временные привилегии
Для некоторых задач пользователям могут временно понадобиться расширенные права. Установите процедуру их выдачи и незамедлительно отзывайте доступ по завершении задачи. Регулярно пересматривайте права учетных записей и удаляйте ненужные, прежде чем они накопятся.
Решение частых проблем контроля доступа
При внедрении минимальных привилегий организации могут столкнуться с типичными проблемами. Понимание способов их устранения помогает поддерживать надежную защиту.
Устранение конфликтов разрешений
Конфликты возникают, когда иерархия файлов и каталогов приводит к несовместимым правам пользователей. Внимательно проверьте разрешения и настройки контроля доступа, затем устраните противоречия. Ролевое управление доступом упрощает разрешения и помогает избежать конфликтов.
Решение проблем с доступом пользователей
Неправильно настроенные права могут мешать пользователям открывать нужные ресурсы. Проверьте учетные записи, членство в группах и разрешения, затем быстро устраните проблему. Поддерживайте связь с пользователями, чтобы понимать их потребности и разрешать затруднения с доступом.
Заключение
Политики доступа по принципу минимальных привилегий необходимы для надежной защиты систем Linux. Понимая этот принцип и роль Linux и применяя лучшие практики, организации укрепляют безопасность и снижают риски несанкционированного доступа и ошибок пользователей. Для успешного внедрения необходимы регулярный мониторинг, обучение и устранение типичных проблем. Эти меры помогают защищать конфиденциальную информацию и цифровые ресурсы от угроз.

Related Posts