Управление инцидентами кибербезопасности

Table of Contents
Разработка плана реагирования на инциденты кибербезопасности: основные шаги для эффективного реагирования
В цифровую эпоху кибербезопасность стала важнейшей задачей для организаций любого размера. По мере роста числа киберугроз и атак компаниям необходим четко определенный план реагирования на инциденты. Он служит руководством по эффективной обработке инцидентов кибербезопасности и снижению их последствий. В этой статье рассмотрены основные этапы разработки плана и значение каждого этапа.
_
Почему важен план реагирования на инциденты кибербезопасности
Роль кибербезопасности в цифровую эпоху
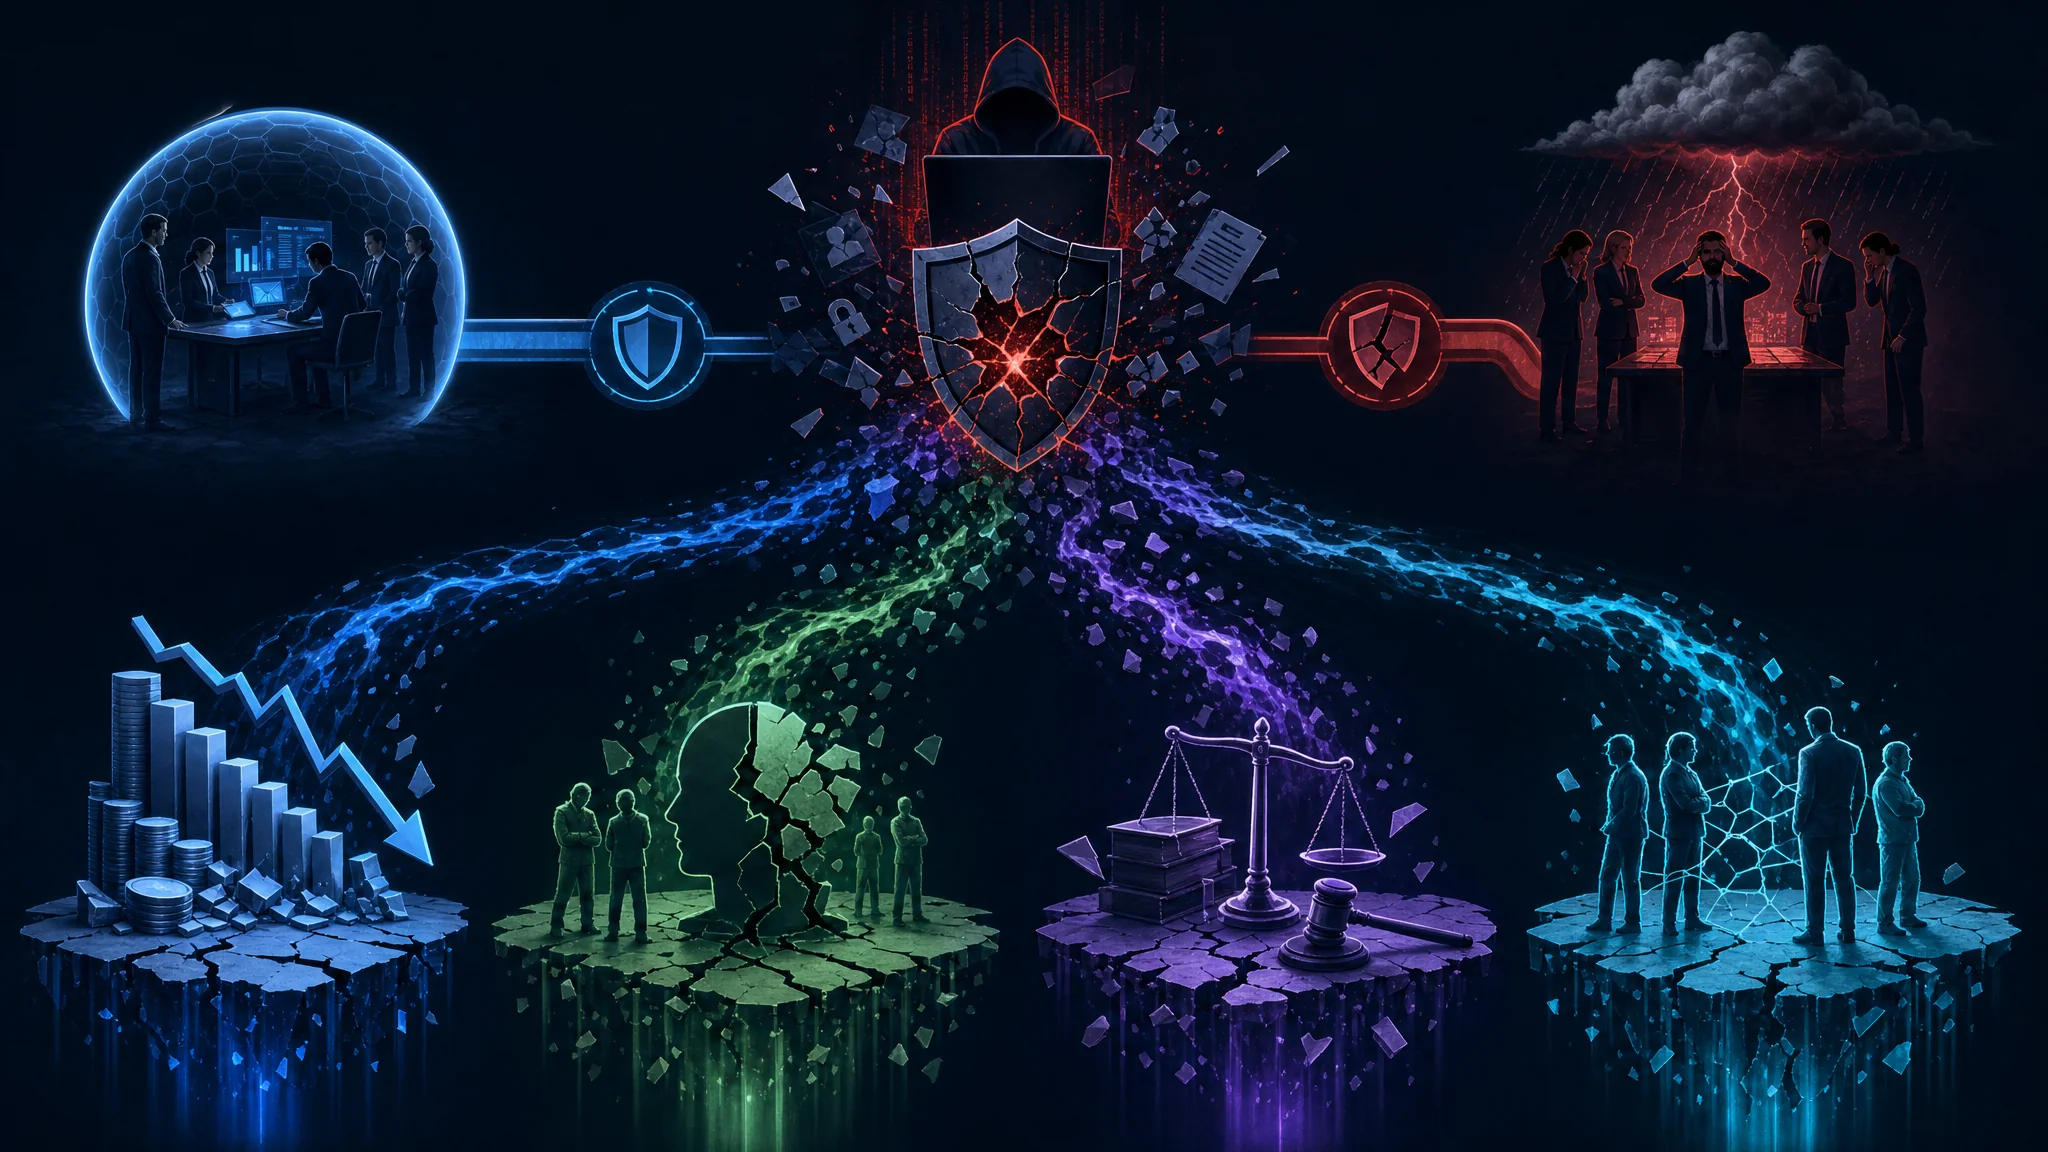
В современном взаимосвязанном мире повседневная работа организаций во многом зависит от цифровых систем и сетей. Такая зависимость делает их уязвимыми для множества киберугроз, включая утечки данных, атаки вредоносного ПО и заражение программами-вымогателями. Один инцидент кибербезопасности способен привести к значительным финансовым потерям, ущербу репутации и правовым последствиям. Поэтому хорошо разработанный план реагирования необходим для снижения воздействия таких инцидентов.
Возможные последствия инцидентов кибербезопасности
Киберинцидент способен серьезно нарушить работу организации, вызвать простой, потерю конфиденциальной информации и повреждение критически важных систем. Последствия могут затронуть не только организацию, но и ее клиентов, партнеров и поставщиков. Кроме того, правовые и нормативные требования к кибербезопасности становятся строже, а за несоблюдение грозят крупные штрафы и санкции. Поэтому организациям необходимо быть готовыми к быстрому и эффективному реагированию.
Одна из главных причин иметь комплексный план реагирования на инциденты — возможные финансовые потери. Согласно исследованию IBM, в 2020 году средняя стоимость утечки данных составляла 3,86 млн долларов США. В эту сумму входят расходы на расследование инцидента, юридическую помощь, уведомление клиентов и ограничение ущерба. Без надлежащего плана организация может оказаться не готова к финансовым последствиям, которые надолго повлияют на ее финансовую устойчивость и деятельность.
Ущерб репутации после инцидента также может быть серьезным. Сегодня информация быстро распространяется через социальные сети и онлайн-платформы. Сообщение об утечке данных или кибератаке может быстро испортить имидж организации и подорвать доверие клиентов. Это приводит к потере деловых возможностей, снижению лояльности клиентов и трудностям с привлечением новых. План реагирования позволяет активно управлять репутацией: быстро и прозрачно сообщать о событиях, чтобы ограничить ущерб бренду.
Помимо финансовых и репутационных последствий, инциденты кибербезопасности могут иметь правовые и нормативные последствия. Организации должны соблюдать многочисленные законы и нормы о защите данных, чтобы избежать крупных штрафов. Например, Общий регламент Европейского союза по защите данных (GDPR) предусматривает штрафы до 20 млн евро или 4% мирового годового оборота, в зависимости от того, какая сумма больше. План с мерами по выполнению правовых и нормативных обязанностей помогает снизить риск нарушений и связанных с ними финансовых и правовых последствий.
Взаимосвязанность современной деловой среды означает, что инцидент может повлиять и за пределами организации. Если системы поставщика скомпрометированы, это нарушит цепочку поставок и доступность товаров или услуг. Утечка данных клиентов может привести к краже личности или мошенничеству и ухудшить отношения с клиентами. План, учитывающий внешние стороны, помогает справиться с последствиями и сохранить доверие партнеров, поставщиков и клиентов.
План реагирования на инциденты кибербезопасности — важная часть общей стратегии защиты организации. Он снижает последствия для финансовой устойчивости, репутации, соблюдения законодательства и внешних отношений. Хорошо разработанный план помогает снизить риски и обеспечить непрерывность бизнеса в цифровую эпоху.
Основные элементы плана реагирования на инциденты кибербезопасности
Выявление и классификация инцидентов кибербезопасности
Первый шаг — точно выявить и классифицировать разные типы инцидентов. Для этого анализируют прошлые случаи, изучают их особенности и распределяют их по категориям с учетом серьезности и возможного воздействия. Это помогает эффективно распределять ресурсы и определять приоритеты реагирования.
Например, инциденты можно классифицировать как утечки данных, заражения вредоносным ПО, вторжения в сеть или фишинговые атаки. Для каждого типа нужны своя стратегия и уровень срочности. Понимание типов инцидентов позволяет адаптировать план к конкретным задачам.
Создание группы реагирования
Для эффективного реагирования нужна специальная команда специалистов по кибербезопасности, способная действовать быстро и результативно. В нее должны входить специалисты по кибербезопасности, ИТ-инфраструктуре, правовым вопросам и коммуникациям. Хорошо организованная команда упрощает процесс и обеспечивает согласованные и эффективные действия.
Участникам команды следует назначить конкретные роли и обязанности, чтобы каждый знал свои задачи во время инцидента. Это, например, координатор инцидента, технический аналитик, юридический консультант и представитель по связям с общественностью. Четкое распределение обязанностей упрощает взаимодействие и предотвращает путаницу и дублирование работы.
Разработка процедур реагирования
Процедуры описывают действия при возникновении инцидента кибербезопасности. Они должны охватывать разные сценарии и четко объяснять, как локализовать инцидент, расследовать его первопричину, устранить последствия и восстановить нормальную работу.
При утечке данных процедуры могут предписывать изолировать затронутые системы, провести судебно-технический анализ, чтобы определить масштаб утечки, уведомить пострадавших или регулирующие органы и принять меры для предотвращения новых утечек.
Процедуры следует регулярно пересматривать и обновлять с учетом меняющейся среды угроз. Новые угрозы и технологии требуют адаптации. Регулярные настольные учения и симуляции помогают проверить эффективность процедур и определить, что нужно улучшить.
Четко определенные процедуры снижают воздействие инцидентов и обеспечивают быстрое и эффективное реагирование, уменьшая потенциальный ущерб для репутации, финансов и доверия клиентов.
Этапы разработки эффективного плана реагирования на инциденты
Проведение оценки рисков
До разработки плана организациям следует провести комплексную оценку рисков, чтобы выявить потенциальные уязвимости и угрозы. Для этого оценивают системы, сети и информационные активы организации, а также вероятность и возможное воздействие различных киберинцидентов. Результаты помогают расставить приоритеты и эффективно распределить ресурсы.
Для оценки рисков организация может привлечь внешних специалистов по кибербезопасности для проведения тестирования на проникновение и оценки уязвимостей. Они моделируют реальные сценарии атак и выявляют слабые места инфраструктуры. Внутренний аудит также позволяет проверить соответствие отраслевым стандартам и нормативам.
По завершении оценки организация лучше понимает свое состояние кибербезопасности. Она может определить критически важные активы, которым нужна усиленная защита, и оценить возможные последствия успешной атаки. Эти знания помогут разработать эффективный план реагирования.
Разработка и внедрение политик реагирования на инциденты
Политики определяют подход организации к работе с инцидентами кибербезопасности. Они должны соответствовать передовым отраслевым практикам и нормативным требованиям. В них нужно четко обозначить роли и обязанности, порядок эскалации, протоколы связи и правовые обязательства. Хорошо определенные политики обеспечивают последовательное и согласованное реагирование.
При разработке политик организации следует учитывать особенности своей отрасли и конкретные угрозы, с которыми они сталкиваются. Например, медицинским организациям может требоваться соблюдение правил HIPAA, а финансовым учреждениям — требований PCI DSS. Адаптация политик к этим потребностям помогает решать ожидаемые задачи.
Внедрение политик требует взаимодействия разных подразделений организации. Это помогает всем понять свои роли и обязанности при киберинциденте. Регулярные обучение и коммуникация необходимы, чтобы сотрудники знали политики и умели применять их на практике.
Обучение и просвещение сотрудников
Для эффективного реагирования нужны квалифицированные и осведомленные сотрудники. Организациям следует инвестировать в регулярные программы обучения, чтобы дать работникам навыки выявления, сообщения и обработки инцидентов кибербезопасности. Обучение включает распространенные угрозы и векторы атак, правила цифровой гигиены и настольные учения с реалистичными сценариями.
Программы обучения должны охватывать выявление и анализ инцидентов, сохранение доказательств, локализацию и восстановление. Сотрудников нужно учить распознавать возможные индикаторы компрометации (IOC) и своевременно сообщать об инцидентах. Благодаря необходимым знаниям они смогут активно участвовать в снижении киберугроз.
Помимо обучения, организациям следует создавать культуру осведомленности о кибербезопасности. Для этого нужно регулярно рассказывать сотрудникам о новых угрозах и объяснять, как защищать конфиденциальную информацию. Ответственность и бдительность укрепляют защиту от кибератак.
Проверка и улучшение плана реагирования на инциденты
Регулярная проверка плана реагирования
Проверки — важная часть любого плана реагирования. Организациям следует регулярно проводить учения и симуляции, чтобы проверить процедуры, выявить пробелы и слабые места, а также оценить навыки команды. Масштаб таких проверок варьируется от настольных учений, где участники обсуждают гипотетические сценарии, до более сложных учений red team, в которых внешние специалисты имитируют реальные атаки.
Во время настольных учений организации рассматривают разные гипотетические сценарии и оценивают, насколько хорошо план работает в различных условиях. В них могут участвовать представители разных подразделений, что помогает всесторонне оценить эффективность. Симуляции позволяют выявить области для улучшения и внести необходимые изменения.
Учения red team идут дальше и имитируют реальные атаки. Внешние специалисты, часто называемые этичными хакерами, пытаются проникнуть в системы организации и воспользоваться уязвимостями. Это позволяет оценить эффективность плана и общий уровень защищенности. Выявив слабые места и уязвимости, организация может заранее устранить проблемы и усилить защиту.
Извлечение уроков из прошлых инцидентов
Каждый инцидент кибербезопасности дает сведения, которые помогают улучшить реагирование в будущем. Организациям следует проводить подробный разбор после инцидента, выяснять причины неудач, определять, что улучшить, и принимать меры исправления. Культура постоянного обучения и совершенствования помогает эффективнее противостоять киберугрозам.
В разборе должны участвовать все заинтересованные стороны, включая команду реагирования, ИТ-персонал и руководство. Разные точки зрения дают полное представление об инциденте и его последствиях. Разбор должен выявлять первопричины, оценивать эффективность плана и определять необходимые изменения.
Организациям также следует рассмотреть внешние проверки или привлечение сторонних специалистов для объективной оценки возможностей реагирования. Такие проверки дают новые рекомендации по улучшению на основе передовых отраслевых практик и новых тенденций.
Постоянное улучшение и адаптация
Киберугрозы постоянно меняются. Чтобы эффективно отвечать на новые вызовы, организациям нужно непрерывно улучшать и адаптировать планы реагирования. Следует следить за новыми тенденциями, технологиями и практиками кибербезопасности, а также регулярно пересматривать план с учетом изменений систем, процессов и уровня рисков организации.
Организациям нужно активно следить за ситуацией в сфере кибербезопасности, чтобы узнавать о новых угрозах и уязвимостях. Источниками служат отраслевые публикации, ленты аналитики угроз, профильные сообщества и форумы. Актуальная информация помогает заранее обновлять планы реагирования, добавляя подходящие контрмеры и стратегии снижения рисков.
План нужно регулярно пересматривать, чтобы он оставался актуальным и эффективным. При изменении систем, процессов или рисков организации его следует обновить. Это может включать пересмотр целей плана, ролей и обязанностей команды и учет уроков прошлых инцидентов или учений.
Кроме того, периодические тренировки и симуляции помогают оценить готовность команды и проверить эффективность плана. Они позволяют выявить пробелы и направления для улучшения, внести корректировки и укрепить возможности реагирования.
Заключение
В эпоху, когда киберугрозы создают серьезные риски для организаций любого размера, крайне важно разработать и внедрить надежный план реагирования на инциденты кибербезопасности. Он помогает снизить воздействие инцидентов, защитить финансовую устойчивость и репутацию, обеспечить соблюдение законодательства и сохранить прочные отношения с партнерами и клиентами. Понимание значения хорошо структурированного плана и последовательное выполнение описанных шагов помогает заранее противостоять угрозам и эффективно снижать возможный ущерб.
Источники
- IBM Security. (2020). Cost of a Data Breach Report 2020. Ссылка
- European Union Agency for Cybersecurity (ENISA). (2021). Threat Landscape for ENISA and the EU Member States 2021. Ссылка
- Payment Card Industry (PCI) Security Standards Council. (n.d.). PCI DSS. Ссылка
- National Institute of Standards and Technology (NIST). (2020). NIST Cybersecurity Framework. Ссылка

Related Posts