Сегментация сети: как повысить безопасность организации

Table of Contents
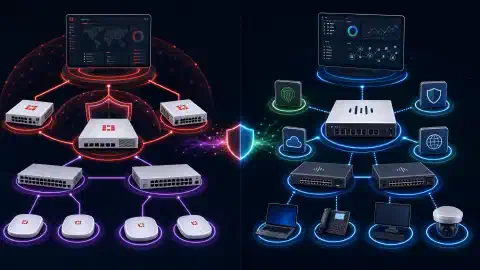
Сегментация сети делит компьютерную сеть на небольшие подсети или сегменты, чтобы повысить безопасность и уменьшить последствия инцидента. Благодаря сегментации можно ограничить область атаки и сократить ущерб от взлома.
Преимущества сегментации сети
Сегментация сети дает организациям несколько преимуществ:
- Повышение безопасности: Сегментация ограничивает масштаб инцидента и снижает последствия атаки. Она также упрощает применение контроля доступа, обнаружение инцидентов и реагирование на них.
- Снижение рисков: Ограничение доступа к конфиденциальной информации и системам снижает риск утечки данных и других кибератак. Это особенно важно для организаций, которые работают с чувствительными данными или обязаны соблюдать нормативные требования.
- Повышение производительности сети: Сегментация помогает уменьшить перегрузку и повысить скорость сети. Разделение сети на небольшие сегменты изолирует трафик и снижает нагрузку на инфраструктуру.
- Упрощение управления сетью: Небольшие сети легче контролировать и администрировать. Это уменьшает нагрузку на сетевых администраторов и помогает повысить надежность и доступность сети.
Как выполнить сегментацию сети
Сегментация сети требует тщательного планирования и реализации. Выполните следующие шаги:
1. Определите цели
Сначала определите цели сегментации. Выясните, какие данные, приложения и системы нуждаются в наибольшей защите, а также какие риски и угрозы стоят перед организацией. Учтите требования соответствия, например HIPAA или PCI DSS.
2. Создайте схему сети
Затем создайте схему сети, отражающую ее текущую архитектуру, включая устройства, серверы и другие конечные точки. Схема поможет найти уязвимости и области, которым нужна сегментация. Укажите действующие VLAN, VRF и другие технологии сегментации сети.
3. Определите сегменты
Опираясь на цели и схему, определите сегменты, которые нужно создать. Группируйте устройства по функциям, местоположению или уровню чувствительности. Например, можно выделить отдельный сегмент для финансового отдела или устройств в конкретном физическом месте.
4. Внедрите меры безопасности
Определив сегменты, внедрите меры безопасности для их защиты. Используйте межсетевые экраны, контроль доступа и другие средства, ограничивающие доступ между сегментами. Настройте PortSecurity или аналогичную технологию, чтобы устройства подключались только к подходящим сегментам.
5. Проверяйте и контролируйте сеть
Наконец, проверяйте и контролируйте сеть, чтобы убедиться в эффективности сегментации. Регулярные проверки и мониторинг помогают находить уязвимости и корректировать меры безопасности. Настройте правила межсетевого экрана и другие политики, чтобы обеспечить соблюдение стратегии сегментации.
Рекомендации по сегментации сети
При сегментации сети следуйте этим рекомендациям:
-
Соблюдайте принцип минимальных привилегий: Предоставляйте доступ к каждому сегменту только тем, кому он нужен для работы. Используйте VLAN, VRF или другие технологии для реализации этого принципа.
-
Настройте надежный контроль доступа: Применяйте надежную аутентификацию и контроль доступа для защиты конфиденциальных данных и систем. Используйте многофакторную аутентификацию, надежные пароли и другие средства, чтобы доступ к важным ресурсам получали только авторизованные пользователи.
-
Установите межсетевые экраны: Используйте межсетевые экраны, чтобы ограничивать трафик между сегментами и защищать сеть от кибератак. Аппаратные и программные экраны помогают защищаться как от внутренних, так и от внешних угроз.
-
Регулярно проверяйте сеть и контролируйте ее: Регулярные проверки и мониторинг помогают обнаруживать уязвимости и корректировать меры защиты. Используйте тестирование на проникновение, сканирование уязвимостей и другие средства проверки безопасности.
-
Включите сегментацию в многоуровневую стратегию защиты: Сегментация является частью комплексной стратегии, которая также включает антивирусное ПО, системы обнаружения вторжений и обучение сотрудников. Несколько уровней защиты помогают обезопасить сеть и снизить риск инцидента.
Эти рекомендации помогут эффективно сегментировать сеть и защитить организацию от киберугроз.
Заключение
Сегментация сети важна для стратегии безопасности любой организации. Разделение сети на небольшие подсети ограничивает масштаб инцидента и снижает риск кибератак. Следуйте рекомендациям из этого руководства и включите сегментацию в многоуровневую стратегию защиты, чтобы лучше обезопасить конфиденциальные данные и системы организации.
Источники
- Cisco. (б. д.). Что такое сегментация сети?
- NIST. (2022). Руководство по защищенной корпоративной сетевой среде
- Palo Alto Networks. (б. д.). Что такое сегментация сети?
В этих источниках приведены дополнительные сведения и рекомендации, которые помогут повысить безопасность сети организации.

Related Posts