Защитите свои транзакции

Table of Contents
Защитите цифровые транзакции: рекомендуемые устройства 2FA и MFA
Физические ключи безопасности усиливают защиту цифровых взаимодействий, особенно при использовании двухфакторной аутентификации (2FA). В статье объясняется их роль в защите цифровых транзакций и рассматриваются рекомендуемые устройства для усиления безопасности учетных записей.
Введение: защитите учетные записи
Цифровые транзакции включают онлайн-банкинг, покупки и доступ к конфиденциальным учетным записям. Удобство таких операций не исключает риски для личных данных. Киберпреступники ищут способы получить личную и конфиденциальную информацию. Физические ключи помогают противостоять этим рискам.
Роль двухфакторной аутентификации (2FA)
Двухфакторная аутентификация (2FA) добавляет уровень защиты к имени пользователя и паролю. Для входа требуется второе подтверждение, например устройство, которым вы владеете, или биометрические данные. Этот шаг снижает риск несанкционированного доступа, даже если основные учетные данные скомпрометированы.
2FA широко применяется благодаря эффективности в борьбе с кибератаками. Аппаратный ключ добавляет еще один фактор в процесс аутентификации.
Что такое физические ключи безопасности?
Физические ключи безопасности: устройства, которые генерируют временные коды или одноразовые пароли (OTP) для аутентификации. Они невосприимчивы к фишинговым атакам и вредоносным программам, поэтому подходят для защиты цифровых транзакций.
Преимущества физических ключей безопасности:
- Устойчивость к фишингу: ключи генерируют динамические коды, которые злоумышленники не могут воспроизвести. Это снижает риск стать жертвой фишинга.
- Автономная аутентификация: этим устройствам не требуется подключение к интернету или мобильной сети, поэтому они обеспечивают безопасный доступ в удаленных местах.
- Поддержка нескольких платформ: многие ключи совместимы с различными платформами и службами.
Выбор Amazon: аппаратные ключи безопасности
Amazon предлагает разные ключи для защиты цифровых транзакций. Устройства сочетают передовые технологии с простыми в использовании функциями, обеспечивая удобство и безопасность.
1. Серия Yubico YubiKey 5
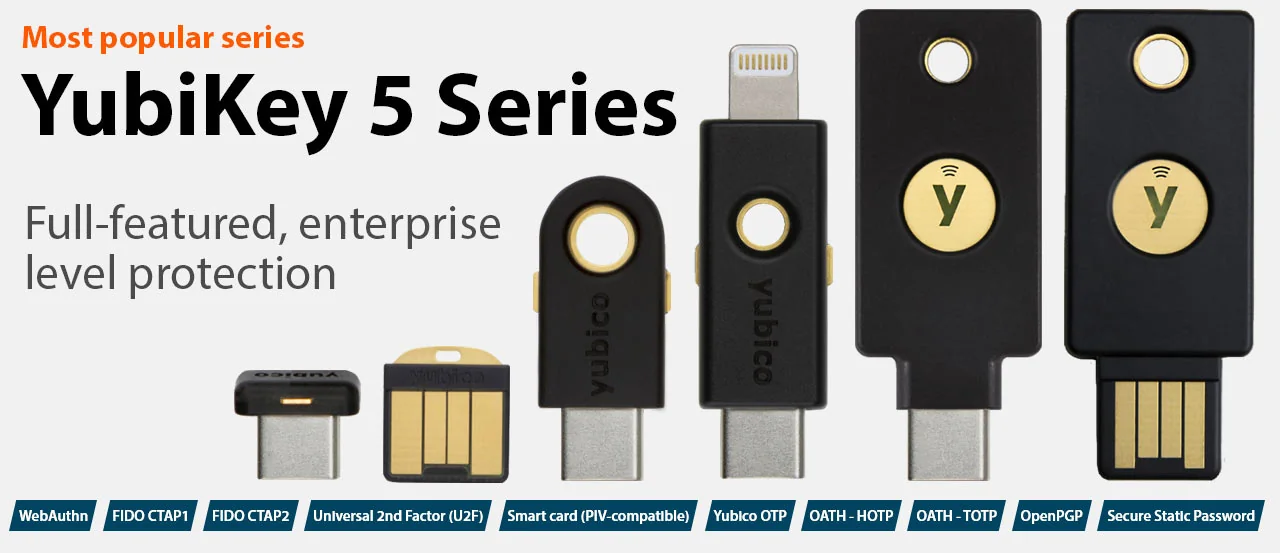
Серия Yubico YubiKey 5 включает модели с разными разъемами и поддержкой NFC. Перед выбором проверьте форм-фактор и поддерживаемые протоколы на своих устройствах и в учетных записях.
2. Ключ безопасности Thetis FIDO U2F
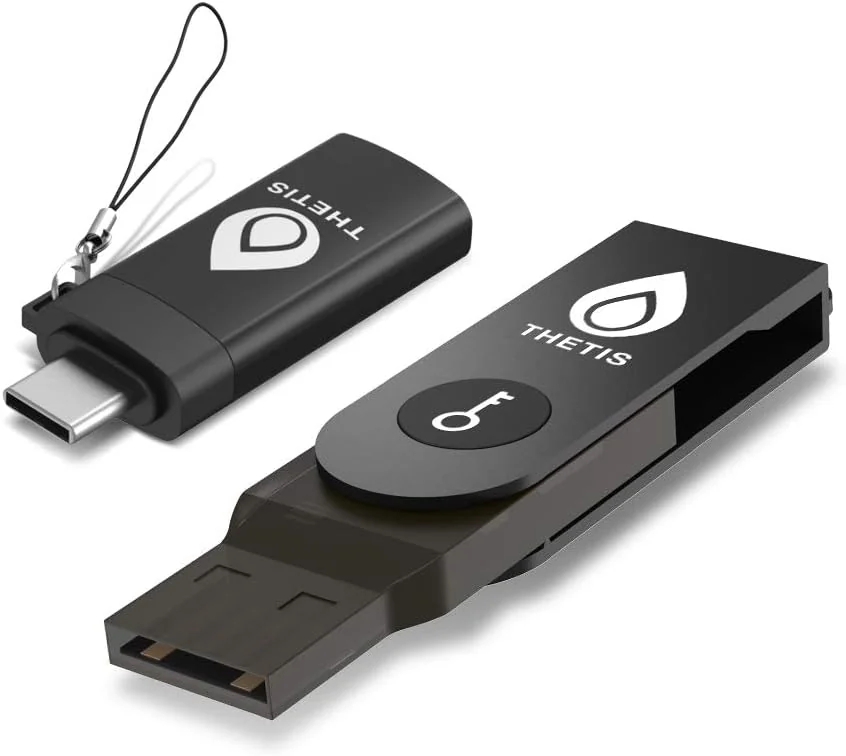
Thetis FIDO U2F Security Key имеет складную конструкцию USB-A. Перед выбором ключа убедитесь, что поддержка U2F соответствует требованиям учетной записи.
3. Ключ безопасности Feitian MultiPass FIDO
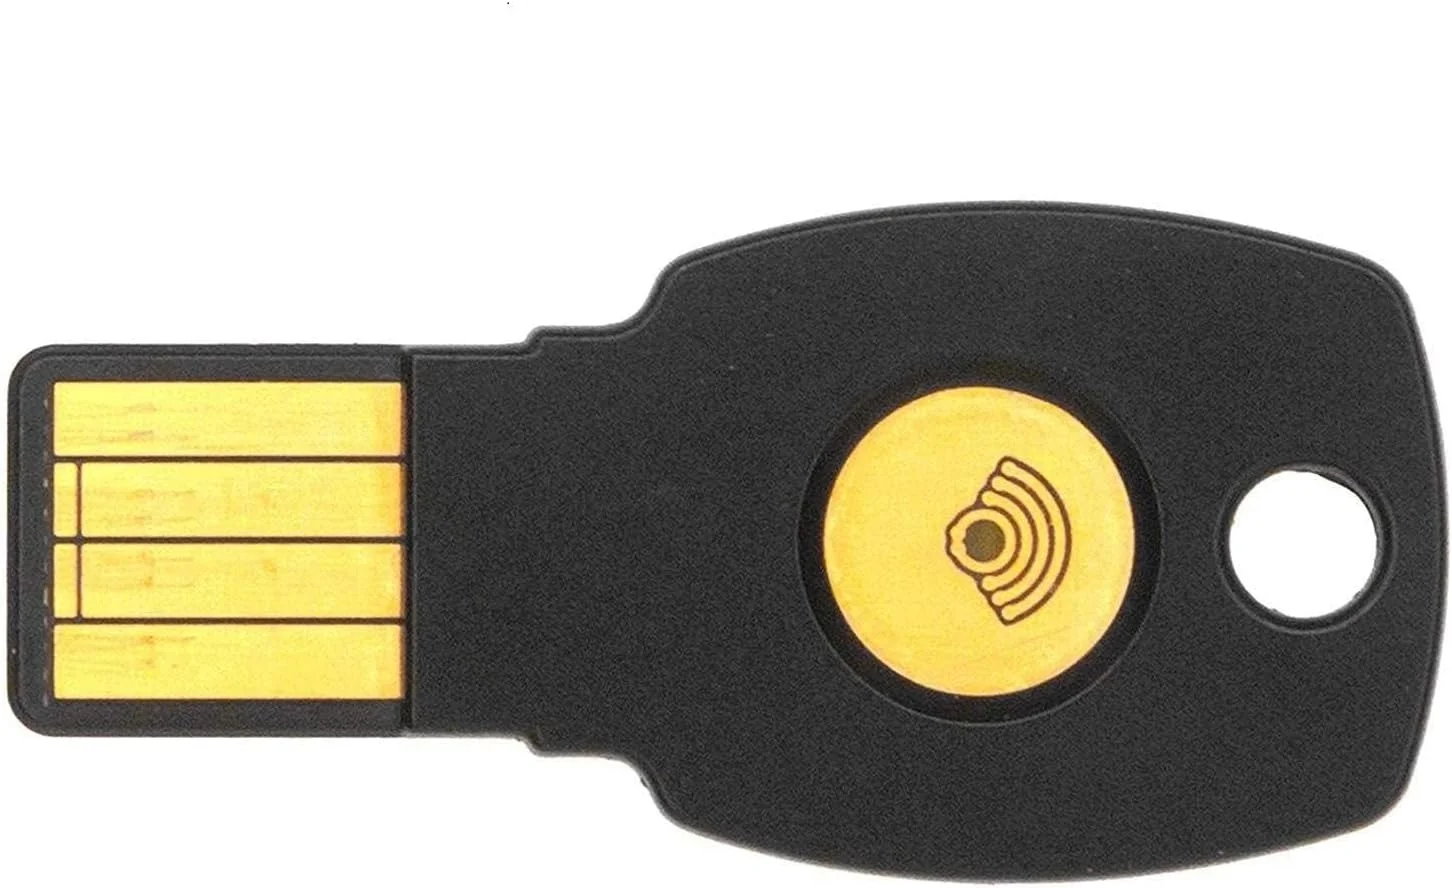
В линейке Feitian MultiPass есть ключи с разными сочетаниями разъемов и протоколов. Перед выбором проверьте точную модель и ее текущую доступность.
4. OnlyKey FIDO2 / U2F
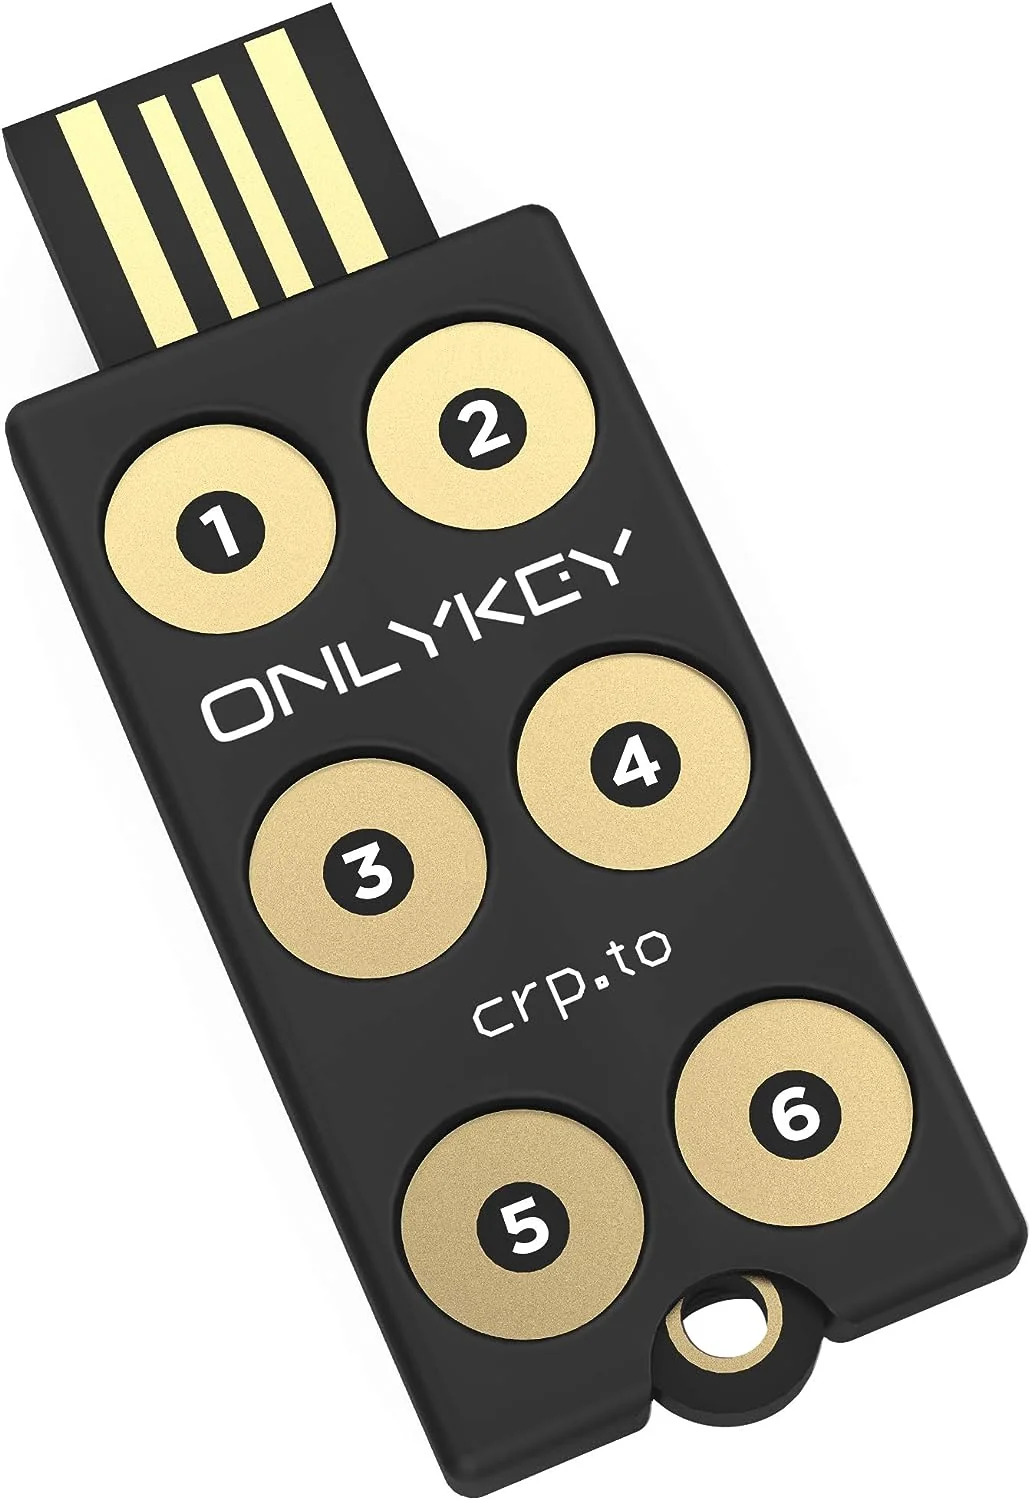
OnlyKey FIDO2 / U2F объединяет функции ключа безопасности и менеджера паролей. Перед заказом проверьте актуальную модель, тип разъема и поддерживаемые функции.
Соблюдение нормативных требований
Государственные правила часто требуют строгих мер безопасности в некоторых отраслях. Например, Общий регламент по защите данных (GDPR) Европейского союза и американский закон Health Insurance Portability and Accountability Act (HIPAA) устанавливают строгие требования к защите данных. Использование аппаратных ключей соответствует этим правилам и демонстрирует приверженность защите конфиденциальной информации.
Заключение: усилите цифровую безопасность
Цифровые транзакции стали обычным явлением, поэтому усиление онлайн-безопасности необходимо. Аппаратные ключи помогают снижать риски, улучшать аутентификацию и противостоять киберугрозам. Выбрав устройство, рекомендованное Amazon, вы сможете защитить цифровые транзакции и личную информацию.
Источники:
- Серия Yubico YubiKey 5
- Thales Gemalto SafeNet eToken
- Ключ безопасности Feitian MultiPass FIDO
- Аппаратный токен RSA SecurID
- Общий регламент по защите данных (GDPR)
- Health Insurance Portability and Accountability Act (HIPAA) lastmod: 2026-10-11

Disclosure and Affiliate Statement:
Партнерское открытие: Мы можем зарабатывать комиссию с ссылок на этой странице. Эти комиссии поддерживают наш веб-сайт и предоставляемый нами контент. Будьте уверены, мы рекомендуем только те продукты / услуги, в которые верим. Спасибо за ваше доверие! Щелкните здесь, чтобы узнать больше
Related Posts