Почему переадресация портов не работает в T-Mobile Home Internet

Table of Contents
Потребительские шлюзы T-Mobile 5G Home Internet не поддерживают настраиваемую переадресацию портов. Добавление правила на втором маршрутизаторе не меняет настройки шлюза оператора и не создает публичный входящий маршрут. T-Mobile также не документирует переключатель режима моста или настройку типа трансляции сетевых адресов (NAT). Настройки шлюза T-Mobile .
В этой статье рассматривается мобильный Home Internet. Оптоволоконный Интернет и бизнес-продукты считайте отдельными услугами с собственными документированными возможностями.
Главное
- Определите ограничение: отличайте функцию шлюза от трансляции адресов в сети оператора.
- Проследите маршрут: запишите, какому устройству принадлежат каждый адрес и порт.
- Сравните альтернативы: сопоставьте требования клиентов и протоколов со способом размещения сервиса.
- Зафиксируйте решение: составьте план соединения с проверкой и запасным вариантом.
Перед началом
Для кого: пользователи мобильного T-Mobile Home Internet, которым нужен внешний доступ к домашней службе. Требования: доступ к серверу, его локальным настройкам сети и сведениям о состоянии поставленного шлюза. Для итоговой удаленной проверки пригодится второе Интернет-соединение.
Оценка времени: 15–20 минут на сбор требований и локальные проверки. Настройка альтернативного способа доступа займет больше времени. Сложность: от начального до среднего уровня. Цель состоит в обоснованном выборе соединения, а не в добавлении еще одного неиспользуемого правила маршрутизатора.
Почему локального правила для порта недостаточно
Переадресация портов направляет входящий трафик на маршрутизаторе к внутреннему получателю. Чтобы домашний сервер принимал незапрошенный трафик из Интернета, маршрут должен работать через каждое соответствующее устройство выше по цепочке. Успешное локальное соединение подтверждает доступность сервера внутри вашей сети, но не из Интернета.
NAT уровня оператора (CGNAT) добавляет трансляцию адресов в сети поставщика. Абоненты совместно используют публичные ресурсы IPv4, а внешний уровень трансляции контролирует оператор. RFC 6598 резервирует 100.64.0.0/10 для общего адресного пространства, используемого в таких схемах.
RFC 6598
.
Поддержка шлюза и NAT оператора относятся к разным вопросам. Страница поддержки T-Mobile подтверждает ограничение шлюза. CGNAT объясняет, почему настройка собственного маршрутизатора также не помогает, если вышестоящая трансляция находится вне вашего контроля. Одно лишь отсутствие меню переадресации портов не раскрывает полную структуру сети оператора.
На практике нужно выбрать модель соединения. Для частного доступа используйте overlay-сеть, для службы HTTP настройте исходящий туннель, а для публичного доступа выберите размещенный извне endpoint. Проверьте выбранный способ из другой сети. Успешный запрос в локальной сети не доказывает доступность из Интернета.
| Изменение | Что меняется | Что остается нерешенным |
|---|---|---|
| Правило на втором маршрутизаторе | Перенаправление на вашем маршрутизаторе | Шлюз оператора и вышестоящий маршрут |
| Другой DNS-резолвер | Преобразование имен | Входящее соединение |
| Имя динамического DNS | Имя, которое следует за адресом | Рабочий входящий маршрут |
| Более быстрый Wi-Fi | Скорость локальной беспроводной сети | Доступность из Интернета |
Динамическая адресация означает, что адрес меняется со временем. Это не то же самое, что совместное использование адреса через NAT. T-Mobile документирует динамическую адресацию и на этой странице поддержки не описывает потребительскую возможность сменить Home Internet на статический адрес. Ограничения соединений T-Mobile .
Проследите, кто контролирует адреса
В примере с NAT оператора путь проходит через несколько независимых границ:
Удаленный клиент -> трансляция оператора -> домашний шлюз -> дополнительный маршрутизатор -> сервер
                       контролирует оператор   домашние устройства и локальные настройки
Адрес, который видит сайт, описывает соединение, дошедшее до этого сайта. Он не подтверждает входящее сопоставление с вашим сервером. Требования CGN описывают сопоставления по идентификатору абонента, внешнему адресу, порту и времени. RFC 6888 .
Запишите интерфейс: различайте локальный адрес сервера, WAN-адрес второго маршрутизатора, адрес в интерфейсе сотового шлюза и наблюдение внешней службы. Здесь WAN означает вышестоящую сторону маршрутизатора. Адрес без обозначения интерфейса дает мало диагностической информации.
Рассмотрите это иллюстративное наблюдение с документальными адресами для публичной стороны:
| Точка наблюдения | Пример | Интерпретация |
|---|---|---|
| LAN сервера | 192.168.50.10 |
Локальный получатель |
| WAN второго маршрутизатора | 192.168.12.20 |
Выше находится еще одна частная сеть |
| Внешняя проверка IPv4 | 203.0.113.25 |
Адрес, видимый извне |
Обоснованный вывод: второй маршрутизатор находится за другой частной сетью. Необоснованный вывод: его WAN-адрес точно показывает схему трансляции оператора. Отдельно проверьте сотовый шлюз, если его страница состояния показывает нужный адрес.
Подсказка по диапазону: адрес на стороне оператора из 100.64.0.0/10 относится к общему адресному пространству. Запишите, какой интерфейс его показывает. Если средство частной сети тоже назначает адреса из этого диапазона, снимок экрана без подписей неоднозначен. Диапазон определен в
RFC 6598
.
Проверьте локальную службу
Для панели HTTP выполните запрос с другого устройства Linux или macOS в домашней сети. Замените пример адреса и порт значениями сервера:
curl --connect-timeout 5 --max-time 10 --output /dev/null --write-out '%{http_code}\n' http://192.168.50.10:8080/
--connect-timeout ограничивает время установки соединения. --max-time ограничивает время всего запроса. --output отбрасывает тело ответа, а --write-out отображает HTTP-код. Эти параметры описаны в
руководстве curl
.
Интерпретация результата: HTTP-ответ, включая ответ с требованием аутентификации, показывает, что по этому маршруту ответил HTTP endpoint. Проверьте его подлинность в браузере. Тайм-аут не определяет неисправный уровень. Затем проверьте адрес прослушивания, порт и брандмауэр хоста.
Эта проверка относится к HTTP. Для игры, использующей UDP, нужен соответствующий протоколу тест.
Выберите альтернативу для службы
Частный доступ и публичный хостинг предъявляют разные требования. Сначала решите, кому нужно подключение и готовы ли эти пользователи установить клиент.
TCP передает упорядоченный поток в рамках соединения. UDP передает отдельные датаграммы. Хостинг должен поддерживать транспорт приложения, даже если две службы используют один номер порта.
| Потребность | Вариант для оценки | Главное ограничение |
|---|---|---|
| Ноутбук должен подключаться к домашнему серверу | Частная сеть Tailscale | Регистрация устройств и настройка правил доступа |
| Частная панель в браузере | Cloudflare Tunnel с Access | Настройка имени хоста и политики идентификации |
| Сайт для публичных посетителей | Публичный хостинг или подходящий туннель | Проверка протокола, емкости и требований службы |
| Игровой сервер для обычных клиентов игры | Хостинг с документированной поддержкой входящих портов | Соответствие требованиям игры к TCP/UDP |
Tailscale пытается установить прямое соединение и поддерживает ретрансляцию, если прямая связь не удается. Это избавляет от ручной переадресации домашнего порта, хотя выбранный маршрут влияет на производительность. Прочитайте обзор соединений Tailscale и наше объяснение ретрансляторов .
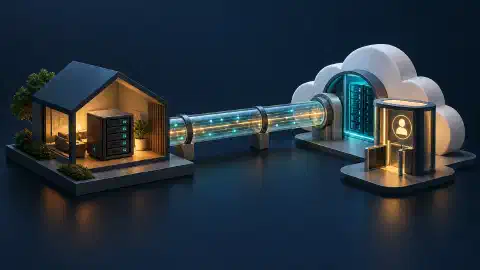
Cloudflare Tunnel устанавливает исходящее соединение с вашего сервера. Для частной панели дополните его политикой Access. Опубликованное имя хоста без этой политики не добавляет проверку идентичности. См. подключение через Tunnel и сравнение Tunnel и Access .
Одна только подписка на VPN не определяет способ входящего размещения сервиса. Перед покупкой проверьте поддерживаемые протоколы, открытые порты, способы аутентификации и ограничения. Для игрового сервера отдельно уточните обязательные UDP-порты игры.
Как насчет IPv6?
IPv6-адресация и разрешение входящего трафика являются отдельными требованиями. IPv6 снижает зависимость от трансляции IPv4-адресов, но межсетевой экран с отслеживанием состояния на шлюзе продолжает контролировать входящие соединения. RFC 6092 описывает фильтрацию в домашних сетях IPv6, в том числе обработку незапрошенного трафика. RFC не описывает настройки вашего шлюза T-Mobile. Рекомендации по безопасности домашнего IPv6 .
Оцените весь маршрут: удаленному клиенту нужна связь IPv6, серверу нужен подходящий адрес и слушающий процесс, а сеть должна разрешать трафик. Успешный просмотр сайта через IPv6 подтверждает исходящий маршрут. Это не доказывает, что Интернет-клиент сможет подключиться к серверу.
| Доказательство | Что оно подтверждает |
|---|---|
| IPv6-адрес на сервере | Интерфейсу назначен адрес |
| Успешный исходящий запрос IPv6 | Клиент подключился к внешней службе |
| Ответ удаленного приложения | Проверенный входящий маршрут приложения работает |
Правило выбора: используйте IPv6-хостинг только после проверки полного входящего маршрута и совместимости клиентов. Не считайте назначение адреса заменой удаленной проверке приложения.
Проверьте приложение до изменения сети
Выполните эти диагностические шаги, чтобы отделить локальные сбои от ограничений удаленного доступа:
- Локальное соединение: проверьте, что другое домашнее устройство подключается к локальному адресу и нужному порту сервера.
- Настройка службы: убедитесь, что приложение слушает нужный интерфейс, а брандмауэр хоста разрешает выбранный клиент.
- Аудитория: определите, нужен частный или публичный доступ.
- Удаленная проверка: протестируйте туннель или частную сеть из другого Интернет-соединения.
- Производительность: измерьте реальную нагрузку после восстановления связи.
Неудачную локальную проверку нужно устранить до выбора удаленной службы доступа. Переадресация портов не исправит приложение, слушающее не тот интерфейс.
Выберите вариант размещения
Сценарий: вы хотите пользоваться домашней панелью во время поездок, а двое друзей хотят подключаться к игровому серверу. Панель использует HTTP. Игре нужен UDP, а друзья хотят запускать обычные игровые клиенты без установки дополнительного сетевого клиента.
Разделите требования. Для панели в браузере с небольшим списком пользователей подходит публикация веб-службы с проверкой личности. Игре нужен публичный маршрут, поддерживающий ее транспорт и клиенты. Решение первой задачи не подтверждает поддержку второй.
| Требование | Обоснованный выбор |
|---|---|
| Частная панель в браузере | Оценить Tunnel вместе с Access |
| Личный доступ с зарегистрированных устройств | Оценить частную overlay-сеть |
| Публичные игровые клиенты UDP | Оценить хостинг с документированной доступностью UDP |
Проверочный вопрос: сделает ли динамический DNS игру доступной через отсутствующий входящий маршрут? Нет. Обновление имени хоста не создает нужное сопоставление или слушающий процесс. Отклоняйте предложения, которые меняют только имя, не объясняя маршрут.
Запишите компромисс: перенос игры на внешний хостинг добавляет регулярные расходы и обслуживание. Просьба к друзьям подключиться к частной сети меняет требования к их настройке. Выбирайте после определения того, какое ограничение можно изменить.
Составьте план соединения
Создайте план для одной службы со следующими полями:
Приложение и нужные порты TCP/UDP:
Пользователи или устройства, которым нужен доступ:
Допустима ли установка клиента:
Результат локальной проверки службы:
Доступный входящий маршрут:
Выбранный способ доступа:
Способ аутентификации:
Удаленная проверка и критерий успеха:
Резервный вариант при неудаче:
Критерий завершения: для каждого этапа от удаленного клиента до приложения указаны ответственный и поддерживаемый механизм. Для домашнего туннеля укажите коннектор. Для внешнего хостинга укажите брандмауэр хоста и публичный порт прослушивания. Не скрывайте непроверенные предположения до их подтверждения.
Следующие шаги
Для панели в браузере начните с руководства по настройке Cloudflare Tunnel и добавьте Access. Для общего обзора услуги прочитайте описание T-Mobile Home Internet .

Related Posts